


Безопасность RuPost повысили за счет интеграции с PT Sandbox

Безопасность RuPost повысили за счет интеграции с PT Sandbox

Безопасность RuPost повысили за счет интеграции с PT Sandbox

В рамках партнерства Positive Technologies и «Группы Астра» создано новое защищенное решение — бандл на основе системы управления корпоративной почтой RuPost и песочницы PT Sandbox. Предварительно было проведено тестирование на совместимость.

В связке с почтовым сервером PT Sandbox осуществляет проверку входящих писем и при обнаружении подозрительных ссылок или вложений проводит дополнительный анализ в изолированной виртуальной среде.

«Интеграция наших российских технологий — важный шаг к построению комплексного корпоративного цифрового рабочего места», — считает Сергей Макарьин, директор по развитию компании «РуПост».

«Интеграция песочницы PT Sandbox и сервера RuPost поможет компаниям не просто выполнить обязательства по импортозамещению сервиса электронной почты, но и обеспечить его комплексную защиту от угроз», — уточнил Сергей Осипов, возглавляющий в PT направление защиты от вредоносных программ.

Согласно статистике ИБ-компании, наиболее эффективным способом внедрения зловредов в сети организаций являются адресные имейл-рассылки. В период с 2022 года по июль 2024-го с их помощью было проведено 64% успешных атак.

Следуя курсу на импортозамещение, многие российские компании уже перешли с Microsoft Exchange на отечественный софт. Однако с уходом иностранных вендоров возникла также потребность в замене средств защиты имейл.

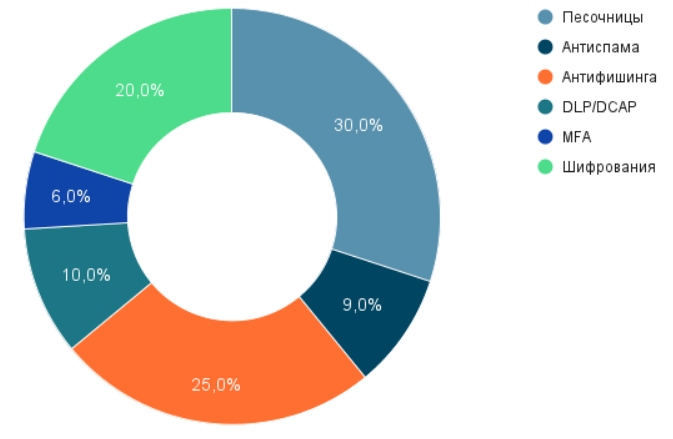
Опрос, проведенный летом среди подписчиков телеграм-канала Anti-Malware, показал, что при выборе новой почтовой системы компании прежде всего обращают внимание на уровень безопасности, а из защитных средств многим не хватает песочниц и антифишинга.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru