


Безопасность RuPost повысили за счет интеграции с PT Sandbox

Безопасность RuPost повысили за счет интеграции с PT Sandbox

Безопасность RuPost повысили за счет интеграции с PT Sandbox

В рамках партнерства Positive Technologies и «Группы Астра» создано новое защищенное решение — бандл на основе системы управления корпоративной почтой RuPost и песочницы PT Sandbox. Предварительно было проведено тестирование на совместимость.

В связке с почтовым сервером PT Sandbox осуществляет проверку входящих писем и при обнаружении подозрительных ссылок или вложений проводит дополнительный анализ в изолированной виртуальной среде.

«Интеграция наших российских технологий — важный шаг к построению комплексного корпоративного цифрового рабочего места», — считает Сергей Макарьин, директор по развитию компании «РуПост».

«Интеграция песочницы PT Sandbox и сервера RuPost поможет компаниям не просто выполнить обязательства по импортозамещению сервиса электронной почты, но и обеспечить его комплексную защиту от угроз», — уточнил Сергей Осипов, возглавляющий в PT направление защиты от вредоносных программ.

Согласно статистике ИБ-компании, наиболее эффективным способом внедрения зловредов в сети организаций являются адресные имейл-рассылки. В период с 2022 года по июль 2024-го с их помощью было проведено 64% успешных атак.

Следуя курсу на импортозамещение, многие российские компании уже перешли с Microsoft Exchange на отечественный софт. Однако с уходом иностранных вендоров возникла также потребность в замене средств защиты имейл.

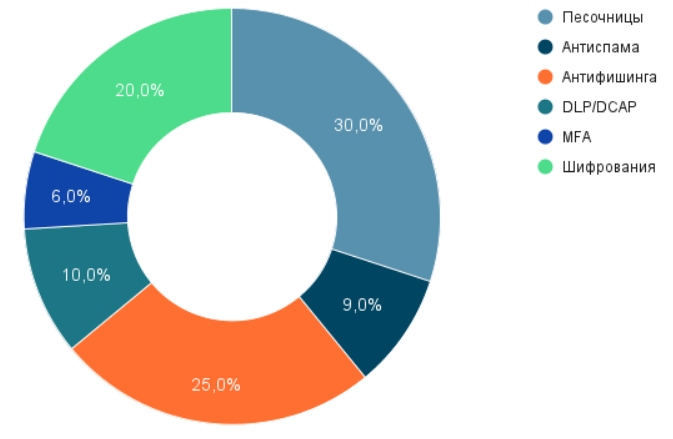
Опрос, проведенный летом среди подписчиков телеграм-канала Anti-Malware, показал, что при выборе новой почтовой системы компании прежде всего обращают внимание на уровень безопасности, а из защитных средств многим не хватает песочниц и антифишинга.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru