


Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

ИБ-исследователь из Akamai обнаружил, что фреймворк Microsoft UI Automation (UIA) можно использовать для скрытной кражи конфиденциальных данных, перенаправления жертвы на вредоносные сайты, чтения и записи сообщений в WhatsApp и Slack.

Для проведения атаки на Windows с использованием UIA по методу, разработанному в Akamai, пользователь должен запустить программу, использующую этот API. Тестирование PoC в условиях защиты системы с помощью EDR различного производства во всех случаях показало нулевое детектирование.

Запуск клиентских UIA-приложений требует прав админа, так как им обычно нужен доступ к защищенным элементам пользовательского интерфейса либо к другим процессам, в том числе более привилегированным.

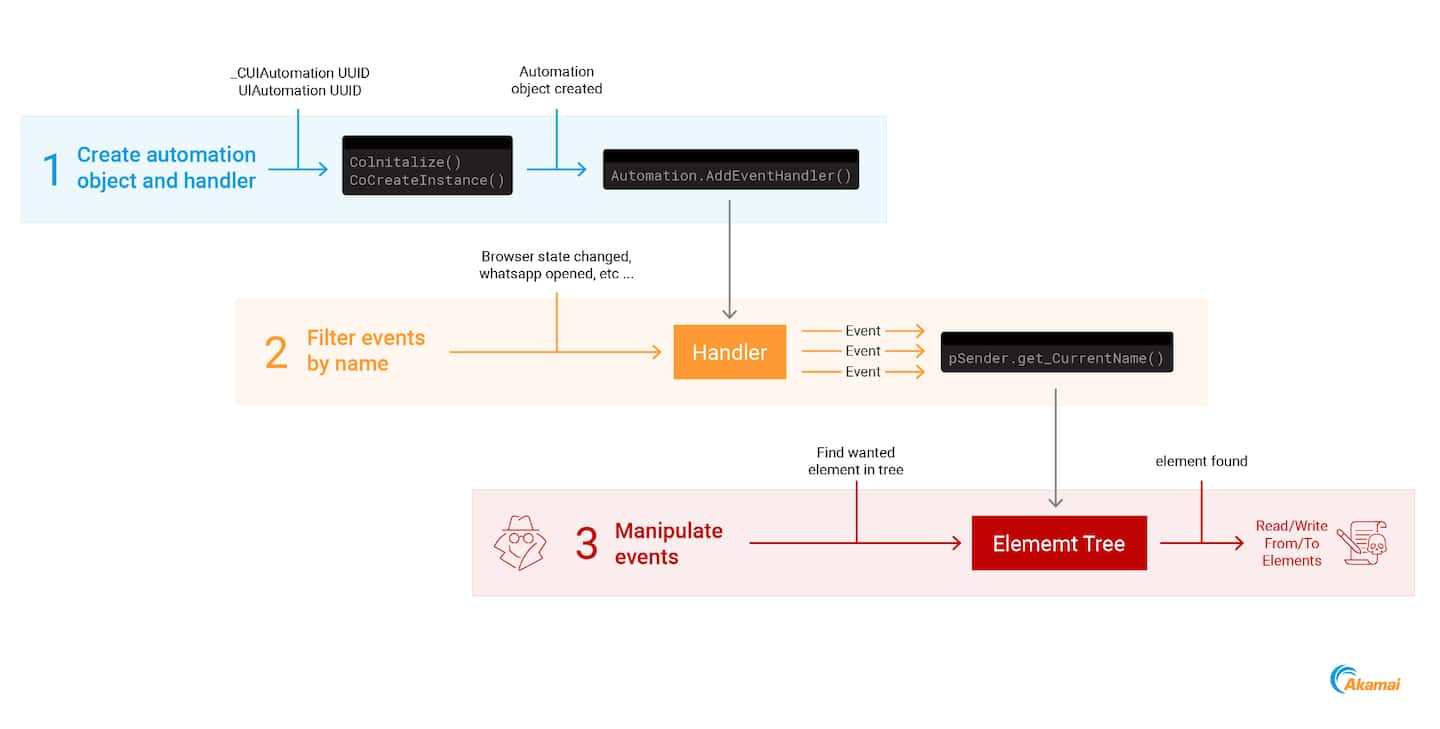
В последнем случае межпроцессное взаимодействие осуществляется с использованием объектов UIA и COM. Для отслеживания изменений UI, отображаемых пользователю в текущей подсказке, добавляется обработчик событий; из него можно вызвать функцию sender.get_CurrentName, чтобы определить целевое приложение для чтения / записи.


Помимо этого представленная PoC-атака позволяет похищать вводимые на сайтах данные, в том числе платежную информацию, и выполнять команды, перенаправляющие браузер на фишинговые и вредоносные сайты.

Все опробованные сценарии атаки используют UIA по прямому назначению — так же, как это делают Android-зловреды, получившие доступ к Accessibility Services. Неудивительно, что в ходе экспериментов на абьюз не отреагировала ни одна EDR: когда в ход идет фича, а не баг, такие защитники не видят в этом ничего экстраординарного.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru