


Мошенники рассылают зловреды под видом обучающего ПО

Мошенники рассылают зловреды под видом обучающего ПО

Мошенники рассылают зловреды под видом обучающего ПО

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД России) предупредило о новой схеме, которую мошенники используют в отношении тех, кто ищет работу.

Злоумышленники рассылают вредоносные программы под видом приложений для обучения и берут под полный контроль устройства жертв.

Мошенники размещают вакансии на крупных рекрутинговых платформах. Они предлагают хорошо оплачиваемую работу, как правило, удаленную.

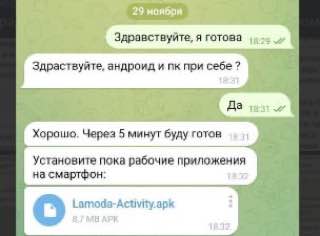
«Потенциального соискателя мошенники попросят заполнить анкету и пройти оплачиваемое обучение. Для убедительности общение может длиться несколько дней, в течение которых кандидатуру согласуют фейковые руководители, — сообщил официальный телеграм-канал УБК МВД России «Вестник киберполиции России». — Для прохождения обучения предлагают установить ряд приложений, одно из которых будет вредоносным. Если антивирусные программы пользователя будут блокировать установку, мошенники предоставят инструкцию как это обойти.  После установки приложение получит доступ к платежным сервисам и мессенджерам».


Как прокомментировала «Известиям» координатор проекта «Мошеловка» Евгения Лазарева, практика использования программных зловредов, которые требуются якобы для выполнения различных заданий, в том числе от лжеработодателей, чрезвычайно распространена, причем не только в России:

«Такие приложения и программы предлагают устанавливать еще и для выполнения заданий в рамках «подработки» без всякого обучения. Например, для схемы «оплата за лайки» или «букинг отелей». Нередко злоумышленники называют себя создателями обучающих программ и курсов дополнительного образования, для участия в которых необходимо скачивать подобное ПО».

Кроме того, зловреды маскируют под анкеты, тестовые задания, приглашения на собеседования и другие документы, необходимые для трудоустройства.

До сих пор довольно распространена традиционная схема мошенничества с трудоустройством, связанная с требованием оплаты за обучение или оформление документов. После получения денег злоумышленники просто исчезают. Как отметил адвокат Шон Бетрозов в комментарии для «Известий», обычно жертвами такой схемы являются домохозяйки, декретницы, студенты и пенсионеры.

«Преступники используют социальные сети, сайты вакансий, массовые рассылки и даже создают фальшивые сайты компаний. Эти порталы часто выглядят очень правдоподобно, копируя дизайн и даже URL-адреса, что вводит людей в заблуждение», — такие подробности привел Шон Бетрозов.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru