


Viber не работал почти сутки

Viber не работал почти сутки

Viber не работал почти сутки

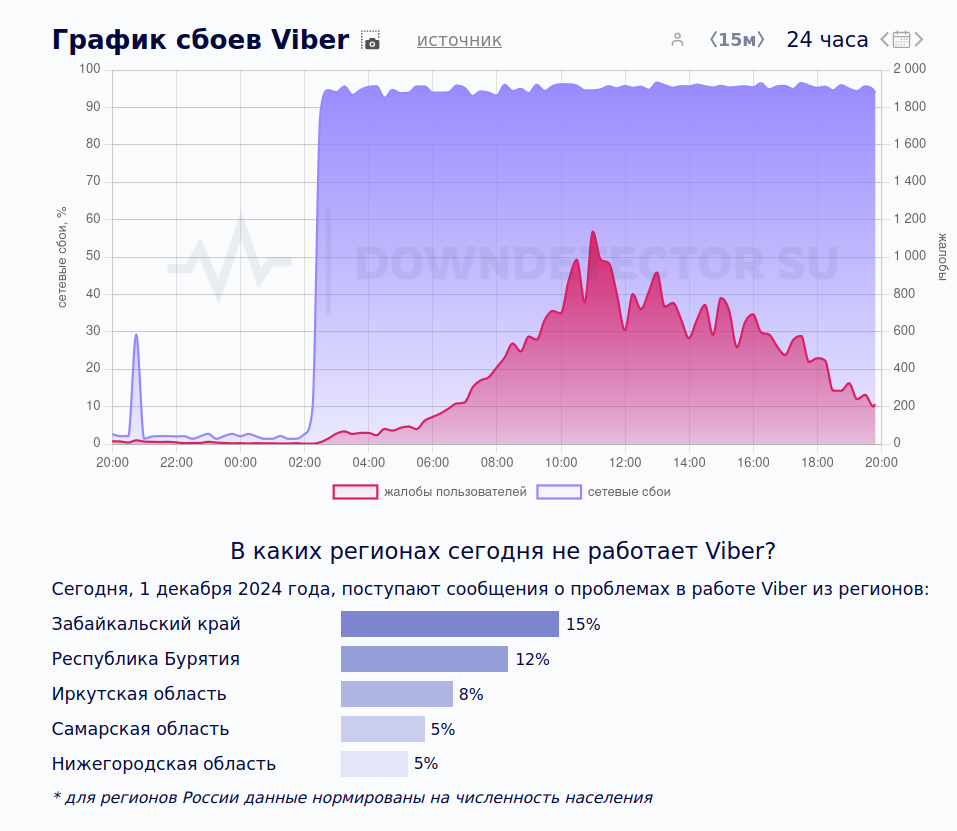
1 декабря в работе мессенджера Viber произошел масштабный и длительный сбой. Он продолжался более 20 часов. Сообщения о сбоях в работе Viber начали поступать в ночь с 30 ноября на 1 декабря.

Пользователи жаловались на невозможность зайти в личный кабинет на сайте viber.com, также были проблемы с отправкой сообщений и звонками через сервис.

Спустя некоторое время мобильное приложение и сайт полностью прекратили работу.

Пик сбоя, по данным сервиса Downdetector, пришелся на 10:00 по московскому времени. В целом проблемы наблюдались около 20 часов. Наибольшее количество жалоб зафиксировано в восточных регионах России: Забайкальском крае (15%), Бурятии (12%) и Иркутской области (8%).

Представители самого Viber сбой и возможные его причины не комментировали.


В пятницу мы писали о массовом сбое интернет-сервисов в России, затронувшем банки, розничные сети, интернет-компании, операторов связи, маркетплейсы, службы доставки и др.

Буквально несколько дней назад облачные сервисы Microsoft также прилегли на восемь часов. Причина — ошибки в ходе планового обновления платформы.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru