


Игровой движок Godot использовался для заражения 17 000 компьютеров

Игровой движок Godot использовался для заражения 17 000 компьютеров

Игровой движок Godot использовался для заражения 17 000 компьютеров

Киберпреступники задействовали возможности игрового движка Godot для распространения новой версии вредоносной программы GodLoader. В результате злоумышленникам удалось заразить более 17 тысяч систем всего за три месяца.

На активность операторов GodLoader обратили внимание исследователи из Check Point Research. По их словам, киберпреступники нацелились на все основные ОС: Windows, macOS, Linux, Android и iOS.

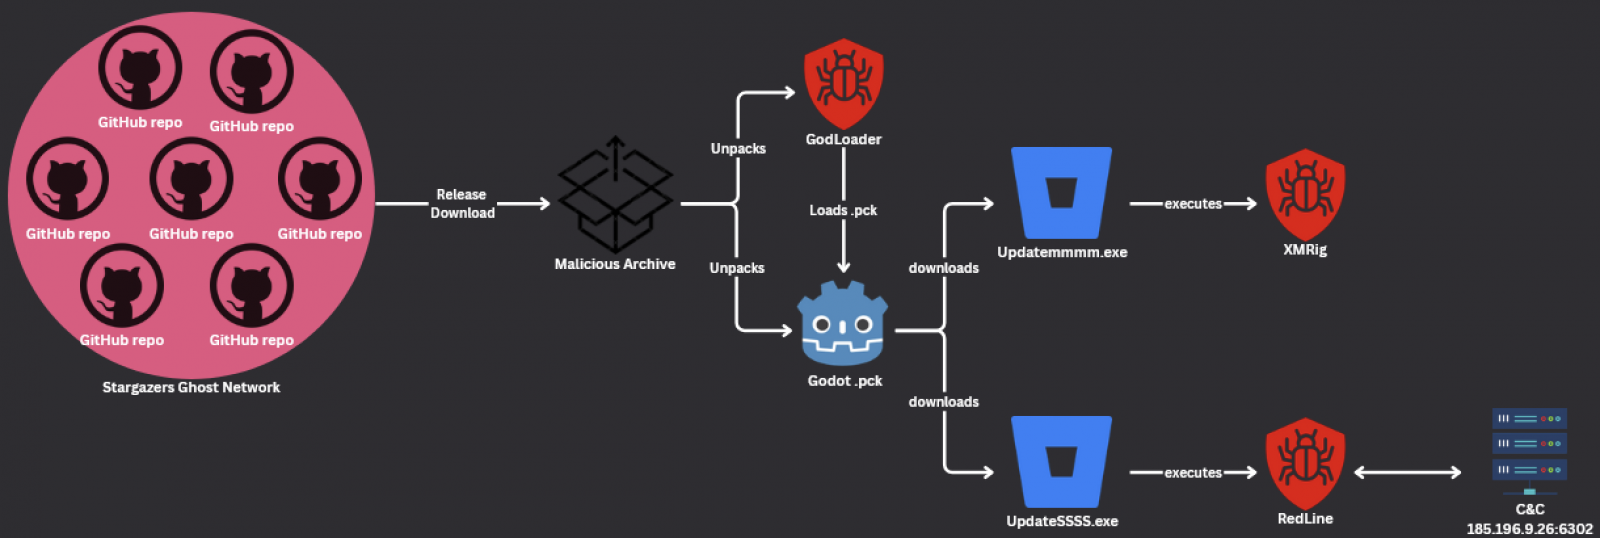
С помощью файлов .pck (формат игрового движка Godot) и скриптового языка GDScript атакующие смогли выполнять вредоносный код и уходить от детектирования.

После запуска специально подготовленных вредоносных файлов на устройстве злоумышленники могут красть учётные данные и загружать дополнительные пейлоады, среди которых встречается криптомайнер XMRig.

Конфигурация майнера размещалась в частном хранилище Pastebin, куда её загрузили ещё в мае. С тех пор к этой конфигурации обращались в общей сложности 206 913 раз.

«Как минимум с 29 июня 2024 года злоумышленники используют движок Godot для выполнения специально созданного GDScript-кода. Большинство антивирусов на VirusTotal не детектируют эту угрозу», — говорит в отчёте Check Point.

«Предположительно, злоумышленникам удалось заразить более 27 тысяч компьютеров».

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru