


Android Restore Credentials сохранит вход в приложения при замене телефона

Android Restore Credentials сохранит вход в приложения при замене телефона

Android Restore Credentials сохранит вход в приложения при замене телефона

Компания Google представила механизм Restore Credentials, реализованный в диспетчере учетных данных Android. Новинка автоматизирует восстановление доступа к приложениям после переноса на новое устройство, упрощая процесс настройки.

Функция Restore Credentials пока доступна в виде ознакомительной версии для разработчиков. Системные требования — Android 9 и выше.

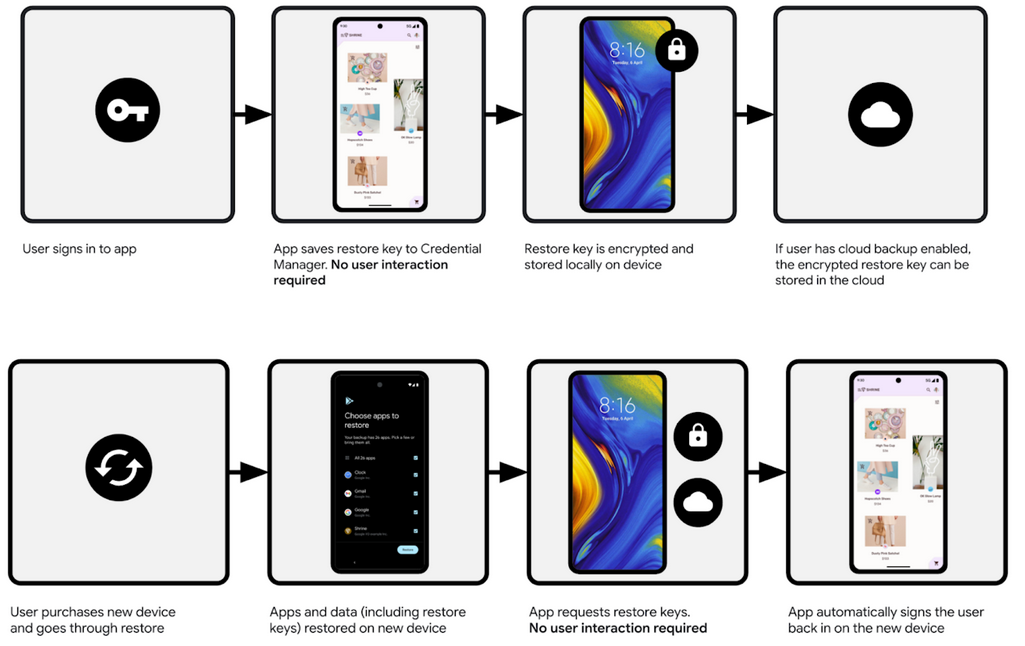
Восстановление учетных данных не только не требует никаких действий от пользователя, но также происходит незаметно. Поменяв смартфон, юзер с ходу продолжит пользоваться своими программами и получать нотификации для быстрого доступа к содержимому.

Сама процедура технически проста. При авторизации в приложении на мобильном устройстве создается ключ восстановления (публичный ключ, совместимый с passkey и FIDO2), который шифруется и по умолчанию сохраняется в Credential Manager, а при включенном резервном копировании данных — также в облаке Google.

После переноса приложений и контента на новое устройство (или восстановления после сброса настроек) каждый сервис при первом запуске запрашивает ключ восстановления и автоматически регистрирует вход в фоновом режиме.


Миграция ключа восстановления, по словам Google, не потребует внесения изменений в приложения, так как ее обеспечит механизм резервного копирования и восстановления Android. Разработчики могут лишь добавить бэкап-агент и логику к обратному вызову onRestore, чтобы пользователи могли вернуть доступ, не открывая приложение.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru