


Android Restore Credentials сохранит вход в приложения при замене телефона

Android Restore Credentials сохранит вход в приложения при замене телефона

Android Restore Credentials сохранит вход в приложения при замене телефона

Компания Google представила механизм Restore Credentials, реализованный в диспетчере учетных данных Android. Новинка автоматизирует восстановление доступа к приложениям после переноса на новое устройство, упрощая процесс настройки.

Функция Restore Credentials пока доступна в виде ознакомительной версии для разработчиков. Системные требования — Android 9 и выше.

Восстановление учетных данных не только не требует никаких действий от пользователя, но также происходит незаметно. Поменяв смартфон, юзер с ходу продолжит пользоваться своими программами и получать нотификации для быстрого доступа к содержимому.

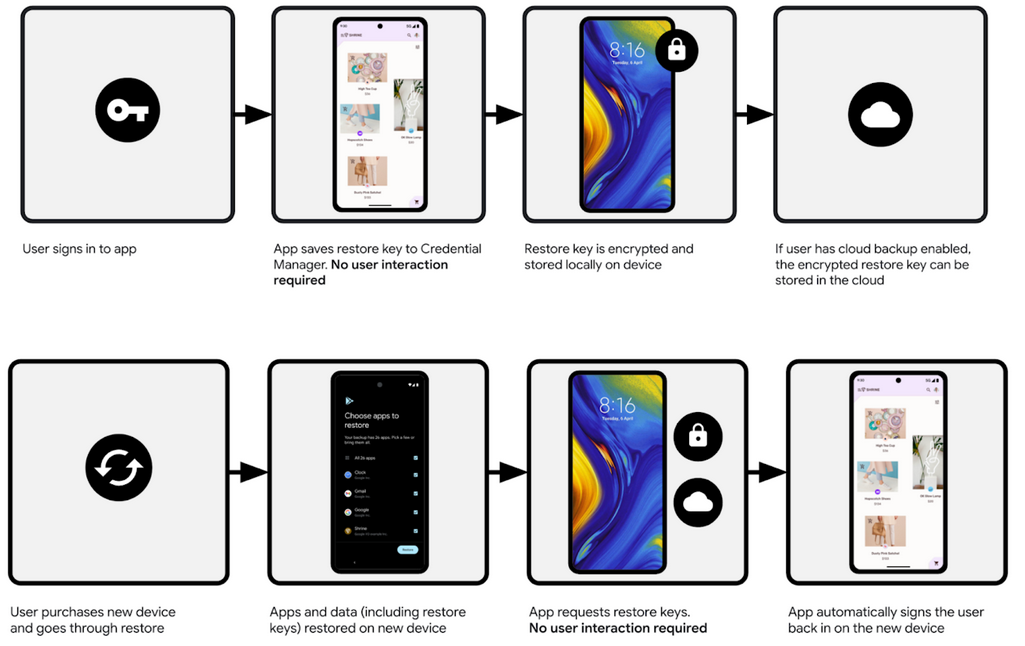
Сама процедура технически проста. При авторизации в приложении на мобильном устройстве создается ключ восстановления (публичный ключ, совместимый с passkey и FIDO2), который шифруется и по умолчанию сохраняется в Credential Manager, а при включенном резервном копировании данных — также в облаке Google.

После переноса приложений и контента на новое устройство (или восстановления после сброса настроек) каждый сервис при первом запуске запрашивает ключ восстановления и автоматически регистрирует вход в фоновом режиме.


Миграция ключа восстановления, по словам Google, не потребует внесения изменений в приложения, так как ее обеспечит механизм резервного копирования и восстановления Android. Разработчики могут лишь добавить бэкап-агент и логику к обратному вызову onRestore, чтобы пользователи могли вернуть доступ, не открывая приложение.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru