


Android Restore Credentials сохранит вход в приложения при замене телефона

Android Restore Credentials сохранит вход в приложения при замене телефона

Android Restore Credentials сохранит вход в приложения при замене телефона

Компания Google представила механизм Restore Credentials, реализованный в диспетчере учетных данных Android. Новинка автоматизирует восстановление доступа к приложениям после переноса на новое устройство, упрощая процесс настройки.

Функция Restore Credentials пока доступна в виде ознакомительной версии для разработчиков. Системные требования — Android 9 и выше.

Восстановление учетных данных не только не требует никаких действий от пользователя, но также происходит незаметно. Поменяв смартфон, юзер с ходу продолжит пользоваться своими программами и получать нотификации для быстрого доступа к содержимому.

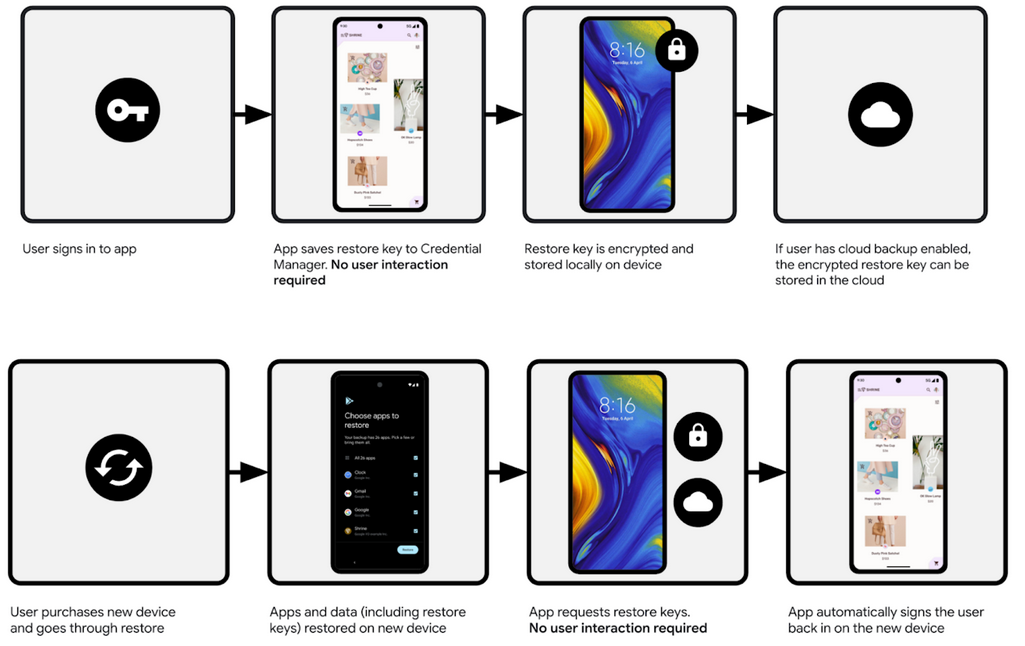
Сама процедура технически проста. При авторизации в приложении на мобильном устройстве создается ключ восстановления (публичный ключ, совместимый с passkey и FIDO2), который шифруется и по умолчанию сохраняется в Credential Manager, а при включенном резервном копировании данных — также в облаке Google.

После переноса приложений и контента на новое устройство (или восстановления после сброса настроек) каждый сервис при первом запуске запрашивает ключ восстановления и автоматически регистрирует вход в фоновом режиме.


Миграция ключа восстановления, по словам Google, не потребует внесения изменений в приложения, так как ее обеспечит механизм резервного копирования и восстановления Android. Разработчики могут лишь добавить бэкап-агент и логику к обратному вызову onRestore, чтобы пользователи могли вернуть доступ, не открывая приложение.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru