


Android Restore Credentials сохранит вход в приложения при замене телефона

Android Restore Credentials сохранит вход в приложения при замене телефона

Android Restore Credentials сохранит вход в приложения при замене телефона

Компания Google представила механизм Restore Credentials, реализованный в диспетчере учетных данных Android. Новинка автоматизирует восстановление доступа к приложениям после переноса на новое устройство, упрощая процесс настройки.

Функция Restore Credentials пока доступна в виде ознакомительной версии для разработчиков. Системные требования — Android 9 и выше.

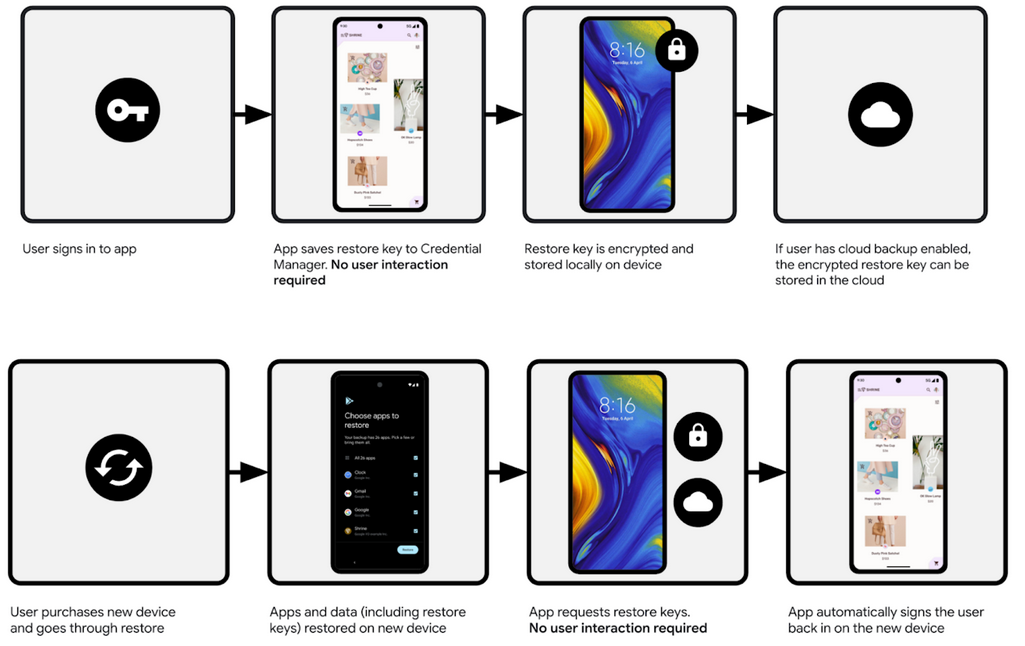
Восстановление учетных данных не только не требует никаких действий от пользователя, но также происходит незаметно. Поменяв смартфон, юзер с ходу продолжит пользоваться своими программами и получать нотификации для быстрого доступа к содержимому.

Сама процедура технически проста. При авторизации в приложении на мобильном устройстве создается ключ восстановления (публичный ключ, совместимый с passkey и FIDO2), который шифруется и по умолчанию сохраняется в Credential Manager, а при включенном резервном копировании данных — также в облаке Google.

После переноса приложений и контента на новое устройство (или восстановления после сброса настроек) каждый сервис при первом запуске запрашивает ключ восстановления и автоматически регистрирует вход в фоновом режиме.


Миграция ключа восстановления, по словам Google, не потребует внесения изменений в приложения, так как ее обеспечит механизм резервного копирования и восстановления Android. Разработчики могут лишь добавить бэкап-агент и логику к обратному вызову onRestore, чтобы пользователи могли вернуть доступ, не открывая приложение.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru