


Android Restore Credentials сохранит вход в приложения при замене телефона

Android Restore Credentials сохранит вход в приложения при замене телефона

Android Restore Credentials сохранит вход в приложения при замене телефона

Компания Google представила механизм Restore Credentials, реализованный в диспетчере учетных данных Android. Новинка автоматизирует восстановление доступа к приложениям после переноса на новое устройство, упрощая процесс настройки.

Функция Restore Credentials пока доступна в виде ознакомительной версии для разработчиков. Системные требования — Android 9 и выше.

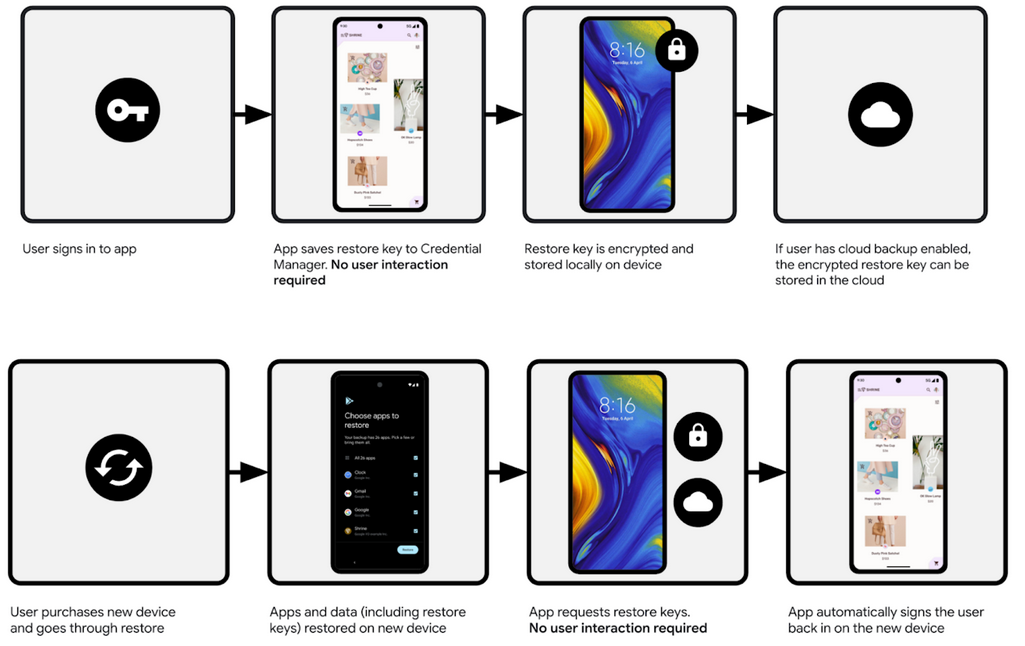
Восстановление учетных данных не только не требует никаких действий от пользователя, но также происходит незаметно. Поменяв смартфон, юзер с ходу продолжит пользоваться своими программами и получать нотификации для быстрого доступа к содержимому.

Сама процедура технически проста. При авторизации в приложении на мобильном устройстве создается ключ восстановления (публичный ключ, совместимый с passkey и FIDO2), который шифруется и по умолчанию сохраняется в Credential Manager, а при включенном резервном копировании данных — также в облаке Google.

После переноса приложений и контента на новое устройство (или восстановления после сброса настроек) каждый сервис при первом запуске запрашивает ключ восстановления и автоматически регистрирует вход в фоновом режиме.


Миграция ключа восстановления, по словам Google, не потребует внесения изменений в приложения, так как ее обеспечит механизм резервного копирования и восстановления Android. Разработчики могут лишь добавить бэкап-агент и логику к обратному вызову onRestore, чтобы пользователи могли вернуть доступ, не открывая приложение.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru