


Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Киберпреступники придумали новый способ выводить деньги с украденных банковских карт, привязанных к системам вроде Apple Pay и Google Pay. Вектор, получивший название Ghost Tap, передаёт NFC-данные карт «денежным мулам» по всему миру.

Ghost Tap берёт за основу другой метод, о котором мы рассказывали в августе: Android-вредонос NGate задействовал компонент с открытым исходным кодом — «NFCGate».

Тем не менее Ghost Tap использует более мощную обфускацию и, соответственно, его сложнее детектировать. В этом случае злоумышленнику не нужна карта или устройство жертвы.

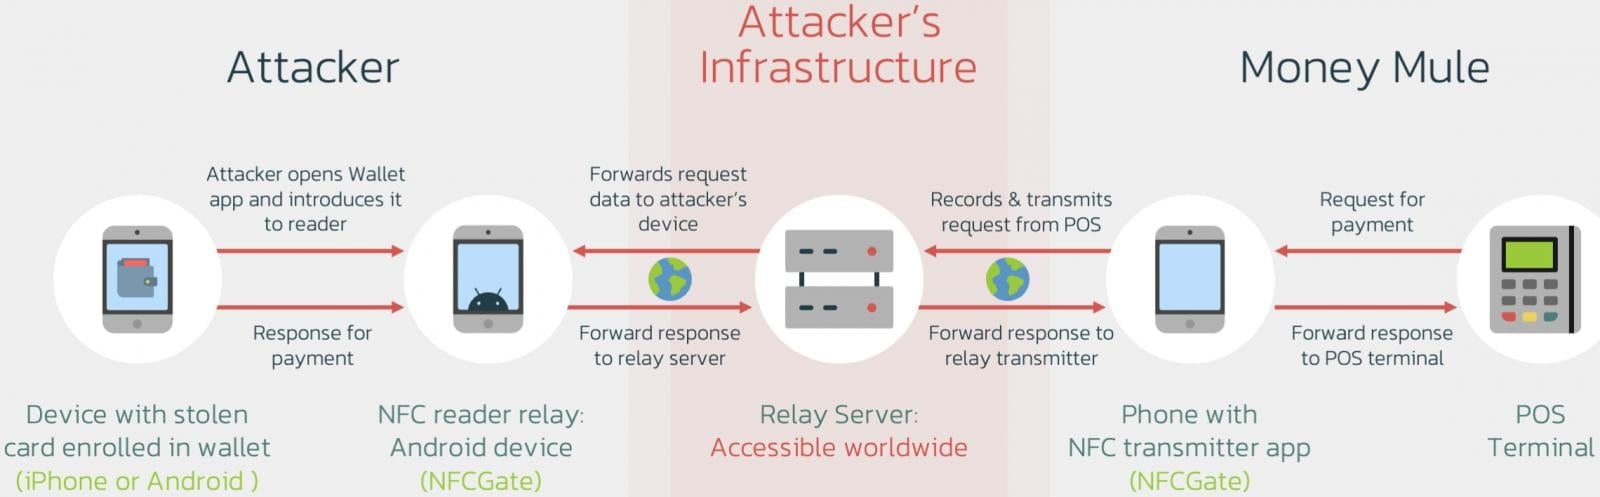
Вместо этого Ghost Tap подключает «денежных мулов» в различных удалённых местоположениях. Такие «мулы» должны взаимодействовать с PoS-терминалами.

О новом векторе рассказали специалисты компании Threat Fabric. По их данным, в последнее время наблюдается скачок в использовании этой техники в реальных кибератаках.

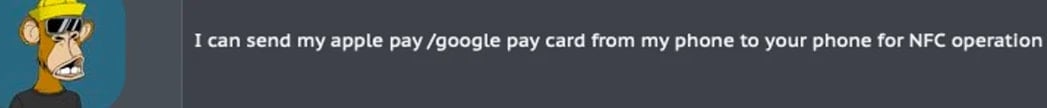
А вот так выглядит поиск «денежных мулов» на одном из киберпреступных форумов:


Для начала атакующему нужно выкрасть данные банковской карты и перехватить одноразовый пароль, который нужен для регистрации виртуального кошелька в Apple Pay и Google Pay.

Для первого пункта можно использовать, например, банковский троян, накладывающий фейковые окна поверх легитимных приложений, или тот же кейлогер. А одноразовый код можно получить с помощью социальной инженерии или того же вредоноса, мониторящего СМС-сообщения.

Атакующие по-прежнему полагаются на инструмент NFCGate, который используется для передачи информации платёжных карт. Только в этом случае подключается также сервер-ретранслятор, который отправляет данные в сеть «денежных мулов».

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru