


Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Киберпреступники придумали новый способ выводить деньги с украденных банковских карт, привязанных к системам вроде Apple Pay и Google Pay. Вектор, получивший название Ghost Tap, передаёт NFC-данные карт «денежным мулам» по всему миру.

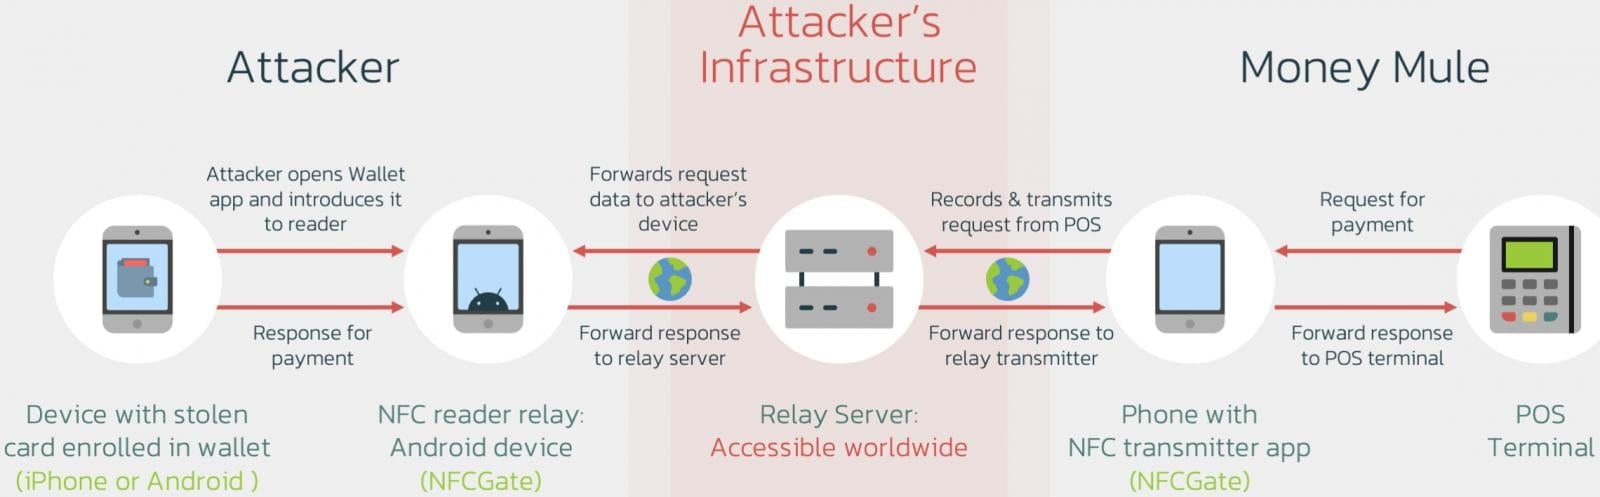
Ghost Tap берёт за основу другой метод, о котором мы рассказывали в августе: Android-вредонос NGate задействовал компонент с открытым исходным кодом — «NFCGate».

Тем не менее Ghost Tap использует более мощную обфускацию и, соответственно, его сложнее детектировать. В этом случае злоумышленнику не нужна карта или устройство жертвы.

Вместо этого Ghost Tap подключает «денежных мулов» в различных удалённых местоположениях. Такие «мулы» должны взаимодействовать с PoS-терминалами.

О новом векторе рассказали специалисты компании Threat Fabric. По их данным, в последнее время наблюдается скачок в использовании этой техники в реальных кибератаках.

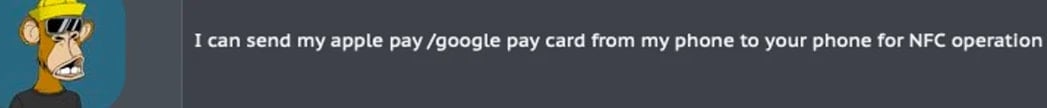
А вот так выглядит поиск «денежных мулов» на одном из киберпреступных форумов:


Для начала атакующему нужно выкрасть данные банковской карты и перехватить одноразовый пароль, который нужен для регистрации виртуального кошелька в Apple Pay и Google Pay.

Для первого пункта можно использовать, например, банковский троян, накладывающий фейковые окна поверх легитимных приложений, или тот же кейлогер. А одноразовый код можно получить с помощью социальной инженерии или того же вредоноса, мониторящего СМС-сообщения.

Атакующие по-прежнему полагаются на инструмент NFCGate, который используется для передачи информации платёжных карт. Только в этом случае подключается также сервер-ретранслятор, который отправляет данные в сеть «денежных мулов».

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru