


Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Исследователи из Group-IB нашли в интернете несколько образцов неизвестного ранее трояна, внедряемого в macOS необычным способом. Для скрытной доставки зловреда, нареченного RustyAttr, используются расширенные атрибуты файлов (EA).

Эти дополнительные метаданные напрямую не отыщешь в приложении «Терминал» или файловом менеджере Finder. Для их просмотра, редактирования и удаления обычно используется команда xattr.

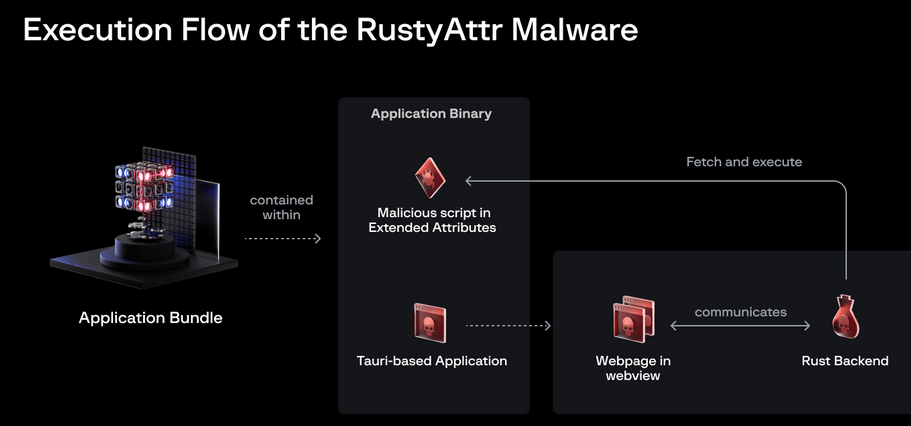
Обнаруженная экспертами вредоносная программа создана с использованием фреймворка Tauri и подписана слитым сертификатом разработчика (Apple его уже отозвала). При запуске она загружает в WebView страницу с JavaScript, который извлекает шелл-код, спрятанный в EA с именем «test», и запускает его на исполнение.


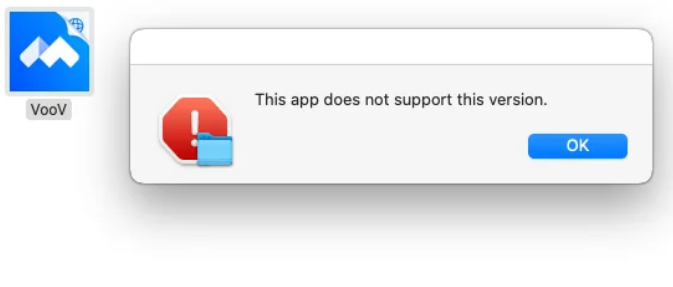
Для отвода глаз жертве отображается стянутый с файлообменника документ PDF или поддельное диалоговое окно с сообщением об ошибке.


По словам экспертов, принятые меры против обнаружения оправдали себя: на момент проведения анализа RustyAttr не смог задетектировать ни один антивирус из коллекции VirusTotal.

Конечная цель таких атак неясна, так как сведений о жертвах нет. Зафиксирована попытка загрузки дополнительного пейлоада с хоста, ассоциированного с ИТ-инфраструктурой Lazarus, однако целевой сервер оказался вне доступа.

Защиту от подобных зловредов способен обеспечить Gatekeeper. Чтобы обойти это препятствие, автору атаки придется взаимодействовать с пользователем macOS и, применив социальную инженерию, заставить его отключить верного охранника.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru