


Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Исследователи из Group-IB нашли в интернете несколько образцов неизвестного ранее трояна, внедряемого в macOS необычным способом. Для скрытной доставки зловреда, нареченного RustyAttr, используются расширенные атрибуты файлов (EA).

Эти дополнительные метаданные напрямую не отыщешь в приложении «Терминал» или файловом менеджере Finder. Для их просмотра, редактирования и удаления обычно используется команда xattr.

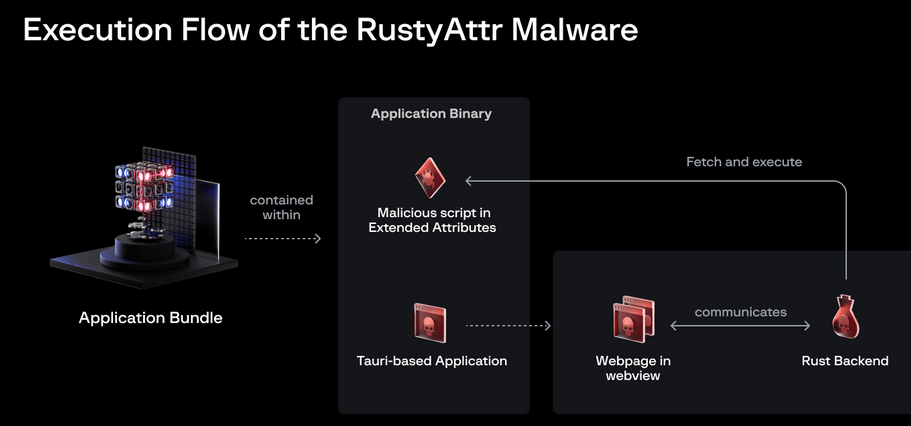
Обнаруженная экспертами вредоносная программа создана с использованием фреймворка Tauri и подписана слитым сертификатом разработчика (Apple его уже отозвала). При запуске она загружает в WebView страницу с JavaScript, который извлекает шелл-код, спрятанный в EA с именем «test», и запускает его на исполнение.


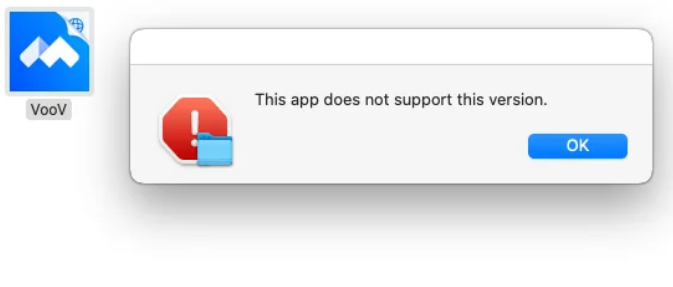
Для отвода глаз жертве отображается стянутый с файлообменника документ PDF или поддельное диалоговое окно с сообщением об ошибке.


По словам экспертов, принятые меры против обнаружения оправдали себя: на момент проведения анализа RustyAttr не смог задетектировать ни один антивирус из коллекции VirusTotal.

Конечная цель таких атак неясна, так как сведений о жертвах нет. Зафиксирована попытка загрузки дополнительного пейлоада с хоста, ассоциированного с ИТ-инфраструктурой Lazarus, однако целевой сервер оказался вне доступа.

Защиту от подобных зловредов способен обеспечить Gatekeeper. Чтобы обойти это препятствие, автору атаки придется взаимодействовать с пользователем macOS и, применив социальную инженерию, заставить его отключить верного охранника.

Подпишитесь на новости

Банки навязывают россиянам рекламу при оформлении карт, ЦБ и ФАС против

Хотели банковскую карту, а получили вдобавок обязательную подписку на рекламные предложения. Российские банки включают согласие на рассылки в документы заранее, автоматически проставляют галочки или не дают продолжить оформление без них.

Такую практику выявили «Известия», изучив жалобы клиентов, решения ФАС и судов за 2026 год.

С подобными ситуациями сталкивались клиенты Россельхозбанка, ВТБ, Альфа-банка, Газпромбанка и Ozon Банка. Причём речь не всегда об инициативе сотрудника: согласие бывает встроено в стандартную форму или сам процесс оформления.

Например, петербургское УФАС выявляло заранее включённое согласие в документах ВТБ. Суд в Уфе установил, что условия Альфа-банка не позволяли отдельно отказаться от рекламы.

Московское УФАС выдало предупреждение Ozon Банку из-за автоматического включения согласия при входе в личный кабинет.

В ЦБ сообщили изданию, что заранее проставленные рекламные галочки недопустимы. В ФАС подчеркнули: согласие должно быть добровольным и оформляться отдельно. Отказ от рекламы, по позиции Банка России, не должен влиять на выдачу кредита.

Опрошенные изданием эксперты советуют сохранять скриншоты и документы, фиксировать обращения об отказе от рассылок и направлять жалобы регуляторам.

RSS: Новости на портале Anti-Malware.ru