


Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Специалисты румынской антивирусной компании Bitdefender выпустили бесплатную утилиту для дешифровки файлов, пострадавших в ходе атак программы-вымогателя ShrinkLocker.

В мае мы рассказывали о кампаниях на тот момент нового вымогателя ShrinkLocker, который использовал легитимную функциональность Windows — BitLocker.

Эксперты Bitdefender недавно провели анализ вредоноса, чтобы вычислить особенности его подхода. В частности, выяснилось, что шифровальщик предоставляет определённое окно для восстановления данных. Поймать этот момент можно сразу после снятия защиты с зашифрованных BitLocker дисков.

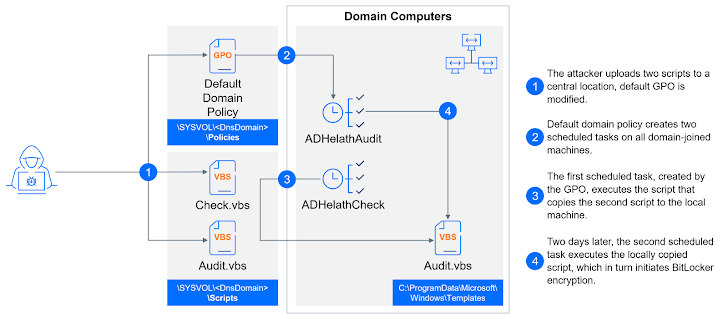
Проникнув в систему, операторы ShrinkLocker создают две задачи в планировщике Windows, которые помогают вымогателю запуститься. Первым стартует скрипт Check.vbs, копирующий вредонос на каждую машину в домене жертвы.

Вторая задача подключается спустя два дня, выполняя скрипт для установки шифровщика — Audit.vbs. Далее идёт сбор информации о системе и проверка наличия BitLocker.

ShrinkLocker успешно отрабатывает в системах Windows 10, Windows 11, Windows Server 2016 и Windows Server 2019.


Специалисты Bitdefender выявили интересный баг, из-за которого вымогатель не всегда может перезагрузить компьютер, выдавая ошибку «Privilege Not Held». В результате VBScript-задача попадает в бесконечный цикл.

Даже если машину перезагрузит сам пользователь, скрипт не отработает должным образом, а значит, цепочка атаки на этом месте прерывается. В процессе работы вымогатель генерирует случайный пароль, основанный на системной информации.

Далее этот пароль загружается на сервер злоумышленников. Согласно замыслу, после перезагрузки пользователь должен ввести пароль для разблокировки устройства. Помимо этого, ShrinkLocker вносит изменения в реестр ОС, отключает правила встроенного файрвола и удаляет файлы аудита.

Бесплатный дешифратор от Bitdefender лежит здесь.

Подпишитесь на новости

Звук самолёта на видео помог найти место съёмки с точностью около 100 м

Если вы убрали геометку, спрятали вывески и уверены, что место съёмки никто не вычислит, самолёт за кадром может испортить конспирацию. Автор YouTube-канала colsto показал, как почти неразличимый авиационный шум позволяет определить местоположение камеры с точностью примерно до 100 метров.

Метод и результаты эксперимента он представил в видео.

В основе лежит эффект Доплера: при приближении самолёта частота звука повышается, при удалении — снижается. Даже если ухо ничего толком не замечает, на спектрограмме остаётся характерная кривая. Её можно сопоставить с открытыми данными ADS-B о положении, скорости и высоте самолётов.


В демонстрации автор использовал два пролёта с интервалом 920 секунд. Расчёты учитывали рельеф и задержку распространения звука: самолёт уже улетел дальше, а его гул только добрался до микрофона. Дополнительной подсказкой стали промежутки без авиационного шума, они помогли отсеять неподходящие места.


В отдельном тесте минутная запись с известным временем позволила поставить реальное место съёмки на первое место среди кандидатов при поиске по континентальной территории США. Код и инструменты автор не публикует.

RSS: Новости на портале Anti-Malware.ru