


Для двух третей российских компаний тема утечек стоит остро

Для двух третей российских компаний тема утечек стоит остро

Для двух третей российских компаний тема утечек стоит остро

Как показало исследование «Осознание проблемы утечек информации и осведомленность о них в российских организациях», которое провели совместно группа ЦИРКОН и экспертно-аналитический центр (ЭАЦ) ГЕ InfoWatch.

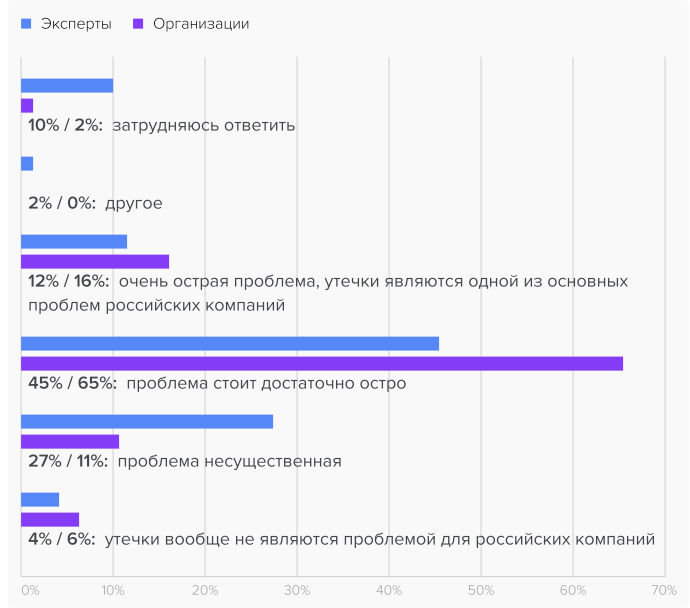
Согласно данным исследования, для двух третей опрошенных компаний тема утечек стоит остро. Лишь для четверти респондентов данная проблема является несущественной или не стоит вовсе.

В ходе исследования также использовались данные, собранные  ЭАЦ и результаты опросов, проведенных среди участников сообщества BISA. Как показало исследование, 58% опрошенных считают ущерб от утечек данных ощутимым. Лишь 7% полагает, что размер ущерба незначителен.

Уверены в том, что в их компании имели место такого рода инциденты четверть опрошенных, причем больше половины считает, что их было не меньше двух. Однако 34% убеждены в том, что данные из их компании не «сливали».


«Компрометация конфиденциальных данных стала одной из главных угроз для бизнеса. Только за прошлый год мы зарегистрировали 656 утечек информации, в результате которых утекло более 1,1 млрд записей персональных данных и множество коммерческих секретов. Несмотря на огромные риски, которые несут случаи компрометации данных, далеко не всегда компании могут оценить реальный ущерб от инцидентов и объективно воспринимать их последствия. Отсутствие такого понимания мешает выстраивать эффективную систему защиты данных, что, в свою очередь, часто приводит к новым утечкам», — говорит руководитель направления аналитики и спецпроектов ЭАЦ ГК InfoWatch Андрей Арсентьев.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru