


Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Французский конгломерат Schneider Electric подтвердил факт взлома платформы для разработчиков после того, как об этом заявил хакер.

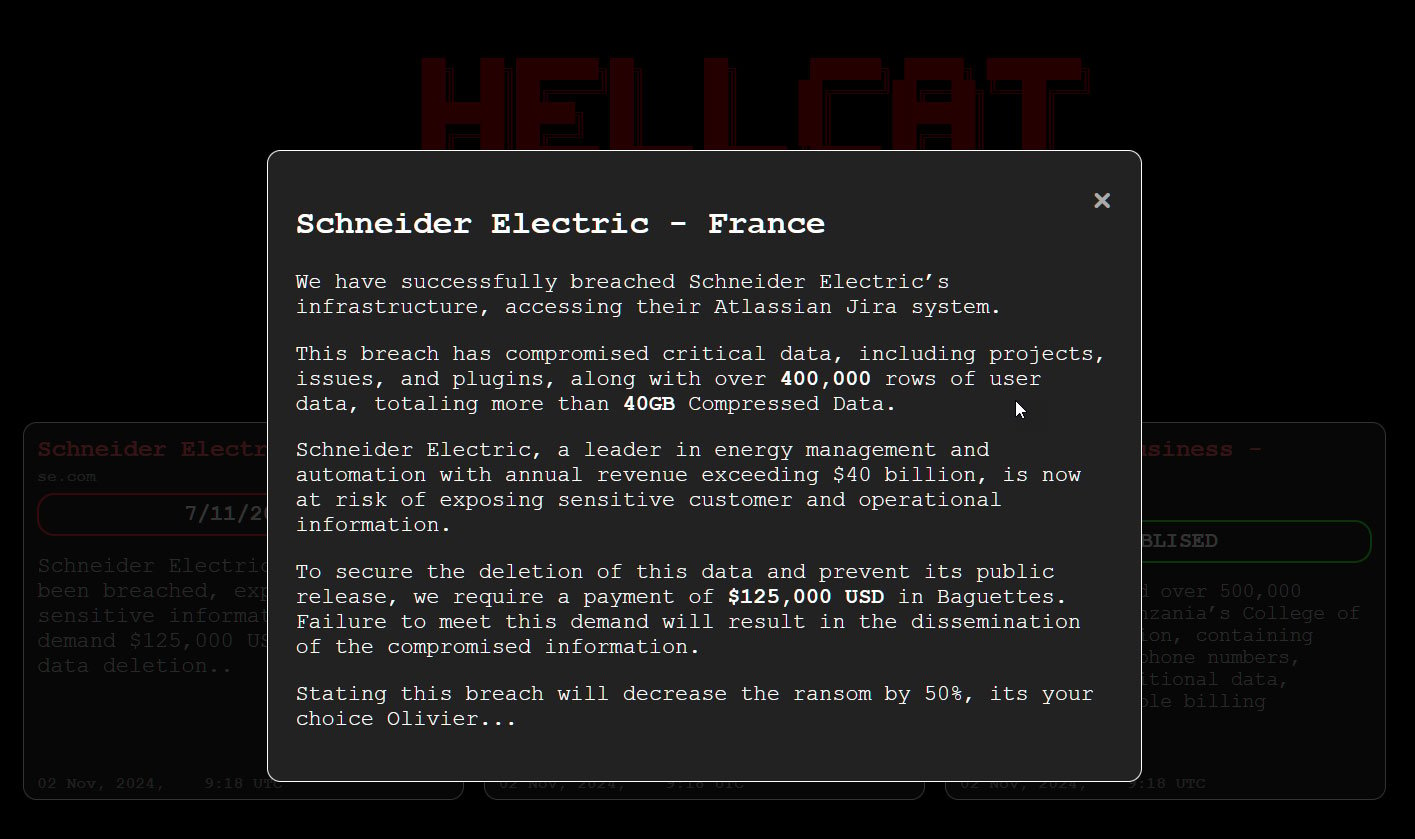
О взломе Schneider Electric написал злоумышленник с ником Grep в соцсети X (бывшая Twitter, заблокироваана в РФ). Он сообщил изданию Bleeping Computer, что взломал Jira-сервер компании, используя украденные учетные данные.

Массив данных содержит 400 тысяч строк только пользовательских данных, включая более 75 тысяч адресов электронной почты. Среди украденных данных также оказались разработки. Злоумышленник в шутку требует у компании 125 тыс. долларов в багетах за неразглашение украденных данных.


«Schneider Electric расследует киберинцидент, связанный с несанкционированным доступом к одной из наших внутренних платформ отслеживания выполнения проектов, которая размещена в изолированной среде, — прокомментировали данный инцидент в пресс-службе Schneider Electric Bleeping Computer — Наша команда Global Incident Response была немедленно мобилизована для реагирования на инцидент. Сервисы и продукты Schneider Electric не пострадали».

В январе 2024 года Schneider Electric уже подвергалась атаке вымогателя Cactus. Тогда злоумышленники украли более 1,5 терабайт данных, в том числе касающиеся работы внутренних систем.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru