


Россиян атакует Windows-троян SteelFox — инфостилер в связке с майнером

Россиян атакует Windows-троян SteelFox — инфостилер в связке с майнером

Россиян атакует Windows-троян SteelFox — инфостилер в связке с майнером

В период с августа по октябрь 2024 года в «Лаборатории Касперского» зафиксировали более 11 тыс. атак неизвестного ранее трояна по клиентской базе. Анализ показал, что Windows-зловред, нареченный SteelFox, обладает функциями стилера и майнера.

Дроппер SteelFox распространяется в связке с активатором популярных программ через публикации на форумах, торрент-трекерах и в блогах. В ходе исследования были обнаружены троянизированные кейгены для AutoCAD, Foxit PDF Editor и софта JetBrains.

Заражение осуществляется в несколько этапов с использованием промежуточного загрузчика. Примечательно, что вредонос умеет повышать свои привилегии до NT\SYSTEM через эксплойт уязвимостей в драйверах — CVE-2020-14979 и CVE-2021-41285.

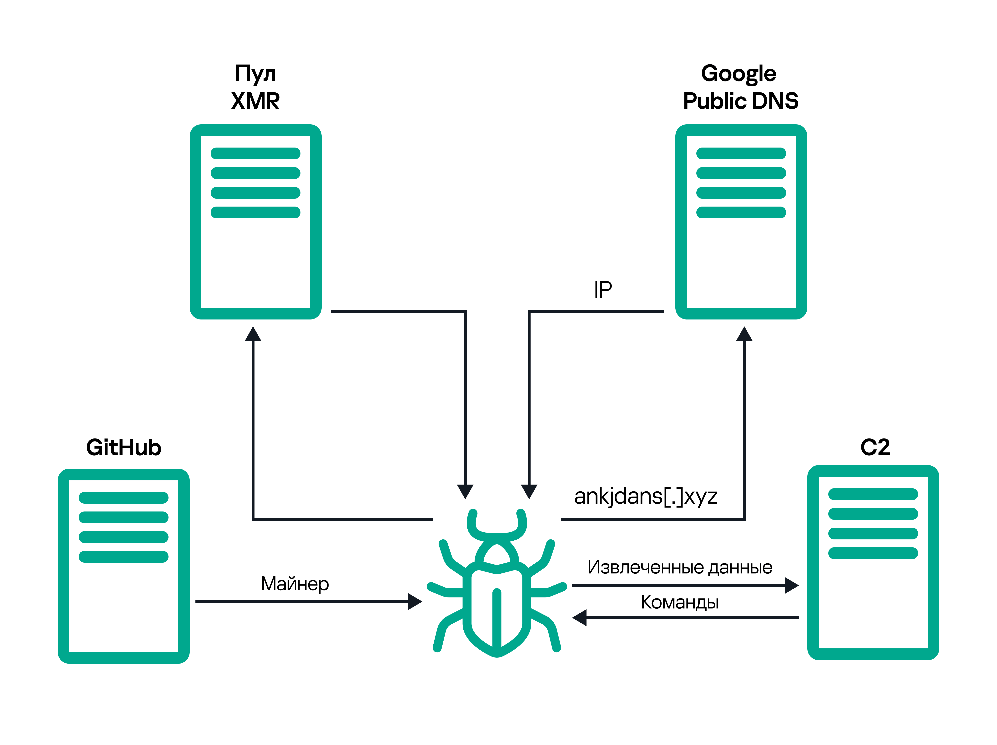
Криптомайнер (модифицированный XMRig) подгружается с GitHub. Компонент-стилер собирает информацию о системе и сети (включая пароли Wi-Fi), данные из браузеров, в том числе Яндекс Браузера (куки, местоположение, история поиска, банковские карты), сведения о RDP-сессиях и установленных программах, включая антивирусы (AVG, Avast).

Украденные данные отправляются на командный сервер в виде большого файла JSON. Связь с C2 осуществляется с использованием TLS 1.3 и технологии закрепления сертификатов (certificate pinning) для защиты трафика от перехвата.


«Злоумышленники пытаются получить максимальную выгоду от своих действий, — пояснил Дмитрий Галов, руководитель Kaspersky GReAT в России. — Например, известны зловреды, которые сочетали в себе функциональность майнера и шифровальщика: атакующие зарабатывали на работе майнера, пока ждали выкуп за расшифровку данных. SteelFox — наглядный пример того, как злоумышленники могут попытаться монетизировать как вычислительные мощности устройства, так и его содержимое».

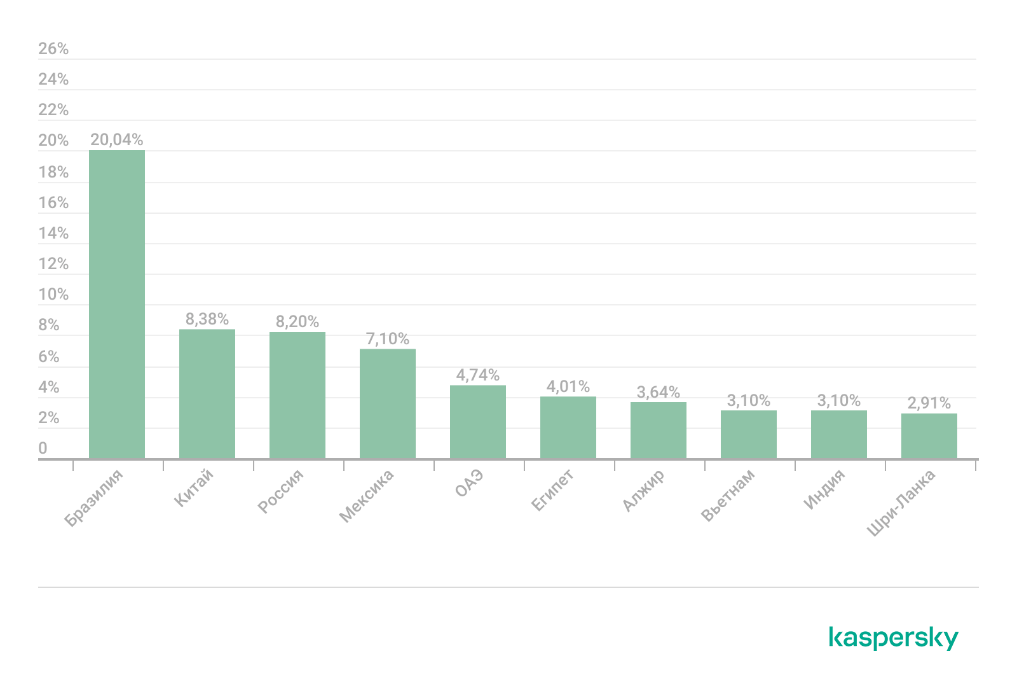
Расследование показало, что вредоносная кампания была запущена в феврале 2023 года. Наибольшее количество заражений зафиксировано в Бразилии, Китае и России.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru