


Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

С августа 2023 года в Microsoft фиксируют повышенную активность взломщиков аккаунтов Azure, использующих технику password spraying. Скрытные и зачастую успешные атаки удалось связать с ботнетом CovertNetwork-1658, он же xlogin и Quad7 (7777).

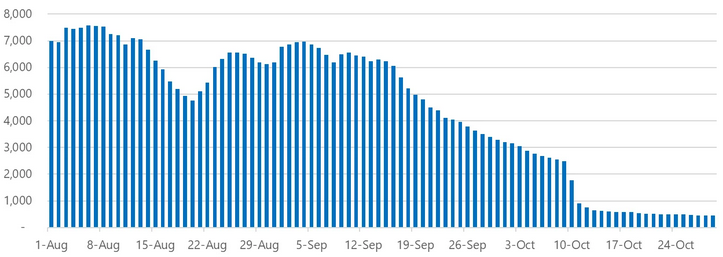
Данная бот-сеть составлена в основном из забэкдоренных SOHO-роутеров TP-Link, работающих как релеи. Период активности узла — в среднем 90 дней; в атаках password spraying одновременно задействованы около 8 тыс. IP-адресов, в 80% случаев каждый совершает одну попытку взлома в сутки.

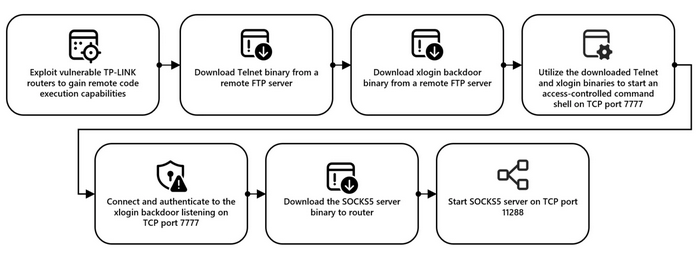
Для внедрения бэкдора злоумышленники используют уязвимости — какие именно, доподлинно неизвестно. После отработки эксплойта происходит подготовка устройства к работе в качестве прокси:


Учетные данные, скомпрометированные с помощью CovertNetwork-1658, в дальнейшем используются для проведения целевых атак. Взлом аккаунтов мишени в облаке Azure позволяет злоумышленникам продвинуться вширь по сети, закрепиться с помощью RAT и приступить к краже данных.

В частности, плодами трудов прокси-ботнета охотно пользуется действующая в Северной Америке и Европе кибергруппа, которую в Microsoft отслеживают под именем Storm-0940.

Последние месяцы активность CovertNetwork-1658 заметно снизилась. Вероятно, ботоводов встревожило повышенное внимание со стороны ИБ-сообщества (публикации Team Cymru и Sekoia, посвященные Quad7), и они решили обновить инфраструктуру, сменив цифровые отпечатки, чтобы вновь уйти в тень.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru