


Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинская группировка RUH8 объявила об атаке на ИТ-инфраструктуру администрации Твери и выводе из строя ряда важных систем, включая парковку.

Хакеры в телеграм-канале группировки 29 октября объявили о полном уничтожении содержимого десятков виртуальных машин, резервных копий, рабочих станций в администрации города, а также подсистемы телефонной связи.

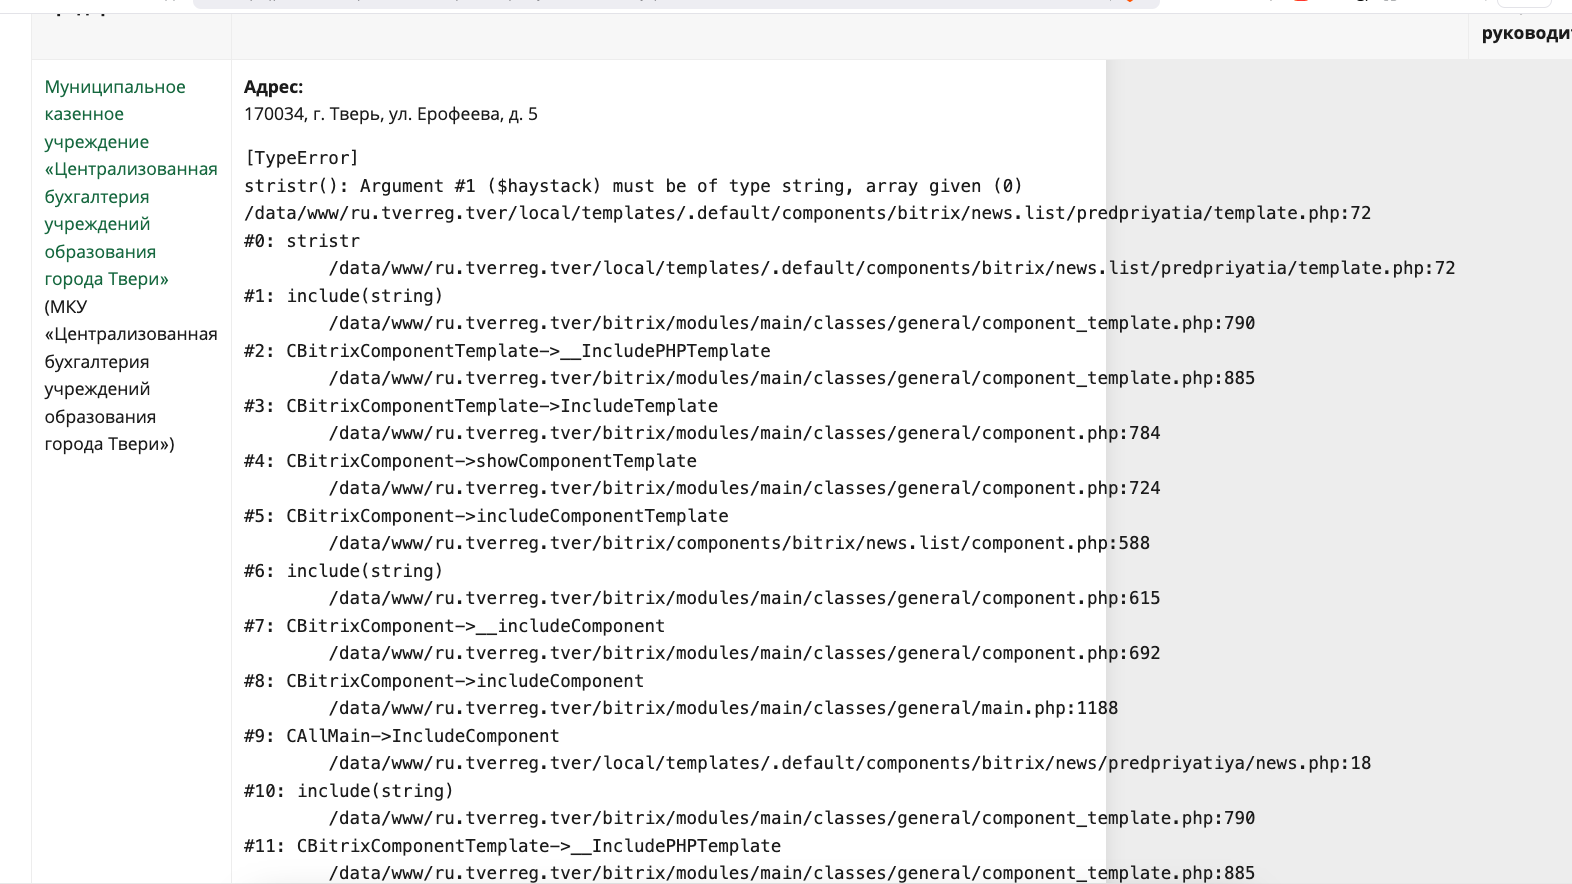
RUH8 заявила о выводе из строя системы оплаты парковок. На странице городской администрации в соцсети VK представители городских властей признали факт выхода из строя системы оплаты парковок и официального сайта. Причиной был назван технический сбой.

Уже 31 октября на официальной странице администрации в VK появилось сообщение о том, что работоспособность системы оплаты парковок полностью восстановлена.

По состоянию на вечер 1 октября сайт администрации открывался, однако последняя информация на нем была датирована 15 января. Во многих разделах отображалась служебная информация.

Телефоны администрации вечером 1 ноября работали. Корреспонденту Anti-Malware.ru удалось дозвониться на горячую линию городской администрации.

6 октября начались проблемы в работе официальных сайтов российских судов. По официальным данным, причиной сбоя стали технические работы, однако ответственность за инцидент взяла на себя группировки BO Team.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru