


Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинская группировка RUH8 объявила об атаке на ИТ-инфраструктуру администрации Твери и выводе из строя ряда важных систем, включая парковку.

Хакеры в телеграм-канале группировки 29 октября объявили о полном уничтожении содержимого десятков виртуальных машин, резервных копий, рабочих станций в администрации города, а также подсистемы телефонной связи.

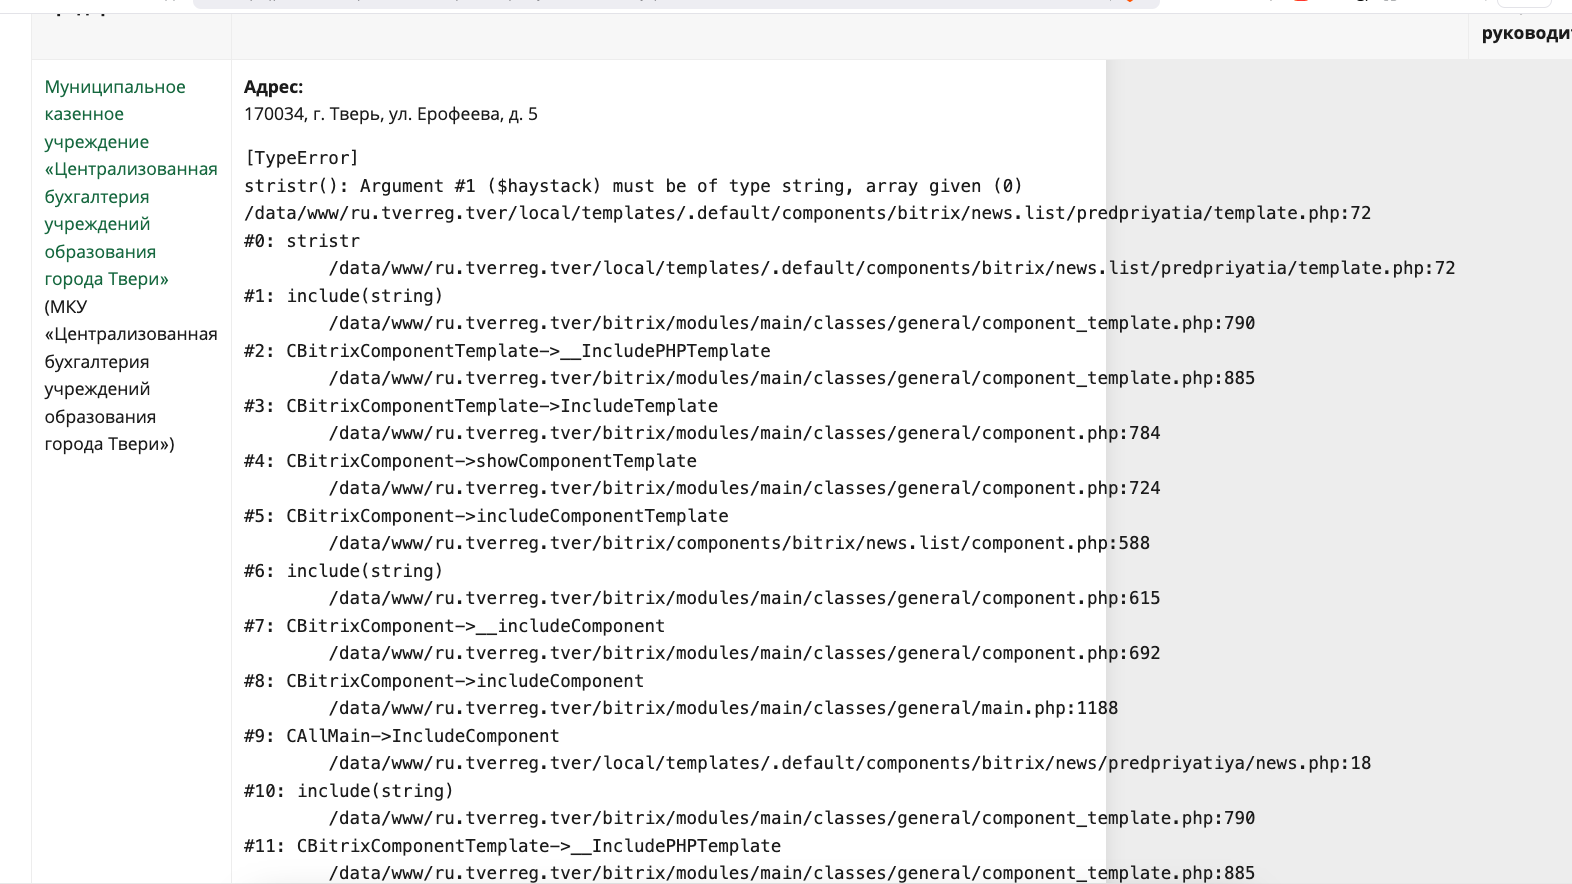
RUH8 заявила о выводе из строя системы оплаты парковок. На странице городской администрации в соцсети VK представители городских властей признали факт выхода из строя системы оплаты парковок и официального сайта. Причиной был назван технический сбой.

Уже 31 октября на официальной странице администрации в VK появилось сообщение о том, что работоспособность системы оплаты парковок полностью восстановлена.

По состоянию на вечер 1 октября сайт администрации открывался, однако последняя информация на нем была датирована 15 января. Во многих разделах отображалась служебная информация.

Телефоны администрации вечером 1 ноября работали. Корреспонденту Anti-Malware.ru удалось дозвониться на горячую линию городской администрации.

6 октября начались проблемы в работе официальных сайтов российских судов. По официальным данным, причиной сбоя стали технические работы, однако ответственность за инцидент взяла на себя группировки BO Team.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru