


Windows позволяет обойти проверку драйверов и установить руткит

Windows позволяет обойти проверку драйверов и установить руткит

Windows позволяет обойти проверку драйверов и установить руткит

Условные атакующие могут провести даунгрейд и понизить версию корневых компонентов Windows, что приведет к обходу проверки подписи драйверов — Driver Signature Enforcement и позволит установить в систему руткиты.

Этот вектор подразумевает получение контроля над механизмом обновления Windows, с помощью которого злоумышленники могут подсунуть полностью пропатченной системе устаревшие компоненты.

Исследователь из компании SafeBreach Алан Левиев попытался предупредить Microsoft о проблеме, однако в корпорации отреагировали холодно: дескать, это не нарушает текущих ограничений ОС и не выходит за рамки безопасности.

Тем не менее, по словам специалиста, с помощью этой бреши можно выполнить код на уровне ядра от лица администратора.

Левиев даже выложил инструмент под названием «Windows Downdate», позволяющий подсунуть системе уязвимые компоненты: DLL, драйверы и т. п.

«Мне удалось внедрить старые уязвимости в полностью пропатченные системы. В частности, речь идет об обходе Driver Signature Enforcement (DSE) и загрузке неподписанных драйверов уровня ядра», — пишет Левиев.

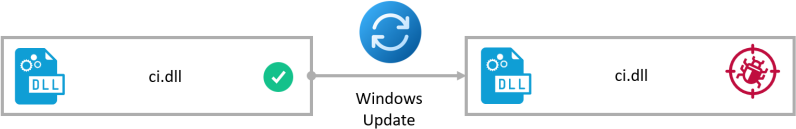
Эксперт назвал свой метод «ItsNotASecurityBoundary» и показал его на примере подмены  файла ci.dll, отвечающей за работу DSE. Вместо нормальной библиотеки Левиев подсунул непропатченную версию, которая игнорировала подписи драйверов.


Видео демонстрации вектора атаки на систему Windows 11 23H2 исследователь выложил на Vimeo:

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru