


Linux Foundation допустил возвращение части российских мейнтейнеров

Linux Foundation допустил возвращение части российских мейнтейнеров

Linux Foundation допустил возвращение части российских мейнтейнеров

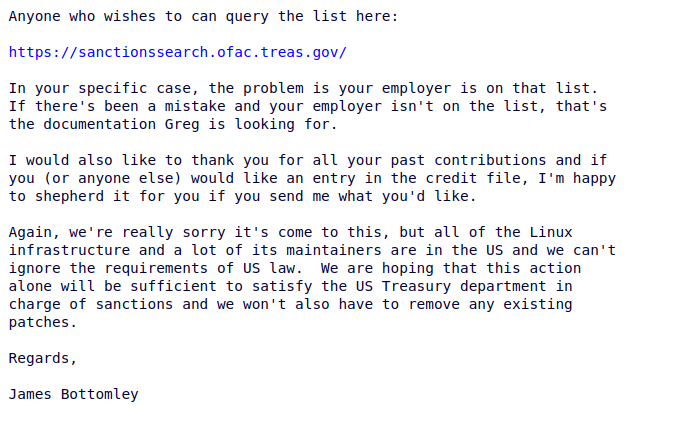
Мейнтейнер подсистемы SCSI Джеймс Боттомли разъяснил алгоритм возвращения российских разработчиков. Он касается только сотрудников тех компаний, которые не находятся под блокирующими санкциями США.

18 октября из списка мейнтенеров ядра Linux были исключены 11 российских разработчиков. Однако Грег Кроа-Хартман допустил возвращение части разработчиков при соблюдении ряда условий.

Ситуацию комментировал и сам Линус Торвальдс. Он связал исключение с позицией юристов Linux Foundation.

Джеймс Боттомли, в прошлом член совета директоров и председателя технического консультативного совета Linux Foundation, назвал в качестве такого условия работу в компании, не находящейся в американском стоп-листе:

«Если ваша компания находится в списках SDN OFAC США, подпадает под санкционную программу OFAC или принадлежит/контролируется компанией, которая находится в этом списке, наша возможность сотрудничать с вами будет ограничена».

Если же компания, где работает мейнтейнер, не находится в SDN-списке Минфина США, разработчику необходимо сообщить об этом Грегу Кроа-Хартману.


Исключение российских мейнтенеров, по его словам, связаны с тем, что основная часть работы по разработке ядра Linux происходит в США, и большая часть сопровождающих данный процесс находится там. Именно по этой причине в процессе создания ядра Linux невозможно игнорировать требования американских властей.

Юристы Linux Foundation продолжают активное изучение санкционной тематики и намерены выпустить некий регламентирующий документ, описывающий правила взаимодействия с представителями подсанкционных стран. По оценке издания Habr, можно ожидать и дальнейшие исключения из списка мейнтейнеров.

Разработчик «Байкал Электроникс» Сергей Сёмин, попавший в число 11 исключенных мейнтейнеров, выпустил официальное заявление.  В нем он заявил о том, что его участие в разработке ядра Linux было в последний год практически неоплачиваемым. Он заявил, что исключение из списка мейнтейнеров лишило его какой бы то ни было мотивации продолжать дальнейшую работу.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru