


Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Линус Торвальдс прокомментировал исключение российских мейнтейнеров

Создатель Linux и руководитель разработки ядра пояснил исключение 11 российских разработчиков указанием юристов, продиктованным санкциями в отношении РФ.

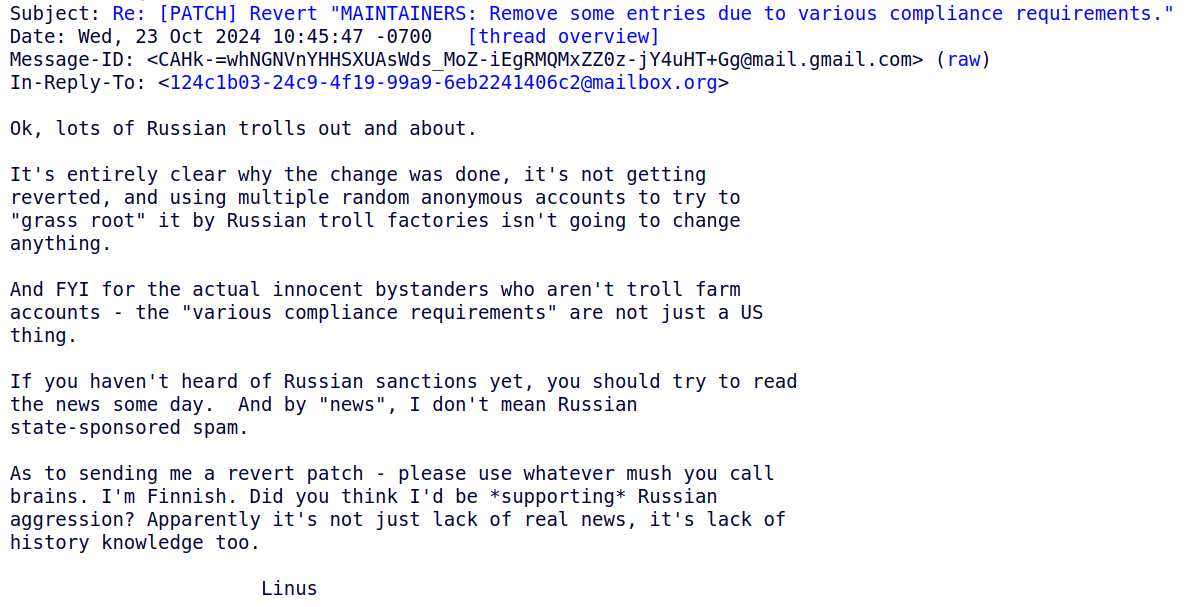
Линус Торвальдс прокомментировал ситуацию изданию Phoronix. Исключение 11 мейнтейнеров ядра Linux он объяснил требованием юристов из-за необходимости соблюдения санкционной политики ЕС и США в отношении России.

«Окей, кучка российских троллей и всех прочих. Совершенно ясно, почему было сделано изменение, оно не будет отменено, и использование нескольких случайных анонимных аккаунтов для попытки “протащить“ его через русские фабрики троллей не изменит ничего. И в качестве информации для действительно невиновных сочувствующих, которые не являются аккаунтами фабрики троллей, — эти “различные требования комплаенса“ относятся не только к США», — уточнил Торвальдс.


Однако, как пишет Phoronix, до сих пор нет ясности, будут ли приниматься исправления как от 11 исключенных разработчиков, так и от любых других, связанных с Россией. Тем более что национальную принадлежность скрыть довольно просто.

Александр Шиян коротко прокомментировал причины своего исключения изданию Runet News: «Причина очевидна — домен RU». Реальных причин удаления ему никто не озвучил.

«Мне на самом деле всё равно, есть я в списке или нет там меня… Но сама ситуация заставляет задуматься о возможных альтернативах Linux, ибо если такое сейчас прокатит, то далее может быть продолжение похлеще. В коде ядра, если погрепить, можно найти много драйверов с указанием авторов, имеющих адрес в зоне RU. Как тут будут действовать? Если удалят упоминания, то значит, все слова об открытых лицензиях были пустым звуком», — пояснил Шиян.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru