


Linux Foundation допустил возвращение части российских мейнтейнеров

Linux Foundation допустил возвращение части российских мейнтейнеров

Linux Foundation допустил возвращение части российских мейнтейнеров

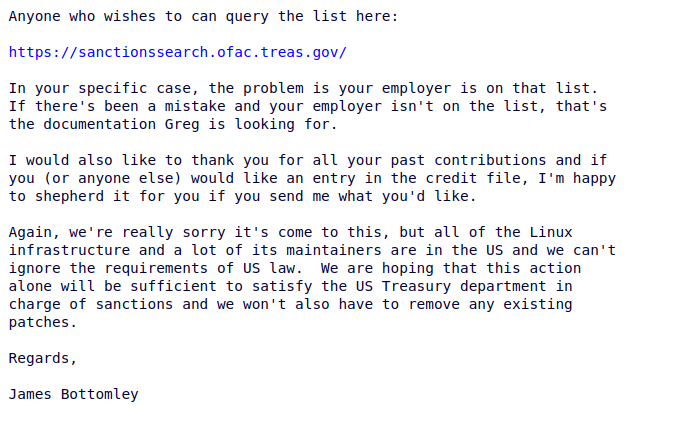
Мейнтейнер подсистемы SCSI Джеймс Боттомли разъяснил алгоритм возвращения российских разработчиков. Он касается только сотрудников тех компаний, которые не находятся под блокирующими санкциями США.

18 октября из списка мейнтенеров ядра Linux были исключены 11 российских разработчиков. Однако Грег Кроа-Хартман допустил возвращение части разработчиков при соблюдении ряда условий.

Ситуацию комментировал и сам Линус Торвальдс. Он связал исключение с позицией юристов Linux Foundation.

Джеймс Боттомли, в прошлом член совета директоров и председателя технического консультативного совета Linux Foundation, назвал в качестве такого условия работу в компании, не находящейся в американском стоп-листе:

«Если ваша компания находится в списках SDN OFAC США, подпадает под санкционную программу OFAC или принадлежит/контролируется компанией, которая находится в этом списке, наша возможность сотрудничать с вами будет ограничена».

Если же компания, где работает мейнтейнер, не находится в SDN-списке Минфина США, разработчику необходимо сообщить об этом Грегу Кроа-Хартману.


Исключение российских мейнтенеров, по его словам, связаны с тем, что основная часть работы по разработке ядра Linux происходит в США, и большая часть сопровождающих данный процесс находится там. Именно по этой причине в процессе создания ядра Linux невозможно игнорировать требования американских властей.

Юристы Linux Foundation продолжают активное изучение санкционной тематики и намерены выпустить некий регламентирующий документ, описывающий правила взаимодействия с представителями подсанкционных стран. По оценке издания Habr, можно ожидать и дальнейшие исключения из списка мейнтейнеров.

Разработчик «Байкал Электроникс» Сергей Сёмин, попавший в число 11 исключенных мейнтейнеров, выпустил официальное заявление.  В нем он заявил о том, что его участие в разработке ядра Linux было в последний год практически неоплачиваемым. Он заявил, что исключение из списка мейнтейнеров лишило его какой бы то ни было мотивации продолжать дальнейшую работу.

На Айдентити Конф 2026 обсудят, как защищать людей и цифровых агентов

7 октября в московском Кибердоме пройдёт Айдентити Конф 2026 — ежегодная конференция о защите учётных данных и управлении доступом. В этом году организаторы предлагают смотреть шире привычной связки «логин — пароль»: теперь идентичность нужна не только сотрудникам и сервисам, но и автономным ИИ-агентам.

В программе: PAM, IdM/IGA, MFA, регуляторные требования и новые модели доступа.

Отдельный блок посвятят ИИ-агентам как самостоятельным субъектам корпоративной инфраструктуры. Эксперты обсудят, как их аутентифицировать, кому поручать управление жизненным циклом и кто будет отвечать, если цифровой помощник внезапно решит проявить слишком много инициативы.

Не обойдётся без перезагрузки классических подходов. Участники поговорят об управлении привилегиями в DevOps и облаках, сокращении постоянных прав, защите неодушевлённых айдентити и переходе от статических ролей к более гибким моделям.

MFA тоже попадёт под разбор: злоумышленники давно научились обходить привычные сценарии, поэтому одного кода из СМС для спокойной жизни уже маловато.

Свои кейсы представят руководители и специалисты Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, ГК «Элемент», Сбера, ЕВРАЗа, Яндекса и других российских компаний. Организаторы также планируют представить исследование Identity Security 2026 о зрелости рынка, востребованных классах решений и барьерах развития.

Конференция проводится с 2024 года при поддержке российского ИБ-разработчика «Индид». Среди партнёров заявлены BI.ZONE, «Солар», «Аладдин», Группа Астра, Yandex Cloud, BioSmart и другие компании.

Предварительная регистрация открыта на сайте Айдентити Конф 2026. Для представителей компаний-заказчиков участие бесплатное.

RSS: Новости на портале Anti-Malware.ru