


Linux Foundation допустил возвращение части российских мейнтейнеров

Linux Foundation допустил возвращение части российских мейнтейнеров

Linux Foundation допустил возвращение части российских мейнтейнеров

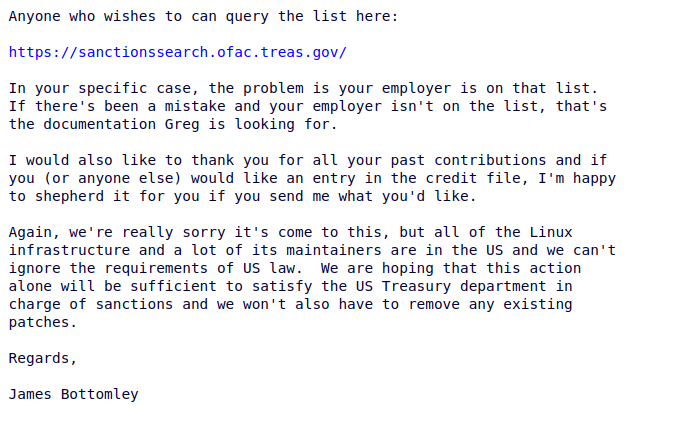
Мейнтейнер подсистемы SCSI Джеймс Боттомли разъяснил алгоритм возвращения российских разработчиков. Он касается только сотрудников тех компаний, которые не находятся под блокирующими санкциями США.

18 октября из списка мейнтенеров ядра Linux были исключены 11 российских разработчиков. Однако Грег Кроа-Хартман допустил возвращение части разработчиков при соблюдении ряда условий.

Ситуацию комментировал и сам Линус Торвальдс. Он связал исключение с позицией юристов Linux Foundation.

Джеймс Боттомли, в прошлом член совета директоров и председателя технического консультативного совета Linux Foundation, назвал в качестве такого условия работу в компании, не находящейся в американском стоп-листе:

«Если ваша компания находится в списках SDN OFAC США, подпадает под санкционную программу OFAC или принадлежит/контролируется компанией, которая находится в этом списке, наша возможность сотрудничать с вами будет ограничена».

Если же компания, где работает мейнтейнер, не находится в SDN-списке Минфина США, разработчику необходимо сообщить об этом Грегу Кроа-Хартману.


Исключение российских мейнтенеров, по его словам, связаны с тем, что основная часть работы по разработке ядра Linux происходит в США, и большая часть сопровождающих данный процесс находится там. Именно по этой причине в процессе создания ядра Linux невозможно игнорировать требования американских властей.

Юристы Linux Foundation продолжают активное изучение санкционной тематики и намерены выпустить некий регламентирующий документ, описывающий правила взаимодействия с представителями подсанкционных стран. По оценке издания Habr, можно ожидать и дальнейшие исключения из списка мейнтейнеров.

Разработчик «Байкал Электроникс» Сергей Сёмин, попавший в число 11 исключенных мейнтейнеров, выпустил официальное заявление.  В нем он заявил о том, что его участие в разработке ядра Linux было в последний год практически неоплачиваемым. Он заявил, что исключение из списка мейнтейнеров лишило его какой бы то ни было мотивации продолжать дальнейшую работу.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru