


Linux Foundation допустил возвращение части российских мейнтейнеров

Linux Foundation допустил возвращение части российских мейнтейнеров

Linux Foundation допустил возвращение части российских мейнтейнеров

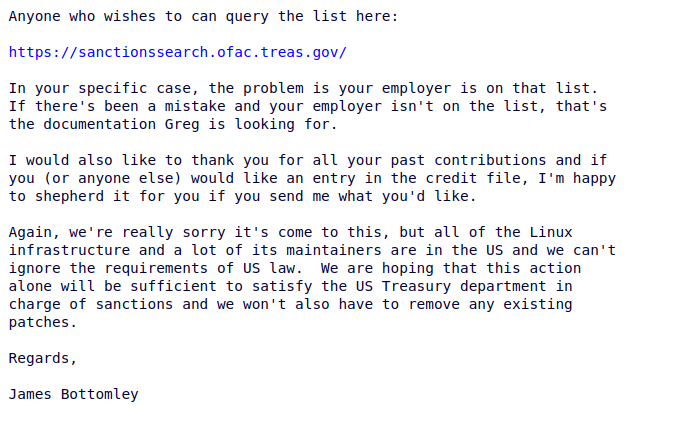
Мейнтейнер подсистемы SCSI Джеймс Боттомли разъяснил алгоритм возвращения российских разработчиков. Он касается только сотрудников тех компаний, которые не находятся под блокирующими санкциями США.

18 октября из списка мейнтенеров ядра Linux были исключены 11 российских разработчиков. Однако Грег Кроа-Хартман допустил возвращение части разработчиков при соблюдении ряда условий.

Ситуацию комментировал и сам Линус Торвальдс. Он связал исключение с позицией юристов Linux Foundation.

Джеймс Боттомли, в прошлом член совета директоров и председателя технического консультативного совета Linux Foundation, назвал в качестве такого условия работу в компании, не находящейся в американском стоп-листе:

«Если ваша компания находится в списках SDN OFAC США, подпадает под санкционную программу OFAC или принадлежит/контролируется компанией, которая находится в этом списке, наша возможность сотрудничать с вами будет ограничена».

Если же компания, где работает мейнтейнер, не находится в SDN-списке Минфина США, разработчику необходимо сообщить об этом Грегу Кроа-Хартману.


Исключение российских мейнтенеров, по его словам, связаны с тем, что основная часть работы по разработке ядра Linux происходит в США, и большая часть сопровождающих данный процесс находится там. Именно по этой причине в процессе создания ядра Linux невозможно игнорировать требования американских властей.

Юристы Linux Foundation продолжают активное изучение санкционной тематики и намерены выпустить некий регламентирующий документ, описывающий правила взаимодействия с представителями подсанкционных стран. По оценке издания Habr, можно ожидать и дальнейшие исключения из списка мейнтейнеров.

Разработчик «Байкал Электроникс» Сергей Сёмин, попавший в число 11 исключенных мейнтейнеров, выпустил официальное заявление.  В нем он заявил о том, что его участие в разработке ядра Linux было в последний год практически неоплачиваемым. Он заявил, что исключение из списка мейнтейнеров лишило его какой бы то ни было мотивации продолжать дальнейшую работу.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru