


Linux Foundation допустил возвращение части российских мейнтейнеров

Linux Foundation допустил возвращение части российских мейнтейнеров

Linux Foundation допустил возвращение части российских мейнтейнеров

Мейнтейнер подсистемы SCSI Джеймс Боттомли разъяснил алгоритм возвращения российских разработчиков. Он касается только сотрудников тех компаний, которые не находятся под блокирующими санкциями США.

18 октября из списка мейнтенеров ядра Linux были исключены 11 российских разработчиков. Однако Грег Кроа-Хартман допустил возвращение части разработчиков при соблюдении ряда условий.

Ситуацию комментировал и сам Линус Торвальдс. Он связал исключение с позицией юристов Linux Foundation.

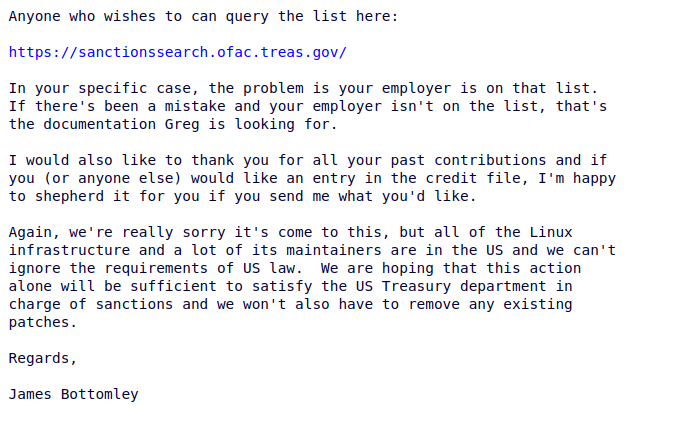
Джеймс Боттомли, в прошлом член совета директоров и председателя технического консультативного совета Linux Foundation, назвал в качестве такого условия работу в компании, не находящейся в американском стоп-листе:

«Если ваша компания находится в списках SDN OFAC США, подпадает под санкционную программу OFAC или принадлежит/контролируется компанией, которая находится в этом списке, наша возможность сотрудничать с вами будет ограничена».

Если же компания, где работает мейнтейнер, не находится в SDN-списке Минфина США, разработчику необходимо сообщить об этом Грегу Кроа-Хартману.


Исключение российских мейнтенеров, по его словам, связаны с тем, что основная часть работы по разработке ядра Linux происходит в США, и большая часть сопровождающих данный процесс находится там. Именно по этой причине в процессе создания ядра Linux невозможно игнорировать требования американских властей.

Юристы Linux Foundation продолжают активное изучение санкционной тематики и намерены выпустить некий регламентирующий документ, описывающий правила взаимодействия с представителями подсанкционных стран. По оценке издания Habr, можно ожидать и дальнейшие исключения из списка мейнтейнеров.

Разработчик «Байкал Электроникс» Сергей Сёмин, попавший в число 11 исключенных мейнтейнеров, выпустил официальное заявление.  В нем он заявил о том, что его участие в разработке ядра Linux было в последний год практически неоплачиваемым. Он заявил, что исключение из списка мейнтейнеров лишило его какой бы то ни было мотивации продолжать дальнейшую работу.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru