


Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Раскрыты детали уязвимости в принтерах Xerox, которая позволяет повысить права админа до root и полностью скомпрометировать сетевое устройство. Обновления прошивок и патчи доступны на сайте производителя.

Проблема CVE-2024-6333 (7,2 балла CVSS) актуальна для МФУ семейств EC80xx, AltaLink, VersaLink, WorkCentre. Список затронутых моделей и новых прошивок представлен в бюллетене Xerox (PDF).

По словам авторов опасной находки, эксплойт возможен при наличии доступа уровня админа к веб-интерфейсу и позволяет удаленно выполнить любой код с правами суперпользователя. В случае успеха злоумышленник получит возможность выполнять системные команды и захватить контроль над уязвимым устройством.

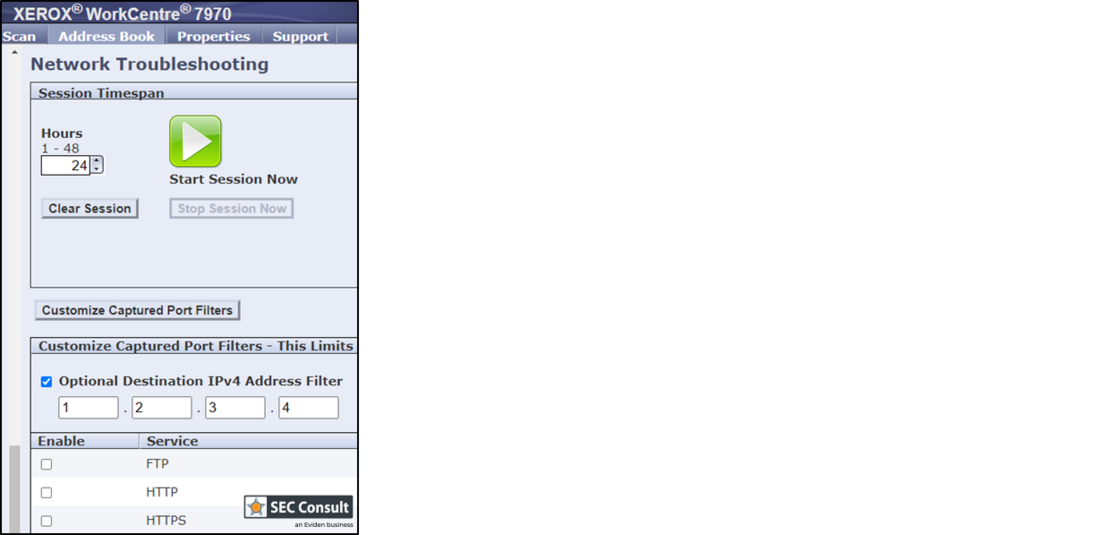
Служба сетевой диагностики, доступная через веб-интерфейс Xerox и используемая для устранения отказов, построена на базе анализатора трафика tcpdump. При этом пользователь может применять кастомные фильтры по IP и сервисам.


Проверка вводимых значений IPv4, как выяснилось, реализована некорректно; из-за этого появилась возможность инъекции системных команд, в том числе команд обратного шелла. Поскольку tcpdump запускается с привилегиями root, автор атаки сможет получить полный доступ к принтеру Xerox.

Данная уязвимость менее опасна, чем та, что объявилась в устройствах этого производителя, и не только, три года назад. Проблема CVE-2021-3438 позволяла обычному пользователю повысить привилегии до SYSTEM и выполнить сторонний код в режиме ядра. Тем не менее пользователям продуктов Xerox настоятельно советуют обновить прошивки.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru