


WhatsApp теперь шифрует БД контактов для безопасной синхронизации

WhatsApp теперь шифрует БД контактов для безопасной синхронизации

WhatsApp теперь шифрует БД контактов для безопасной синхронизации

Разработчики WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в РФ) добавили мессенджеру зашифрованное хранилище Identity Proof Linked Storage (IPLS), предназначенное для управления контактами.

Нововведение должно положительно сказаться на конфиденциальности пользовательских данных при их синхронизации. В частности, решаются сразу две известные проблемы WhatsApp:

  1. Минимизируется риск потери контактов.
  2. Устраняется невозможность синхронизировать контакты между устройствами.

С появлением IPLS мессенджер привязывает сохраненные контакты не к конкретному девайсу, а скорее к аккаунту. Таким образом, при частой смене устройств пользователям будет легче управлять сохраненными контактами.

Более того, IPLS также позволяет создавать списки контактов для каждого аккаунта на устройстве и, соответственно, легко ими управлять. При этом, само собой, списки изолируются друг от друга.

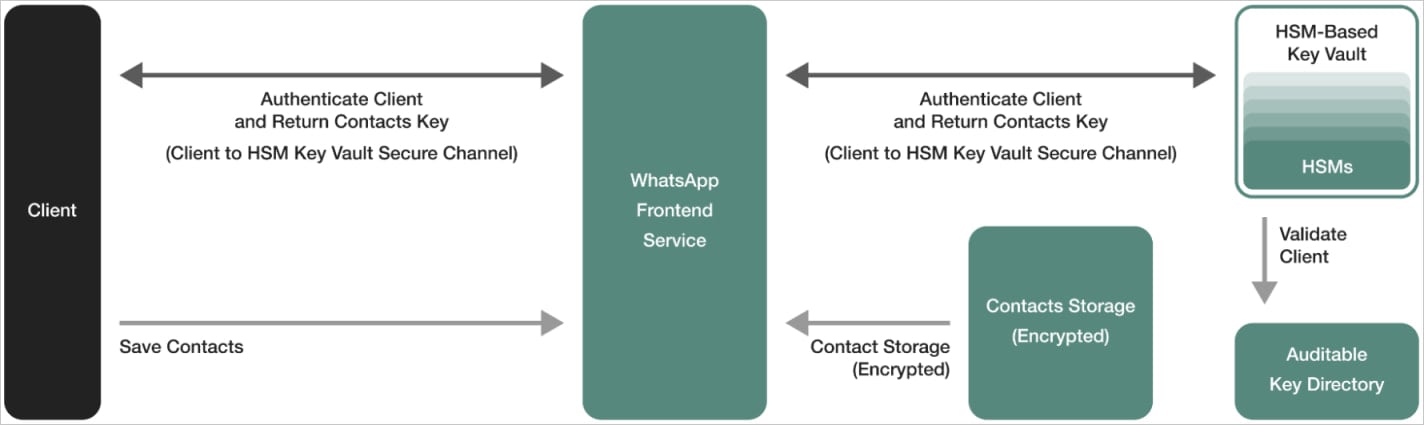
Для обеспечения безопасности пользовательских данных IPLS использует комбинацию шифрования, Hardware Security Modules (HSMs) и принцип Key Transparency (позволяет верифицировать открытые ключи при E2EE).

Если пользователь заносит новый контакт, имя последнего шифруется с помощью симметричного алгоритма. Сам ключ генерируется и хранится на устройстве пользователя.


Кроме того, разработчик WhatsApp подключили Cloudflare для независимого стороннего аудита своих криптографических операций.

Подпишитесь на новости

Ростелеком усиливает защиту дата-центров во взаимодействии с ВС РФ

«Ростелеком» принимает меры по защите инфраструктуры на фоне атак на российские дата-центры. По словам президента компании Михаила Осеевского, используются средства пассивной защиты и взаимодействие с Вооружёнными силами. Одного резервного копирования против физической угрозы явно недостаточно.

О принятых мерах Осеевский рассказал журналистам. Технические подробности он раскрывать не стал, подчеркнув, что задачи решаются комплексно. 

Отдельно глава компании заявил, что массового перехода клиентов из дата-центров Яндекса и VK в ЦОДы «Ростелекома» не наблюдается. По его словам, коллеги оперативно восстанавливают инфраструктуру, а компании помогают друг другу специалистами и технологиями.

Таким образом, речь идёт об усилении защиты и отраслевой взаимопомощи. Заявления о том, что пострадавшие площадки массово теряют заказчиков в пользу «Ростелекома», Осеевский не подтвердил.

На фоне октябрьских атак вопрос устойчивости ЦОДов стал буквально вопросом сохранности зданий и оборудования. Защищать теперь приходится и данные, и место, где они физически находятся.

RSS: Новости на портале Anti-Malware.ru