


Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Университетские исследователи обнаружили серьезные уязвимости в системах сквозного шифрования (E2EE) пяти популярных провайдеров облачного хранения данных. Некоторые недочеты одинаковы для всех случаев реализации такой криптозащиты.

В целях проведения анализа угроза была смоделирована (PDF) как вредоносный сервер, способный считывать, изменять и внедрять данные по воле автора атаки. Подобный сценарий вполне реален для APT-групп и других хорошо обеспеченных взломщиков.

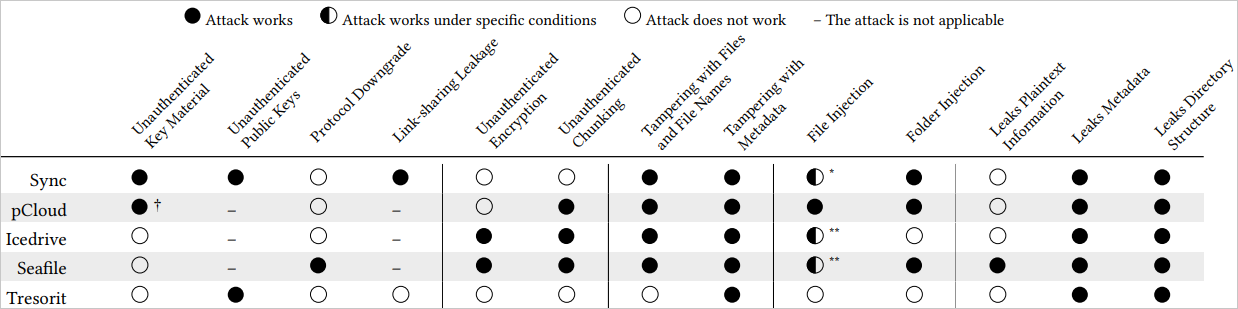
В качестве объектов PoC-атак были выбраны облачных хранилища Sync, pCloud, Icedrive, Seafile и Tresorit. Тестирование показало следующие результаты:

  1. В реализации E2EE для Sync отсутствует аутентификация по открытому ключу при расшаривании файлов, из-за этого их можно расшифровать. Автор атаки также может скрытно переименовать или переместить файлы и даже внедрять собственные папки в хранилище.
  2. В pCloud можно перезаписать закрытые ключи с целью получения доступа к содержимому файлов, а также проводить вредоносные инъекции, манипулировать метаданными (размер файла, дата изменения и т. п.), переставлять и стирать блоки данных.
  3. В Seafile с помощью вредоносного сервера можно откатить протокол, что облегчит брутфорс пользовательских паролей, а также внедрять файлы и изменять содержимое существующих.
  4. Реализованное в Icedrive шифрование в режиме CBC позволяет подменять содержимое загруженных файлов. Также обнаружена возможность сокращения и замены их имен.
  5. Аутентификация по открытому ключу в Tresorit полагается на сертификаты, контролируемые на стороне сервера. Злоумышленник может подменить их для получения доступа к файлам общего пользования. Проверка также выявила возможность изменения метаданных.

Все опробованные атаки были условно разделены на 10 классов. Степень сложности некоторых невысока, проведение не требует значительных ресурсов.


Отчеты об опасных находках были разосланы пяти облачным провайдерам еще в апреле. На запрос BleepingComputer о комментарии владелец платформы pCloud не отреагировал, а оператор Icedrive посчитал, что такие угрозы ему не страшны.

Провайдер Tresorit уверен, что легко исправит почти все поставленные на вид недостатки за счет существующих наработок. Идентификация по цифровым отпечаткам при расшаривании папок будет введена в будущем году.

ИБ-команда Sync закрыла возможность утечки по ссылкам и работает над устранением остальных найденных уязвимостей. Оператор платформы Seafile пообещал в скором времени решить проблему с откатом протокола.

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru