


Архив Интернета опять взломали, на этот раз через украденные токены доступа

Архив Интернета опять взломали, на этот раз через украденные токены доступа

Архив Интернета опять взломали, на этот раз через украденные токены доступа

«Архив Интернета» (Internet Archive) уже второй раз за месяц стал жертвой взлома. Злоумышленники использовали украденные токены аутентификации GitLab и платформу Zendesk.

Первыми тревогу забили владельцы веб-ресурсов, которым начали приходить ответы на старые запросы в техподдержку, касающиеся удаления с площадки  их сайтов.

В сообщениях утверждалось, что организацию опять взломали, поскольку администраторы некорректно провели ротацию украденных токенов аутентификации.

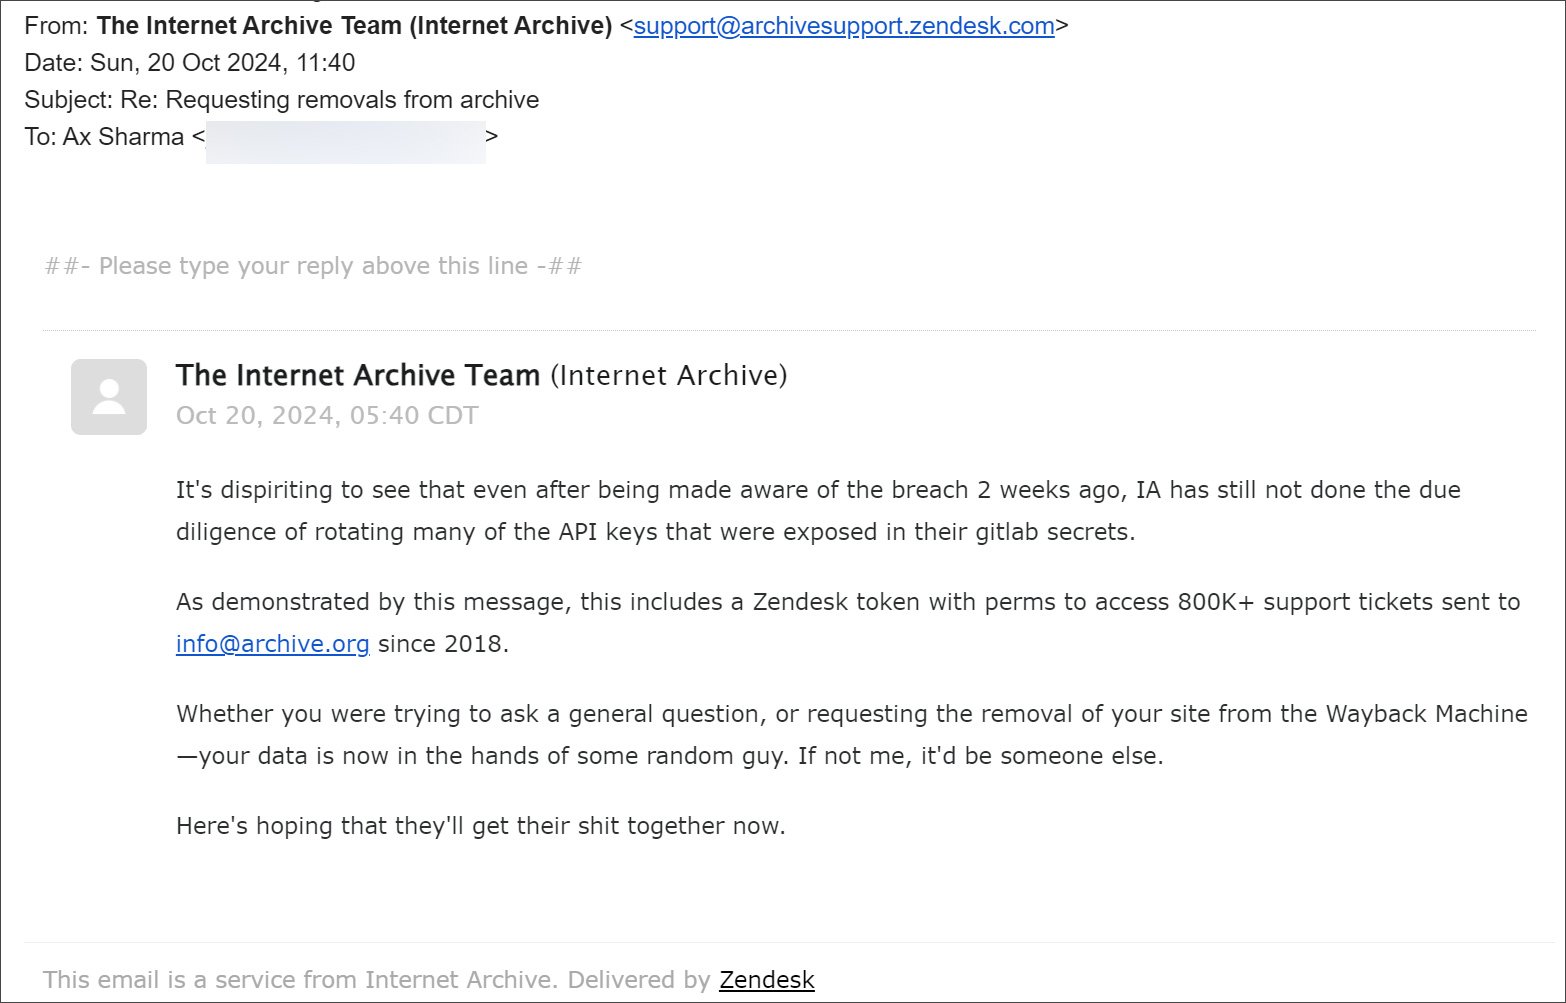
«Очень удручает, что после сообщений о взломе команда Архива Интернета не сделала ровным счётом ничего для ротации многих API-ключей, которые можно было найти в секретах GitLab», — говорилось в письме от киберпреступников.

«В частности, речь идёт о токене Zendesk, открывающем доступ более чем к 800 тыс. тикетов и запросов в техподдержку (отправлены на info@archive.org) с 2018 года».

Таким образом, если вы ранее запрашивали удаление вашего сайта из Wayback Machine, ваши данные попали в руки третьих лиц. Скриншот письма приводит издание BleepingComputer:


Напомним, в первой половине октября мы писали, что НКО «Архив Интернета»стала жертвой взлома и утечки внутренних данных. По оценкам экспертов, инцидент затронул 31 млн пользователей.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru