


WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

Исследователи изучили принцип работы WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в РФ) и пришли к выводу, что мессенджер может выдать операционную систему пользователя, а также ряд информации о связанных устройствах.

На проблему указали специалисты Zengo, ранее предупреждавшие о баге обхода функциональности View Once в WhatsApp.

На этот раз изъян содержится в механизме работы с настройками WhatsApp на нескольких устройствах, а именно — в передаваемых во время коммуникации метаданных.

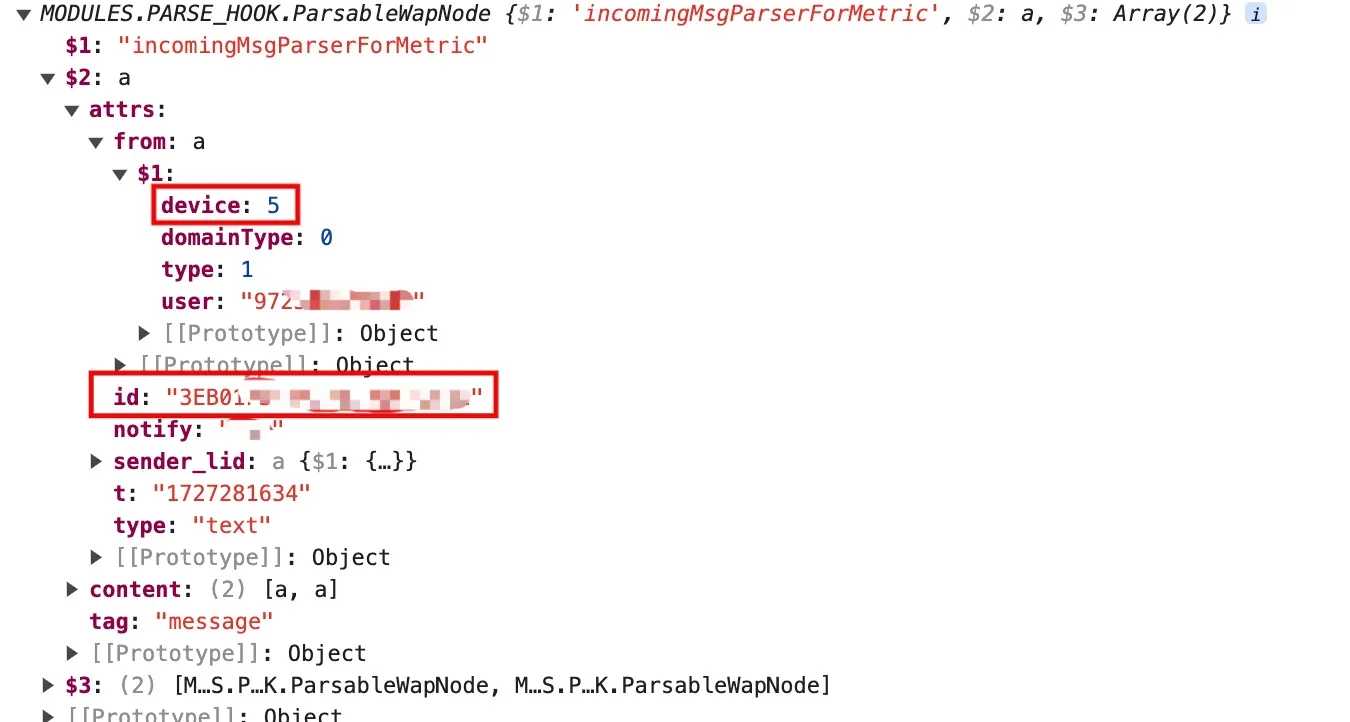
«Как мы выяснили в ходе анализа, разные имплементации WhatsApp генерируют идентификатор сообщения иначе, что позволяет вычислить, пишет ли пользователь, например, с компьютера на Windows или использует другую систему», — заявил в беседе с The Register Тал Бири, сооснователь Zengo.

В блоге Бири также описал метод, с помощью которого можно связать каждое устройство с аккаунтом WhatsApp: как веб-версию мессенджера, так и девайсы на macOS, Android, iPhone и Windows.

На каждой ОС свойство такого идентификатора будет отличаться: на Android он состоит из 32 символов, на iPhone — из 20, а десктопное приложение для Windows генерирует всего 18.


«Само собой, это не конец света, однако может быть полезно для тех злоумышленников, которые планируют подсунуть вам вредоносную программу, поскольку им надо знать, на какую ОС ориентироваться».

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru