


В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

Эксперты Positive Technologies обнаружили вредоносное письмо, адресованное госучреждению одной из стран СНГ. Анализ показал, что вложение содержит эксплойт к XSS-уязвимости в Roundcube Webmail, открывающей доступ к служебной переписке.

Речь идет о CVE-2024-37383, которую участники проекта с открытым исходным кодом устранили в минувшем мае. Примечательно, что поддельное сообщение не содержало текста, а аттач почтовый клиент не отображал.

Данная уязвимость позволяет при открытии письма выполнить сторонний JavaScript-код в браузере жертвы. В результате авторы эксплойт-атаки смогут перехватывать переписку и учетки имейл, а также использовать конфиденциальные данные для развития атаки.

«Roundcube Webmail является не самым известным почтовым клиентом среди частных пользователей, однако он по умолчанию входит в популярную панель управления хостиногом cPanel, которая имеет по меньшей мере 450 тысяч установок, — отметил Максим Андреев, возглавляющий группу исследования сложных угроз в TI-отделе экспертного центра PT. — Атаки через веб-клиент могут нанести значительный ущерб государственным органам, поскольку программа, по нашим наблюдениям, довольно часто используется в этой сфере».

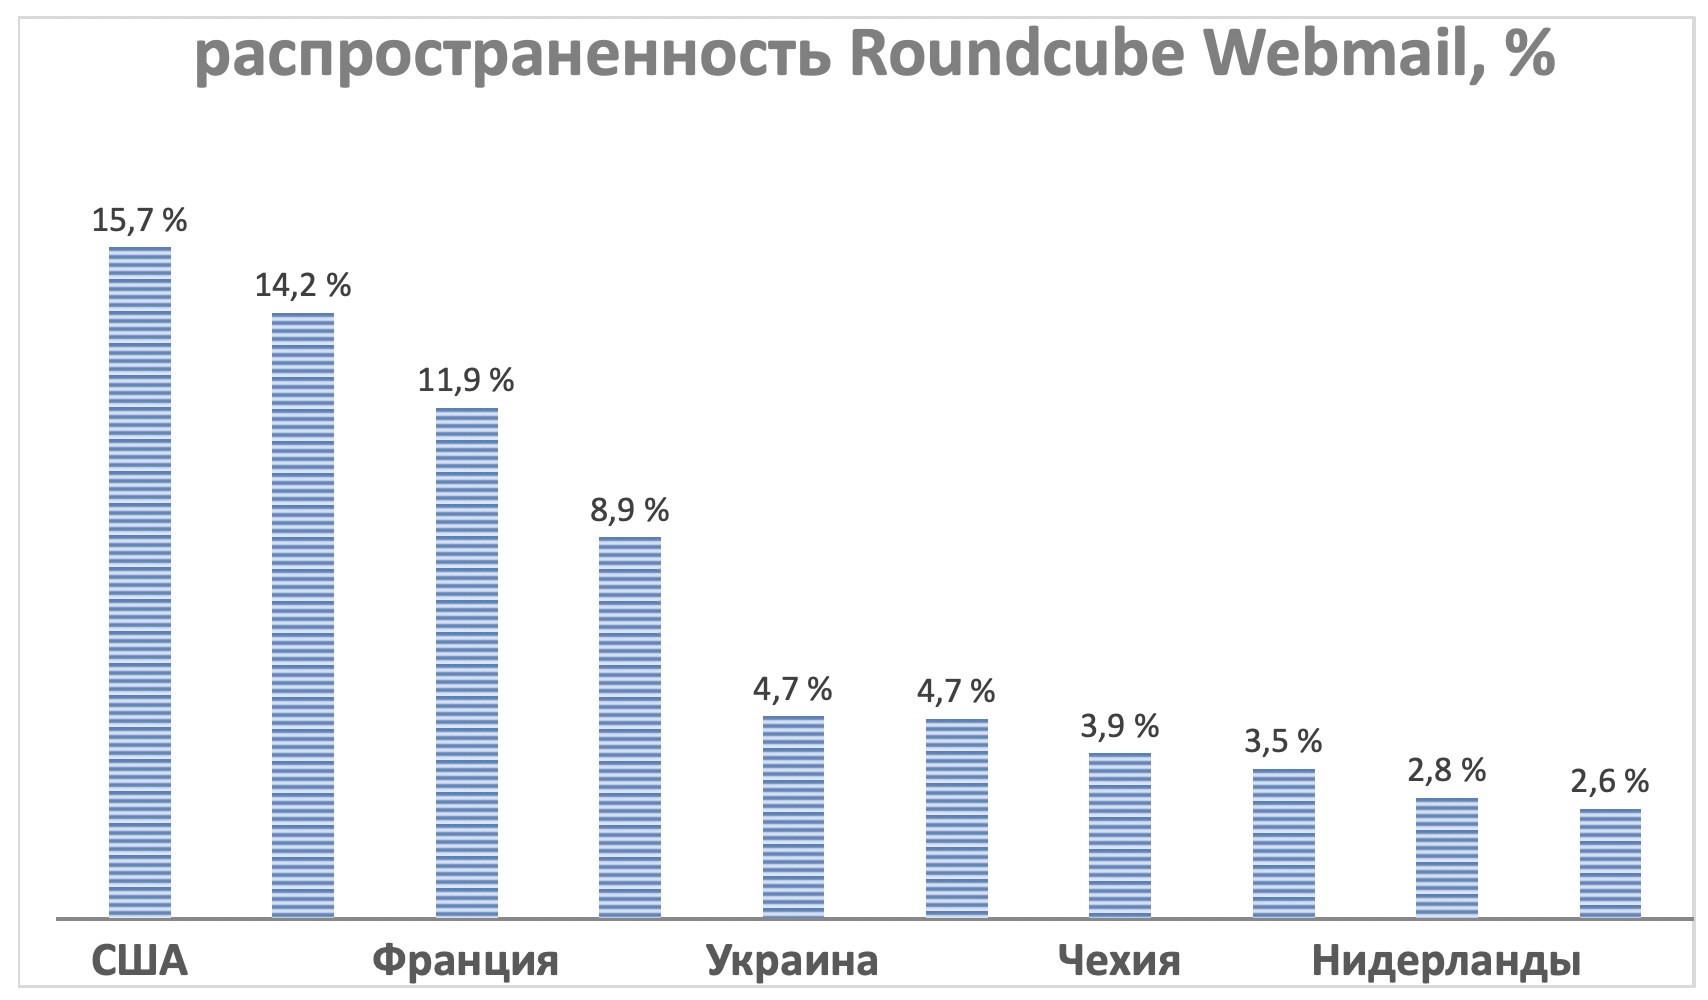
Сканирование интернета показало, что половина серверов Roundcube Webmail расположены в США, Франции, Германии, и Бразилии. В ТОП-10 стран также входит Россия.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru