


Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

В свежих кибератаках исследователи выявили целых сорок новых вариантов TrickMo, банковского трояна для Android-устройств. Основной фишкой этих образцов является возможность вытаскивать ПИН-коды, которыми защищены смартфоны пользователей.

На новые варианты TrickMo обратили внимание специалисты компании Zimperium. Впервые об этом вредоносе мы сообщали в 2020 году: тогда команда IBM X-Force предупреждала, что TrickMo перехватывает одноразовые пароли.

Помимо этой функциональности, Android-троян может записывать действия на экране, вытаскивать данные, а также открывать оператору удалённый доступ к девайсу.

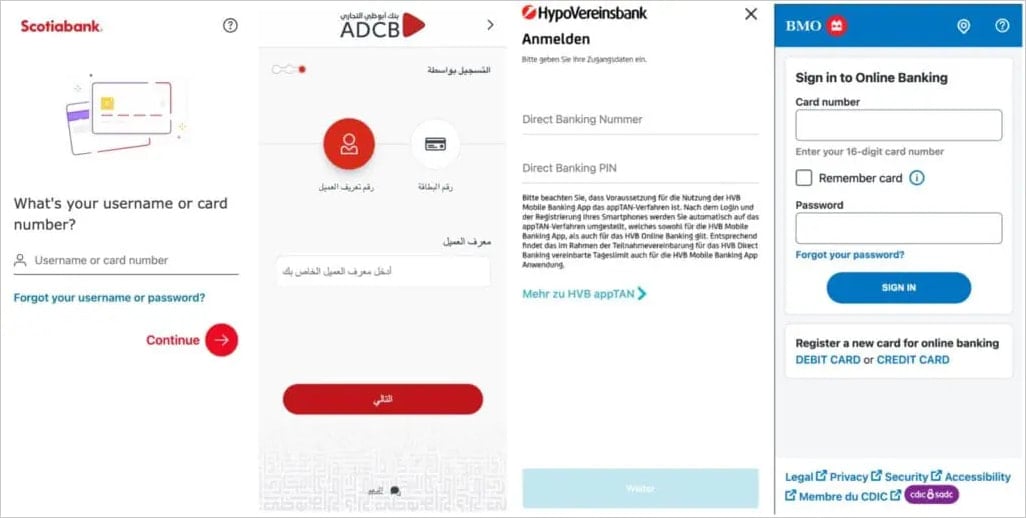
Для реализации этих сценариев атаки зловред задействует специальные возможности мобильной операционной системы — Accessibility Service. Поскольку это банковский троян, он может накладывать фейковые окна поверх легитимных приложений — так в руки операторов попадают данные для аутентификации.


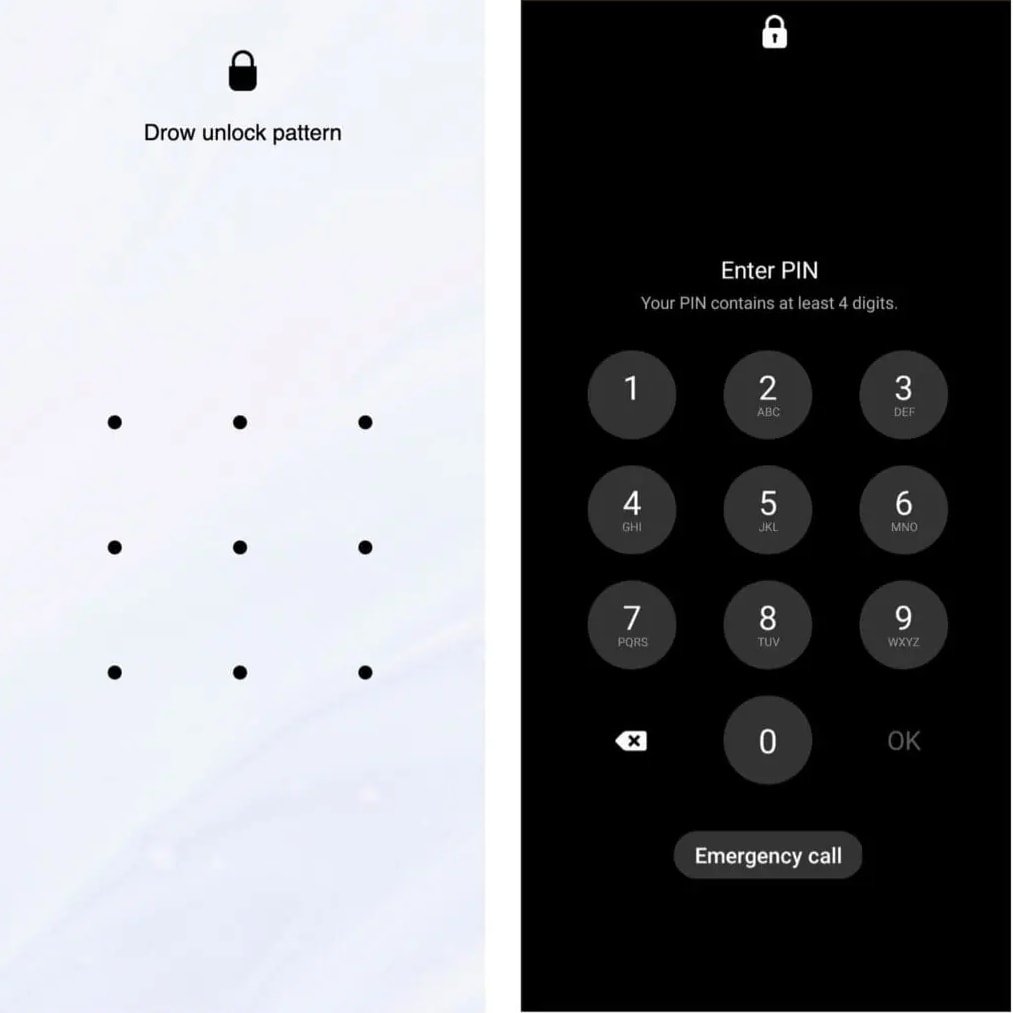
В отчёте Zimperium упоминается также новая интересная фича: TrickMo научился подделывать экран блокировки, чтобы вытащить либо ПИН-код, с помощью которого разблокируется устройство, либо графический ключ.

«Фейковый экран является на самом деле HTML-страницей, которая размещается на стороннем веб-сайте и демонстрируется жертве в полноэкранном режиме», — пишут исследователи.

«Как только пользователь введёт ПИН-код на такой станице, он с помощью PHP-скрипта отправится вместе с идентификатором прямиком в руки злоумышленников».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru