


Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

В свежих кибератаках исследователи выявили целых сорок новых вариантов TrickMo, банковского трояна для Android-устройств. Основной фишкой этих образцов является возможность вытаскивать ПИН-коды, которыми защищены смартфоны пользователей.

На новые варианты TrickMo обратили внимание специалисты компании Zimperium. Впервые об этом вредоносе мы сообщали в 2020 году: тогда команда IBM X-Force предупреждала, что TrickMo перехватывает одноразовые пароли.

Помимо этой функциональности, Android-троян может записывать действия на экране, вытаскивать данные, а также открывать оператору удалённый доступ к девайсу.

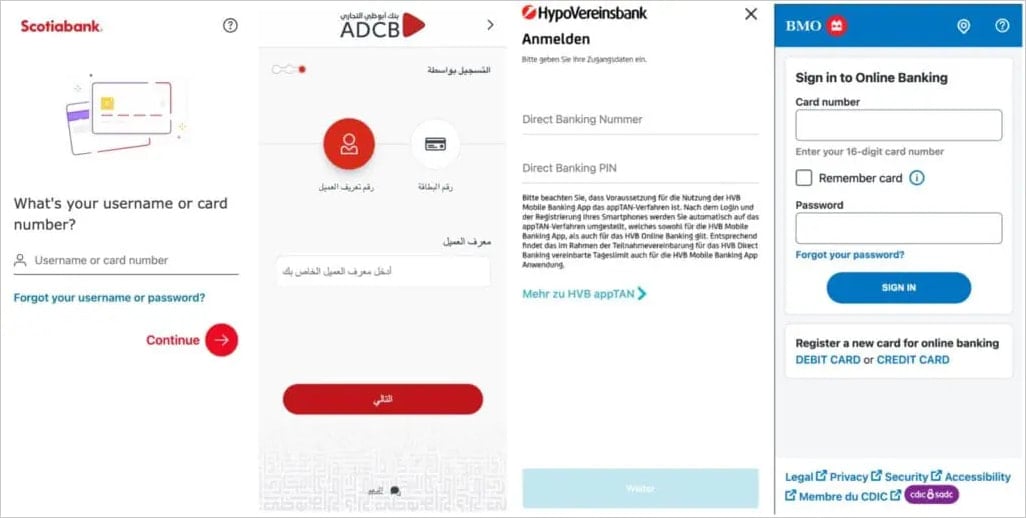
Для реализации этих сценариев атаки зловред задействует специальные возможности мобильной операционной системы — Accessibility Service. Поскольку это банковский троян, он может накладывать фейковые окна поверх легитимных приложений — так в руки операторов попадают данные для аутентификации.


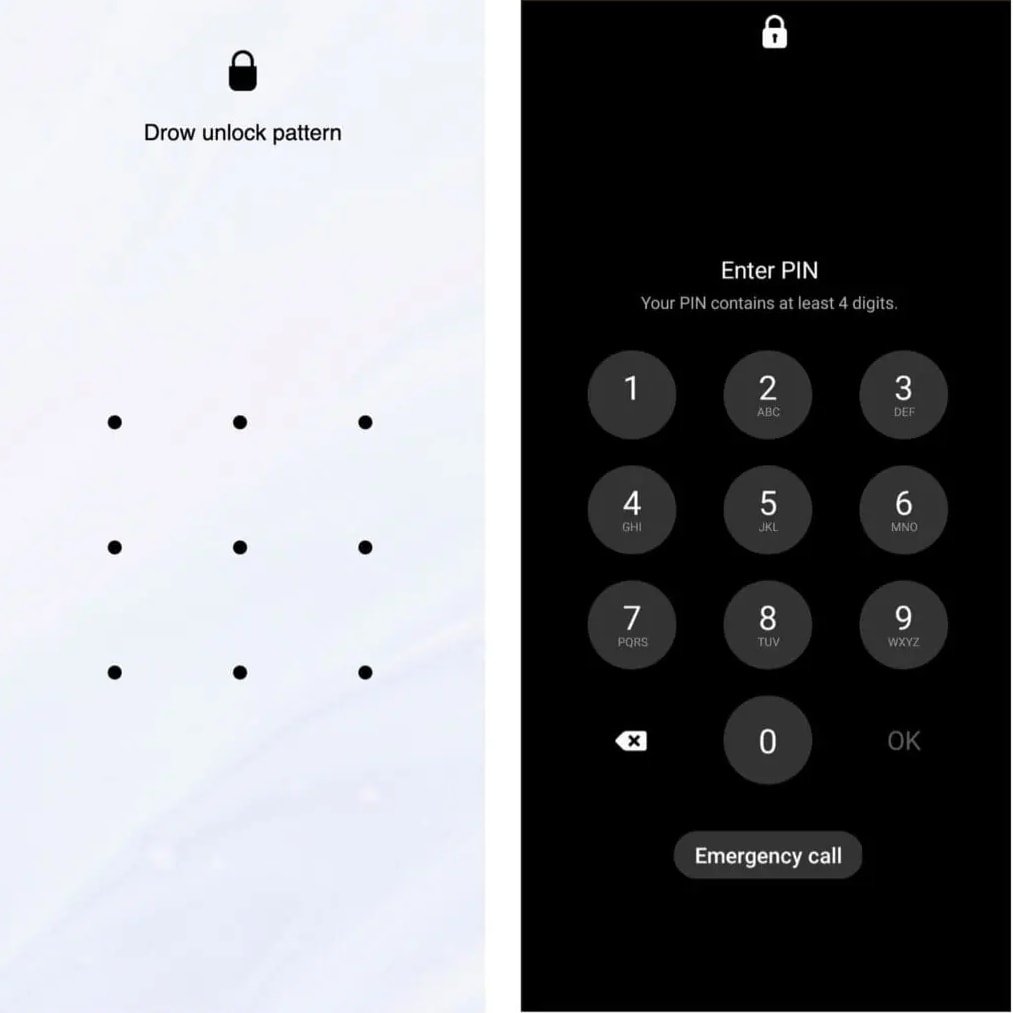
В отчёте Zimperium упоминается также новая интересная фича: TrickMo научился подделывать экран блокировки, чтобы вытащить либо ПИН-код, с помощью которого разблокируется устройство, либо графический ключ.

«Фейковый экран является на самом деле HTML-страницей, которая размещается на стороннем веб-сайте и демонстрируется жертве в полноэкранном режиме», — пишут исследователи.

«Как только пользователь введёт ПИН-код на такой станице, он с помощью PHP-скрипта отправится вместе с идентификатором прямиком в руки злоумышленников».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru