


В Петербурге задержали мошенников, которые использовали краденные аккаунты

В Петербурге задержали мошенников, которые использовали краденные аккаунты

В Петербурге задержали мошенников, которые использовали краденные аккаунты

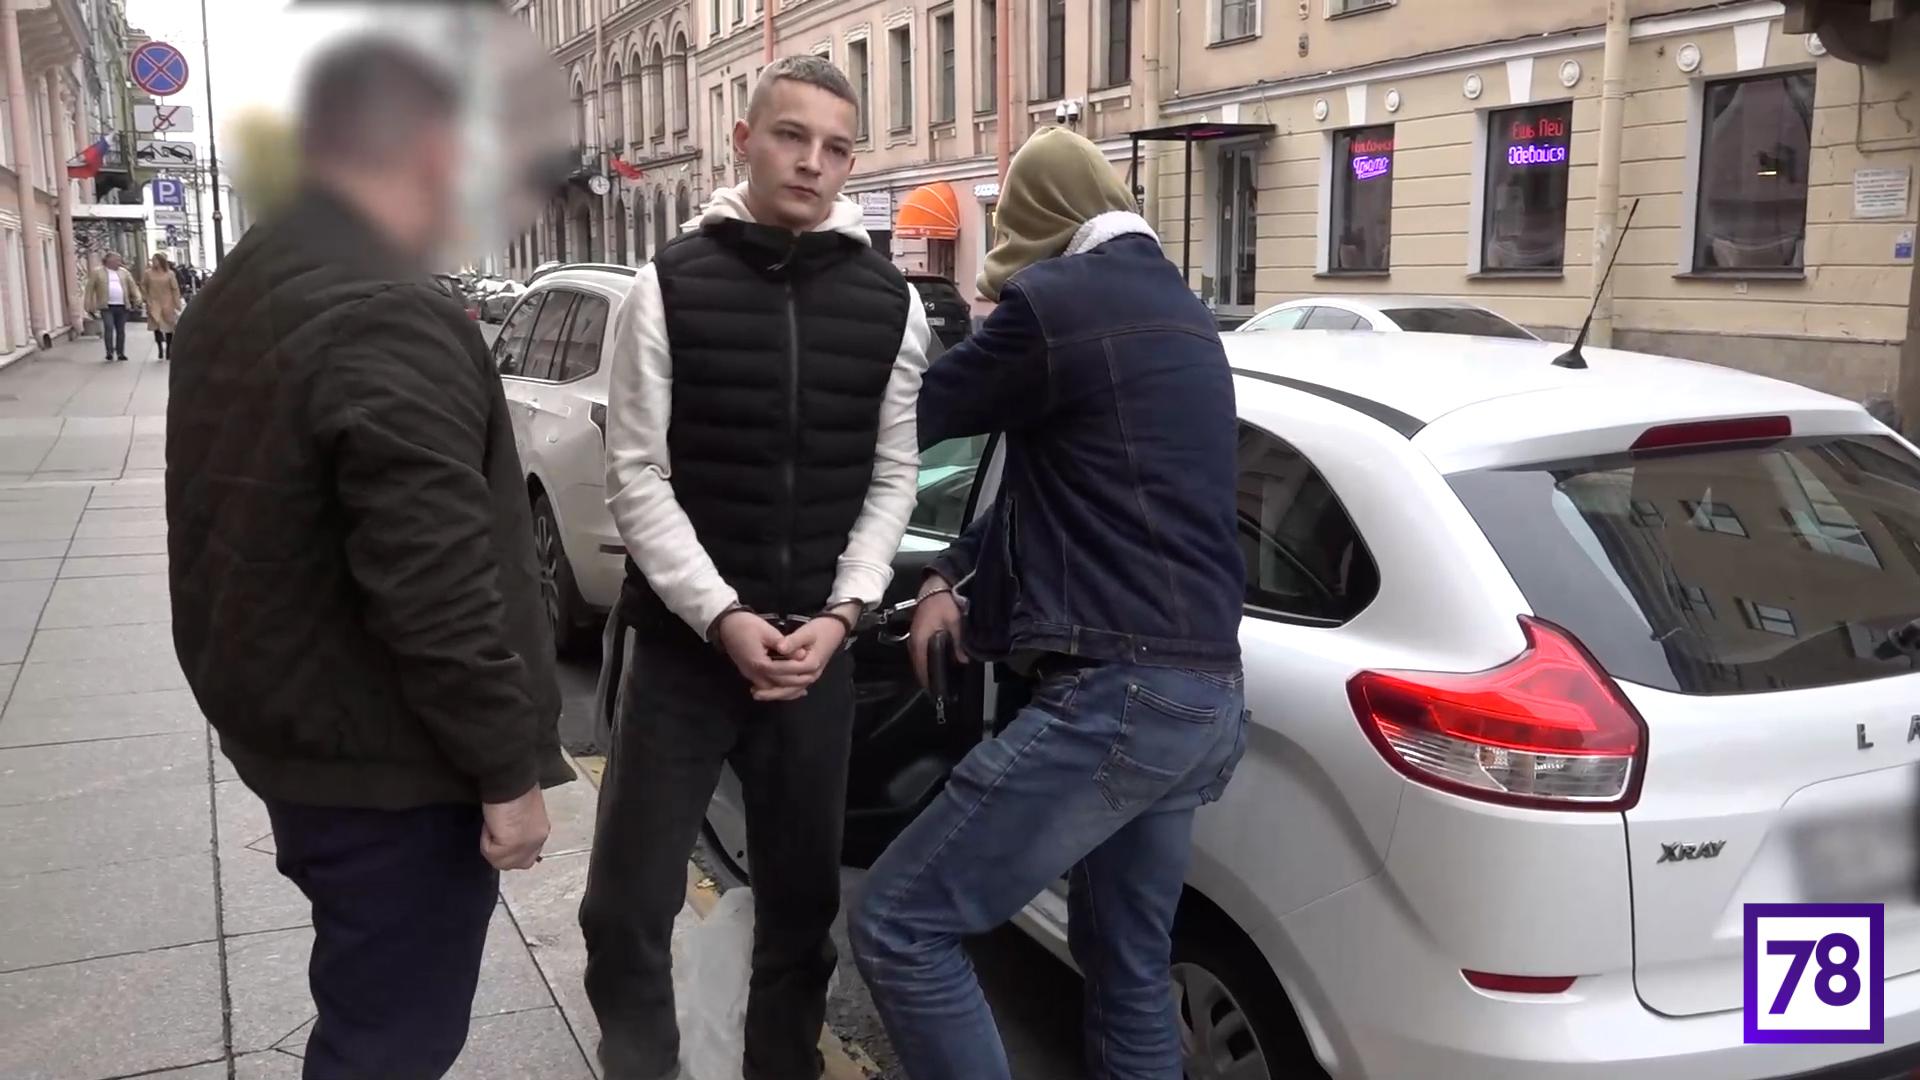
Сотрудники уголовного розыска Петербурга задержали двух злоумышленников, которые взламывали учетные записи на портале Госуслуг (ЕПГУ) и оформляли кредиты в микрофинансовых организациях.

Злоумышленники, как выяснило издание 78.ru, действовали по отлаженной схеме.

Они скупали неактивные сим-карты, затем проверяли, привязан ли к ней учетная запись на ЕПГУ. В случае если телефонный номер был привязан к учетной записи, преступники получали данные жертвы, включая конфиденциальные, и начинали оформлять кредиты и рассрочки на сайтах маркетплейсов и микрофинансовых организациях.

После одобрения заявки злоумышленники выводили деньги на свои счета. Таким образом им удалось похитить около 500 тыс. рублей.

«В настоящее время установлена причастность задержанных к десяти эпизодам преступной деятельности. По каждому эпизоду были возбуждены уголовные дела по статье 159 УК РФ (мошенничество), которые в дальнейшем объединены в одно производство», — отмечают в пресс-службе ГУ МВД России по Петербургу и Ленинградской области.

В ходе обысков у двух фигурантов дела – 19-летнего петербуржца и 20-летнего жителя Псковской области – были изъяты сим-карты, оборудование и платежные карты. Также у одного из задержанных были найдены наркотические вещества.

В качестве меры пресечения подозреваемым избран домашний арест.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru