


Онлайн-сервисы ВГТРК подверглись хакерской атаке

Онлайн-сервисы ВГТРК подверглись хакерской атаке

Онлайн-сервисы ВГТРК подверглись хакерской атаке

Атаке подверглись внутренние сервисы медиахолдинга ВГТРК, а также онлайн-сервисы компании. В холдинг ВГТРК входят федеральные каналы «Россия 1», «Россия -24», «Россия Культура», международный телеканал «РТР Планета», более 80 региональных телерадиокомпаний, а также радиостанции «Радио России», «Маяк», «Культура», «Вести ФМ», «Юность».

«ВГТРК подверглась беспрецедентной хакерской атаке. Не работает онлайн-вещание и внутренние сервисы, даже интернета нет и телефонии.

Это надолго. Слышал, что стерли все с серверов, включая резервные копии. Они работают в аврале с 6 утра. Проблема, как я понял, очень серьезная, и восстановление займет много времени», — сообщил источник издания «Газета Ру».

От официальных комментариев, как отметил автор публикации «Газеты Ру», в ВГТРК отказались, сославшись на отсутствие технических возможностей. Аналогичным образом в холдинге отвечали на просьбы о комментариях и представителям других изданий.

Однако в 10:55 «Интерфакс» со ссылкой на пресс-службу ВГТРК сообщил:

«В ночь на 7 октября онлайн-сервисы ВГТРК подверглись беспрецедентной хакерской атаке, однако существенный урон работе медиахолдинга нанесен не был. Специалисты холдинга ведут работу над устранением последствий этого вредоносного вмешательства».

Также в ВГТРК сообщили об отсутствии угроз эфиру. Теле- и радиоэфир каналов и радиостанций между тем действительно не прерывался. Вещание шло в нормальном режиме как эфирных, так и кабельных и спутниковых каналов.

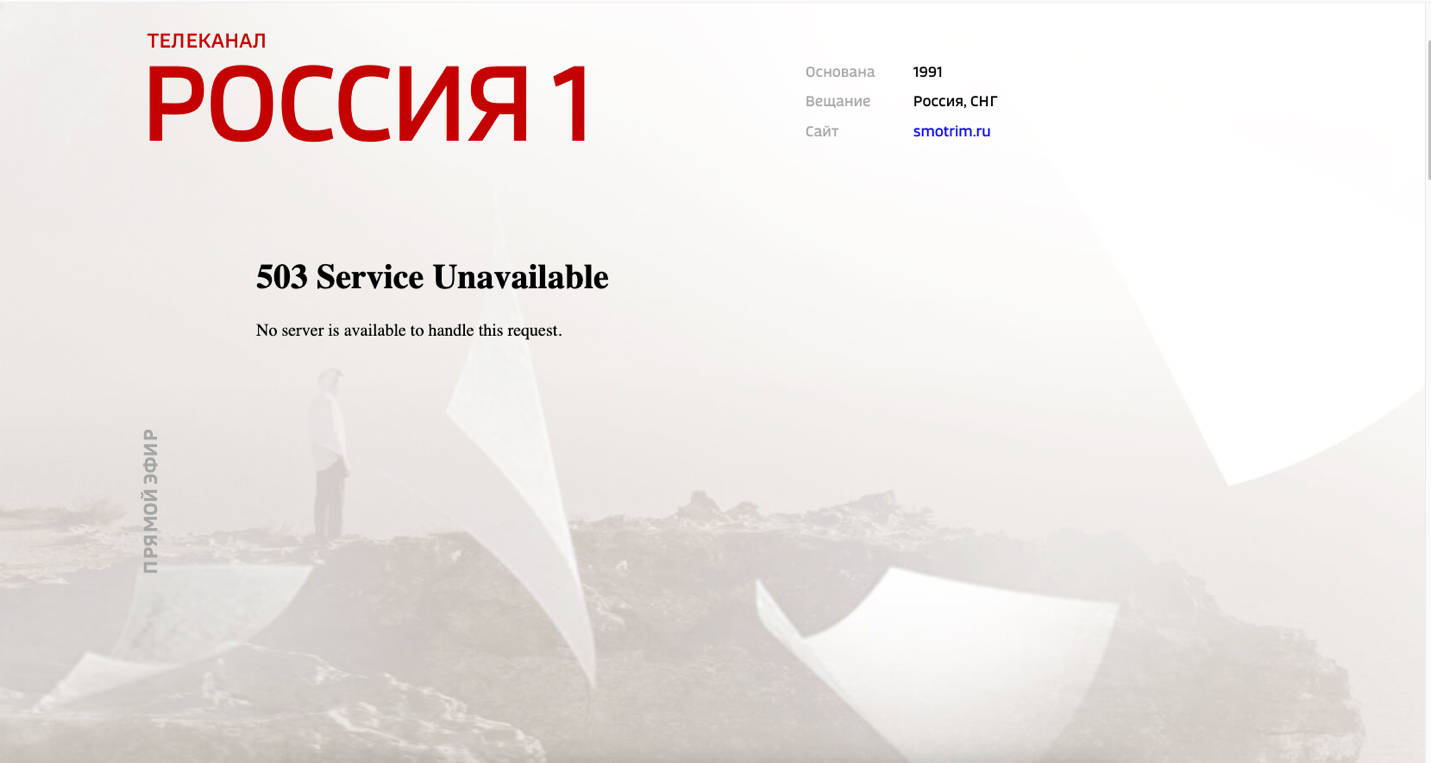
Работали и сайты компаний холдинга. Однако при попытке просмотра или прослушивания эфира появляется или пустое окно, или сообщения об ошибках — как правило, о недоступности сервиса.

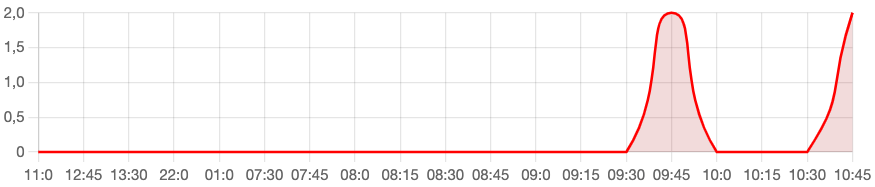
По данным сервиса Сбой.РФ, резкий скачок количества жалоб произошел между 6 и 7 часами 7 октября. При этом картина по онлайн-эфиру радиостанции «Маяк», телеканалов «Россия 1» и «Россия 24» практически идентичная. В общей сложности половина жалоб на сбои приходится на Москву и Санкт-Петербург.

Раннее именно ВГТРК, наряду с «Роскосмосом», называли одной из наиболее приоритетных целей для антироссийских кибергруппировок, которые являются операторами шифровальщиков. В частности, среди таких называлась NB65.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru