


Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

В ходе анализа семпла трояна Skidmap, угодившего в Redis-ловушку «Доктор Веб», была обнаружена новая модификация руткита режима ядра, используемого для сокрытия процесса добычи криптовалюты. Схема атаки усложнилась, еще больше затруднив реагирование.

Приманка, работающая под управлением Linux, была создана в связи с участившимися случаями взлома серверов Redis с целью установки майнеров. Такие мишени привлекательны для злоумышленников тем, что обычно плохо защищены, а уязвимости в СУБД Redis объявляются с завидной регулярностью.

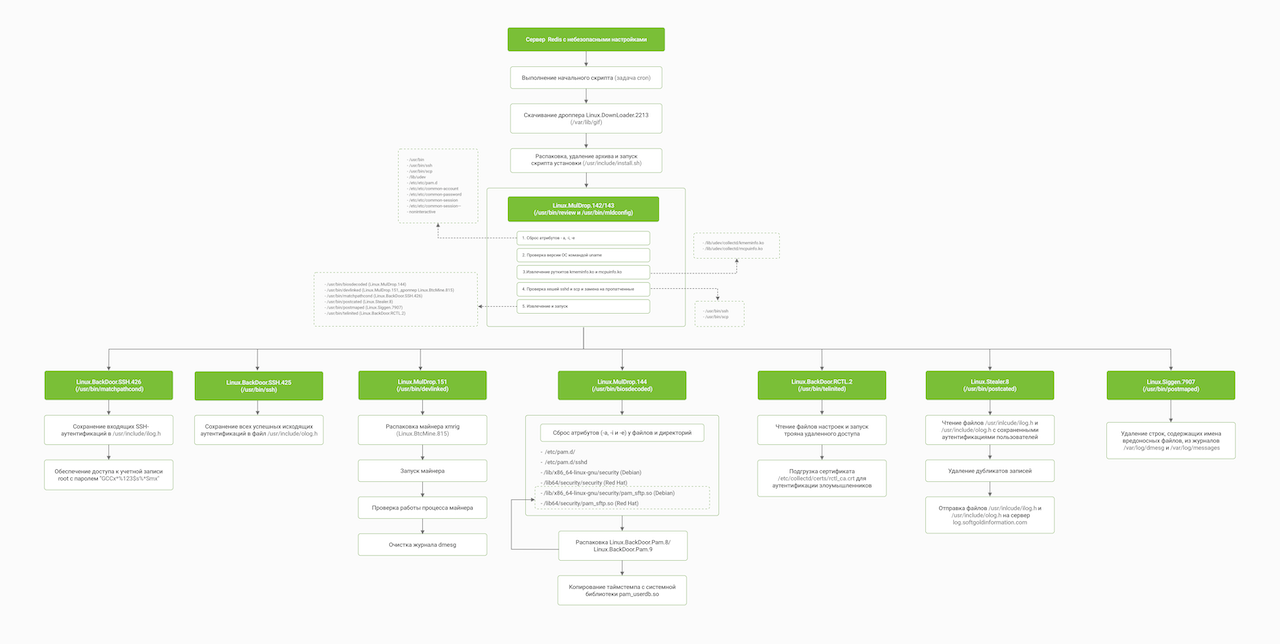
Зайдя на сервер через намеренно распахнутую дверь, операторы Skidmap добавили в планировщик cron-задачу на запуск вредоносного скрипта-загрузчика с интервалом в 10 минут. В результате отработки сценария в системе объявляется дроппер (Linux.MulDrop.142/143), который уточняет версию ядра ОС, отключает защиту SELinux и распаковывает полезную нагрузку — бэкдоры, руткит и майнер.

Встроенные исполняемые файлы ориентированы на ходовые дистрибутивы Linux разных версий, поэтому размер дроппера сильно раздут. В осевшем на ловушке образце аналитики насчитали около 60 экзешников.

Так, написанный на C руткит (Linux.Rootkit.400) был заточен под RHEL, Debian и EulerOS. Вредонос осуществляет перехват ряда функций ядра с целью подмены ответов на диагностические команды админа (загрузка CPU, сетевая активность на портах, перечисление файлов в папках и т. п.).

Зловред также отслеживает загрузку модулей ядра и блокирует запуск компонентов с функциями антируткита. Все эти действия призваны скрыть активность майнера (в данном случае XMRig), которого в итоге могут выдать только высокое энергопотребление и перегрев — влияние на быстродействие машины-жертвы криптоджекеры научились регулировать.

Загруженные бэкдоры отслеживают входы по SSH с целью кражи паролей и создают мастер-ключ для всех аккаунтов в системе. Расширить возможности по удаленному управлению помогает троян Linux.BackDoor.RCTL.2, создающий зашифрованный канал для C2-связи.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru