


В работе Gmail для iOS и iPadOS начались проблемы

В работе Gmail для iOS и iPadOS начались проблемы

В работе Gmail для iOS и iPadOS начались проблемы

Приложение Gmail для iOS и iPadOS перестало обновлять почту. Проблемы имеют место у разных провайдеров, как фиксированных, так и мобильных. Веб-версия и приложения для Android продолжают работать.

Первым на проблему обратил внимание телеграм-канал «Код Дурова». Также его авторы выяснили, что подмена IP-адреса на иностранный возвращает работоспособность приложения на мобильных платформах Apple.

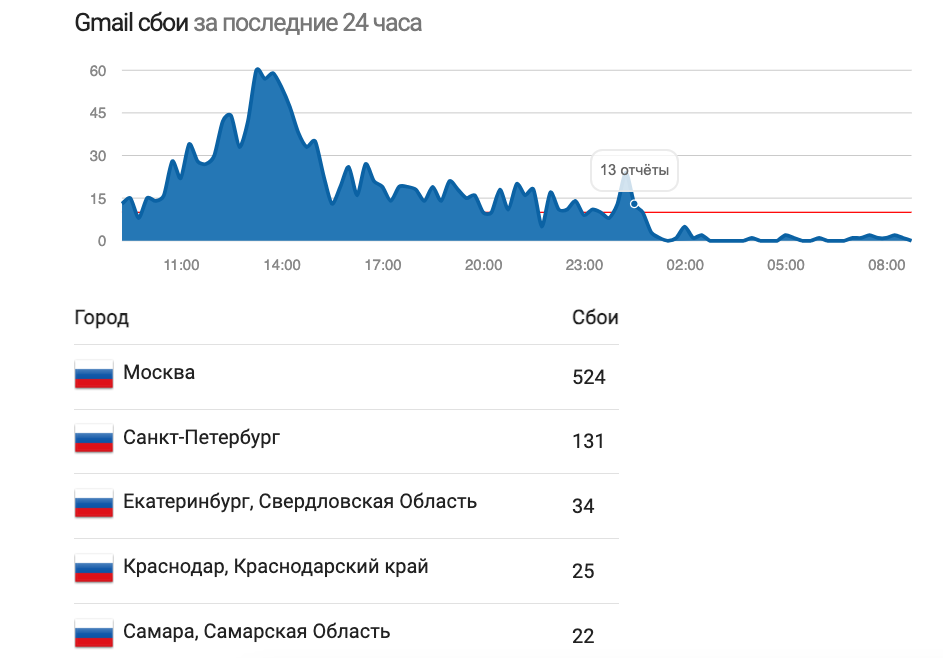
Сервис DownRadar начал фиксировать проблемы с работой Gmail еще 2 октября днем. При этом жалобы на невозможность получения и отправки почты шли исключительно от пользователей iOS и iPadOS. Многим не помогала и подмена IP-адресов.


Как мы писали ранее, вечером 1 октября и в ночь с 1 на 2 октября в работе мессенджера Telegram произошел сбой. Он практически совпал по времени с началом массированной ракетной атаки Ирана на Израиль.

В начале недели также сообщалось о массовом сбое в работе сервисов PlayStation Network, затронувшем в том числе российские учетные записи. Sony признала проблему и заявила, что работает над ее решением, но причин сбоя не назвала.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru