


Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Исследователи из Akamai обнаружили, что службы CUPS можно использовать как посредников в DDoS-атаках с отражением и усилением трафика. В интернете присутствуют свыше 58 тыс. серверов, уязвимых к таким злоупотреблениям.

Новый вектор DDoS был выявлен при изучении описаний уязвимостей в CUPS, недавно раскрытых Симоне Маргарителли (Simone Margaritelli). Эксперты пришли к выводу, что теми же недочетами cups-browsed и cups-filters могут воспользоваться дидосеры.

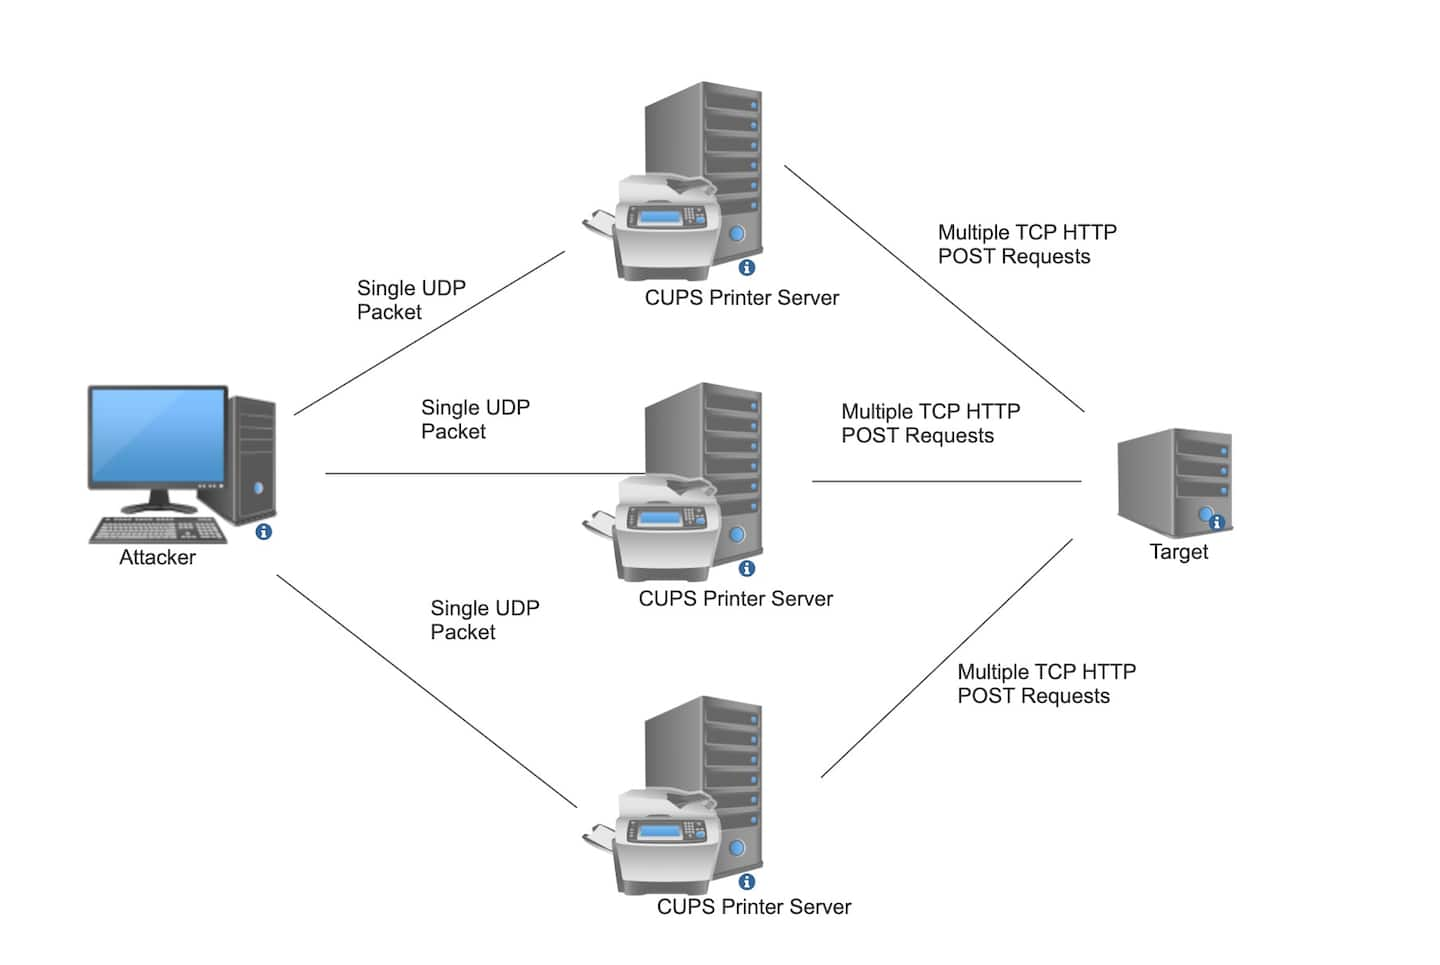
Злоумышленник может подать на доступный сервер печати запрос на добавление нового принтера, указав адрес своей мишени, и демон cups-browsed начнет использовать его в попытках получить файл с атрибутами описания принтера (через запросы IPP/HTTP).

Примечательно, что подобная DDoS-атака потребует минимум трудозатрат. Достаточно создать один вредоносный пакет и написать скрипт для автоматизации подачи запросов на уязвимые CUPS-серверы.


Тестирование показало, что каждый такой невольник в среднем обеспечивает коэффициент усиления 600x. При увеличении размеров первоначального пакета показатель падает, однако объем данных в отраженном потоке тоже возрастет, что может привести к истощению ресурсов на целевом HTTP-сервере.

Исследователи обнаружили в интернете свыше 198 тыс. устройств с открытым портом 631/UDP, на котором работает cups-browsed. Более 58 тыс. используют устаревшие версии CUPS и оказались пригодными для использования в DDoS-атаках.

Сотни таких потенциальных посредников, получив стимул, уходят в бесконечный цикл запросов. А все вместе они способны создать мусорный поток до 6 Гбит/с.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru