


Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Исследователи из Akamai обнаружили, что службы CUPS можно использовать как посредников в DDoS-атаках с отражением и усилением трафика. В интернете присутствуют свыше 58 тыс. серверов, уязвимых к таким злоупотреблениям.

Новый вектор DDoS был выявлен при изучении описаний уязвимостей в CUPS, недавно раскрытых Симоне Маргарителли (Simone Margaritelli). Эксперты пришли к выводу, что теми же недочетами cups-browsed и cups-filters могут воспользоваться дидосеры.

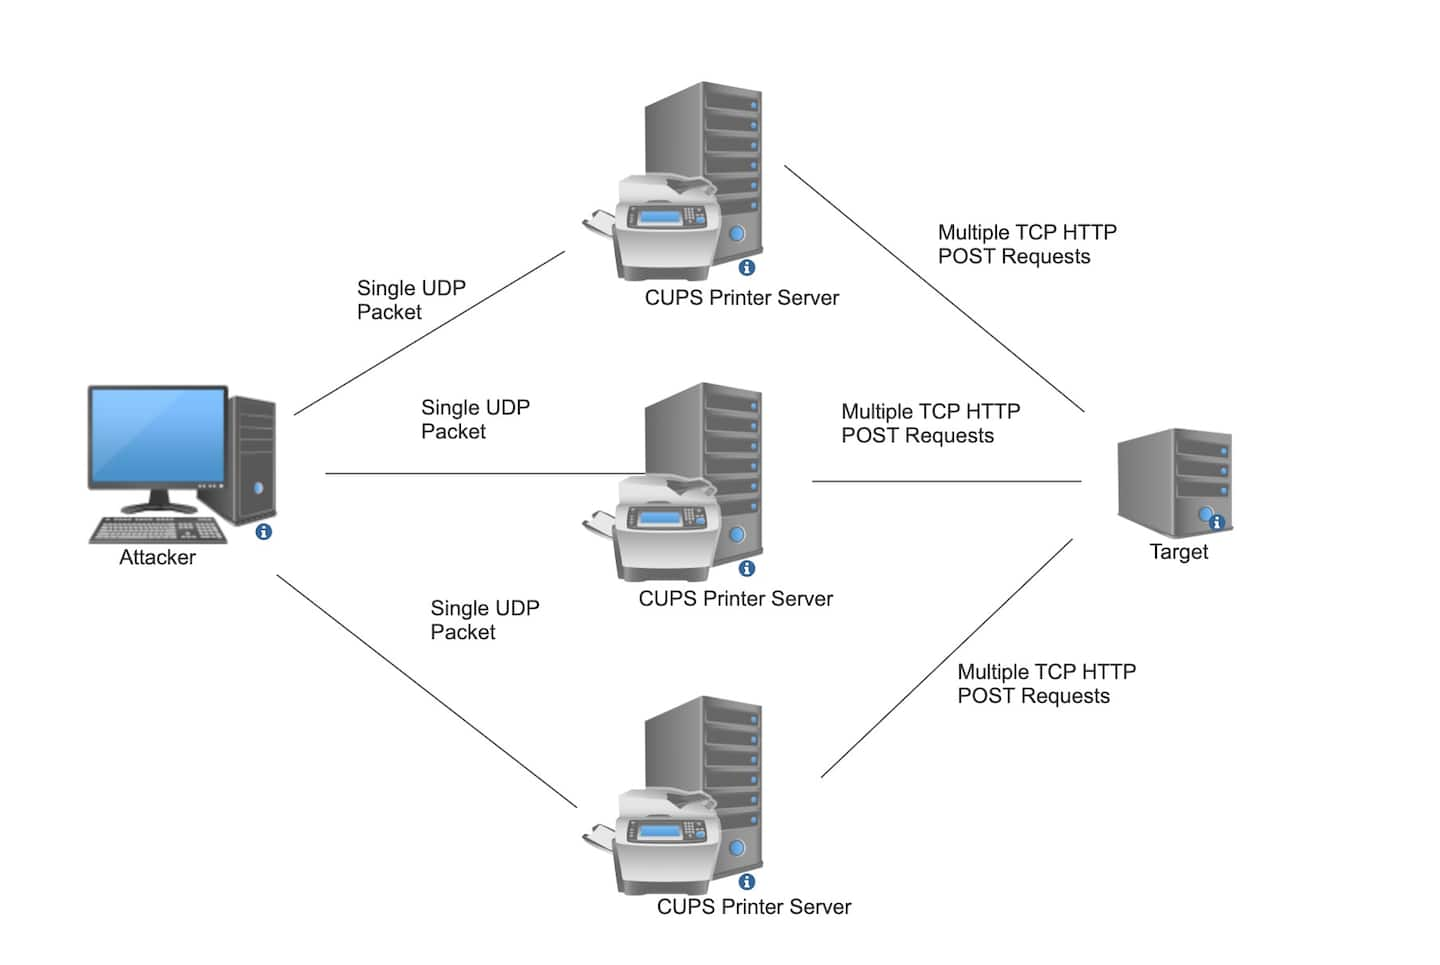
Злоумышленник может подать на доступный сервер печати запрос на добавление нового принтера, указав адрес своей мишени, и демон cups-browsed начнет использовать его в попытках получить файл с атрибутами описания принтера (через запросы IPP/HTTP).

Примечательно, что подобная DDoS-атака потребует минимум трудозатрат. Достаточно создать один вредоносный пакет и написать скрипт для автоматизации подачи запросов на уязвимые CUPS-серверы.


Тестирование показало, что каждый такой невольник в среднем обеспечивает коэффициент усиления 600x. При увеличении размеров первоначального пакета показатель падает, однако объем данных в отраженном потоке тоже возрастет, что может привести к истощению ресурсов на целевом HTTP-сервере.

Исследователи обнаружили в интернете свыше 198 тыс. устройств с открытым портом 631/UDP, на котором работает cups-browsed. Более 58 тыс. используют устаревшие версии CUPS и оказались пригодными для использования в DDoS-атаках.

Сотни таких потенциальных посредников, получив стимул, уходят в бесконечный цикл запросов. А все вместе они способны создать мусорный поток до 6 Гбит/с.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru