


Трояна DCRat прячут в HTML- файлах, выдавая за VK Мессенджер и TrueConf

Трояна DCRat прячут в HTML- файлах, выдавая за VK Мессенджер и TrueConf

Трояна DCRat прячут в HTML- файлах, выдавая за VK Мессенджер и TrueConf

Распространители модульного трояна DCRat опробуют технику доставки полезной нагрузки, известную как HTML smuggling. Обнаружены образцы вредоносных файлов с поддельными страницами загрузки VK Мессенджера и приложения TrueConf.

Ранее DCRat, он же DarkCrystal, раздавался через drive-by-загрузки или имейл-вложения в формате PDF либо XLS (с вредоносным макросом). Каким образом распространяются созданные с той же целью файлы HTML, найденные исследователями из Netskope, выяснить не удалось.

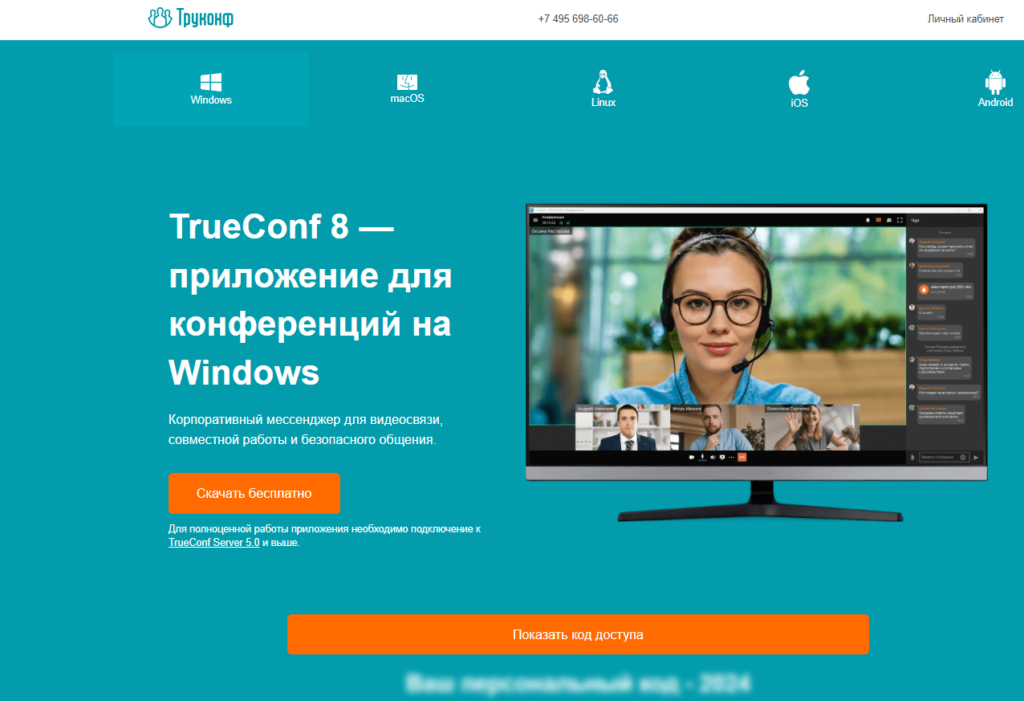
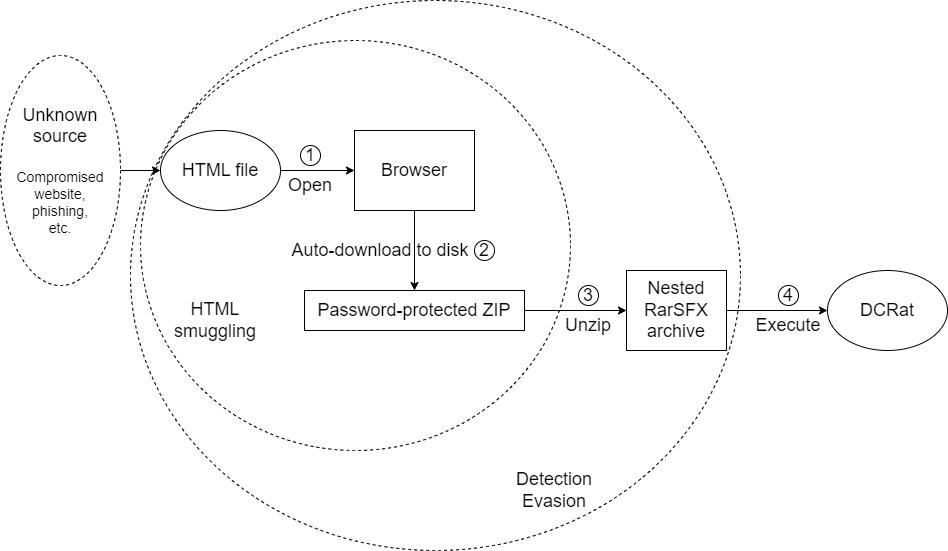
Используемые в рамках HTML smuggling страницы оформлены на русском языке и имитируют ресурсы VK и TrueConf. При открытии файла в браузере автоматически происходит загрузка запароленного ZIP с записью на диск.


В архивном файле содержится вложенный RarSFX с именем, соответствующим маскировочному приложению — trueconf.ru.exe или vk.exe. Внутри скрывается еще один RarSFX-архив под паролем, а также bat-файл для запуска встроенной полезной нагрузки (DCRat).


Загружаемые ZIP-матрешки, по словам экспертов, пока плохо детектируются на VirusTotal.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru