


Трояна DCRat прячут в HTML- файлах, выдавая за VK Мессенджер и TrueConf

Трояна DCRat прячут в HTML- файлах, выдавая за VK Мессенджер и TrueConf

Трояна DCRat прячут в HTML- файлах, выдавая за VK Мессенджер и TrueConf

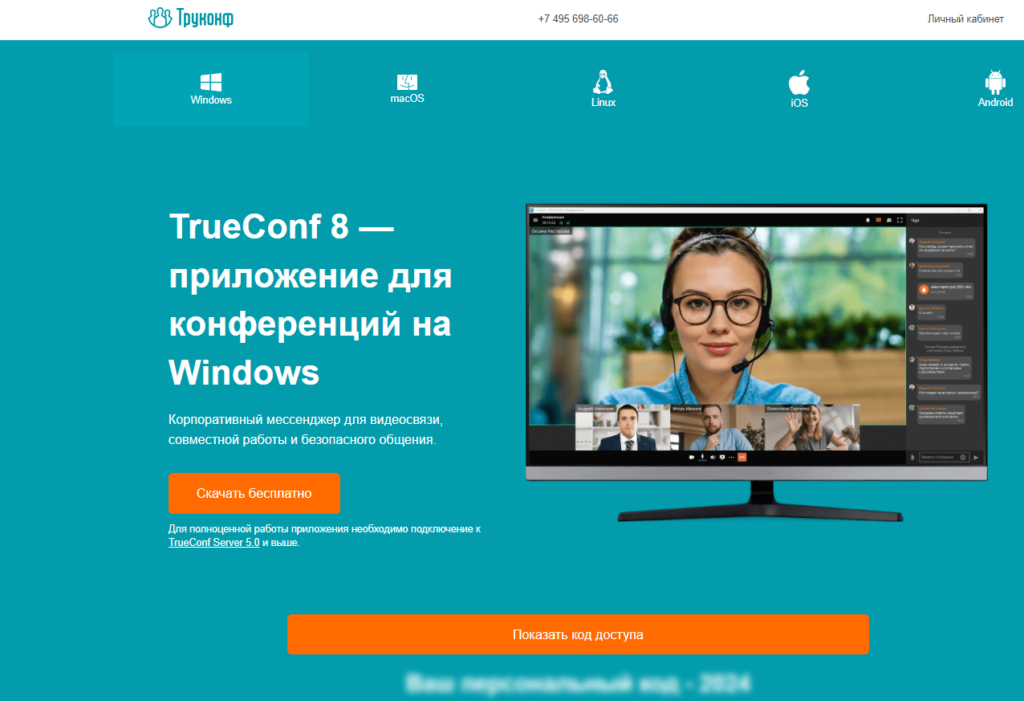
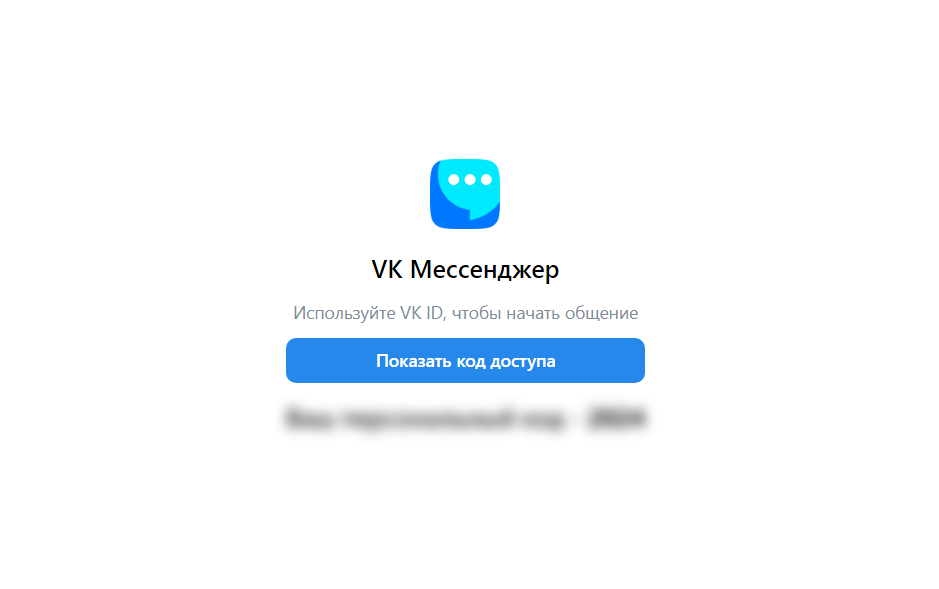
Распространители модульного трояна DCRat опробуют технику доставки полезной нагрузки, известную как HTML smuggling. Обнаружены образцы вредоносных файлов с поддельными страницами загрузки VK Мессенджера и приложения TrueConf.

Ранее DCRat, он же DarkCrystal, раздавался через drive-by-загрузки или имейл-вложения в формате PDF либо XLS (с вредоносным макросом). Каким образом распространяются созданные с той же целью файлы HTML, найденные исследователями из Netskope, выяснить не удалось.

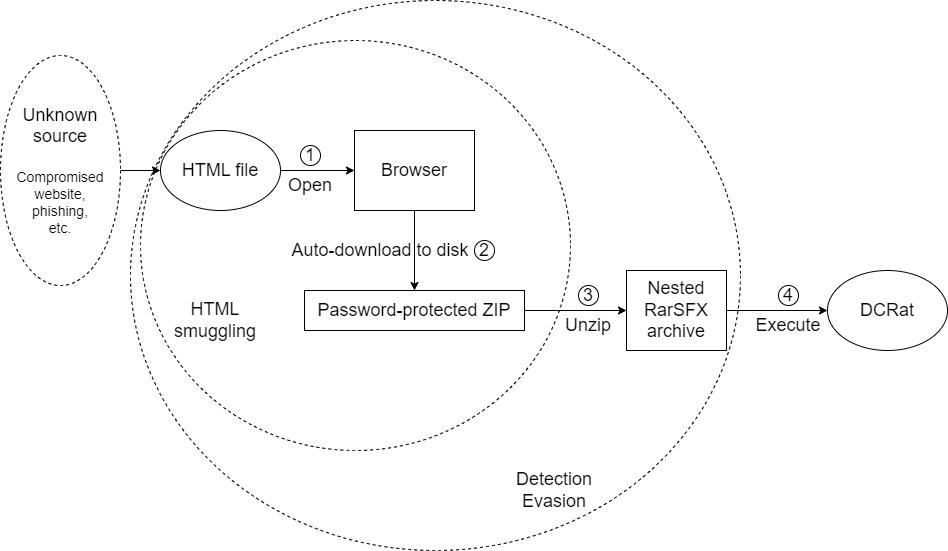
Используемые в рамках HTML smuggling страницы оформлены на русском языке и имитируют ресурсы VK и TrueConf. При открытии файла в браузере автоматически происходит загрузка запароленного ZIP с записью на диск.


В архивном файле содержится вложенный RarSFX с именем, соответствующим маскировочному приложению — trueconf.ru.exe или vk.exe. Внутри скрывается еще один RarSFX-архив под паролем, а также bat-файл для запуска встроенной полезной нагрузки (DCRat).


Загружаемые ZIP-матрешки, по словам экспертов, пока плохо детектируются на VirusTotal.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru