


Фальшивая капча атакует любителей пиратских игр

Фальшивая капча атакует любителей пиратских игр

Фальшивая капча атакует любителей пиратских игр

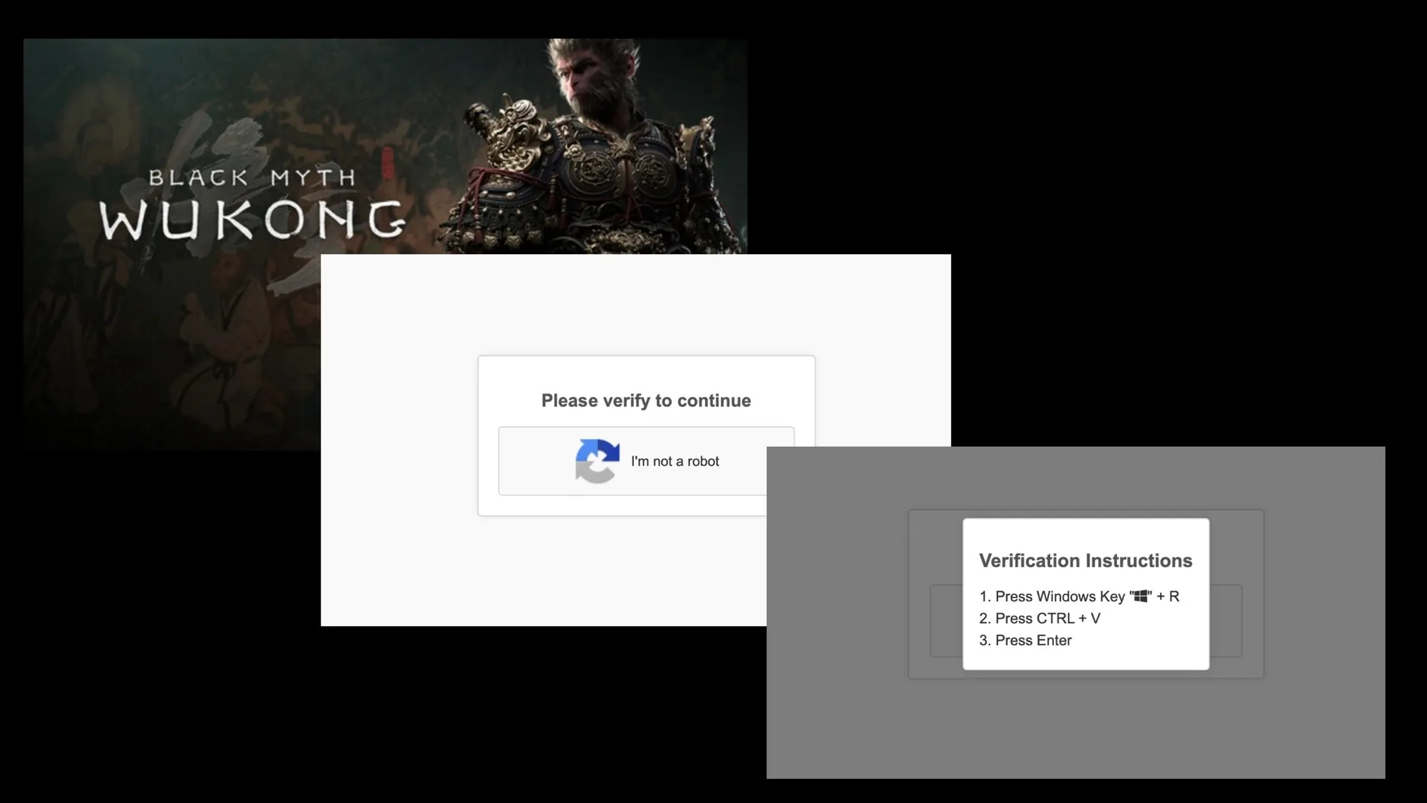
Атаку обнаружил вендор McAfee. Фальшивый тест безопасности, который предлагают злоумышленники, является зловредом Lumma Stealer. Они заманивают жертв возможностью загрузить пиратскую копию игры.

Как предупреждает McAfee, наиболее часто злоумышленники заманивают потенциальных жертв загрузкой взломанных версий Black Myth: Wukong, Cities: Skylines II, Hogwarts Legacy.

«Когда пользователи ищут в интернете бесплатные или взломанные версии популярных видеоигр, они могут столкнуться с онлайн-форумами, сообщениями сообщества или общедоступными репозиториями, которые перенаправляют их на вредоносные ссылки», — так представитель McAfee описал действия злоумышленников в комментарии для британского PC Mag.

При переходе на сайт пользователь должен пройти якобы тест на то, что он не является ботом. Но этот тест является поддельным, и под видом его прохождения компьютер жертвы заражается зловредом Lumma Stealer, который ворует пароли.

Помимо игровой схемы, злоумышленники атакуют разработчиков проектов с открытым кодом. От имени GitHub они рассылают фишинговые письма, где призывают устранить якобы уязвимость. Дальше их заставляют пройти по ссылке, где под видом капча-теста происходит загрузка зловреда.

Атака, по данным McAfee, уже охватила большую часть мира. Наиболее активны злоумышленники в Египте, Индии, Индонезии и Испании.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru