


UltraAV автоматически заменил антивирусы Kaspersky у пользователей из США

UltraAV автоматически заменил антивирусы Kaspersky у пользователей из США

UltraAV автоматически заменил антивирусы Kaspersky у пользователей из США

Интересную историю рассказывают пользователи антивирусной продукции «Лаборатории Касперского» из США: на днях защитные продукты Kaspersky автоматически сменились другим антивирусом — UltraAV.

Напомним, в середине лета «Лаборатория Касперского» решила ответить на санкции со стороны Запада и уйти с рынка США. Администрация Байдена при этом наказала до 29 сентября 2024 года заменить в США продукты Kaspersky.

Стоит отметить, что в качестве прощального подарка наш техногигант предоставил американцам бесплатный доступ к своим продуктам в течение шести месяцев.

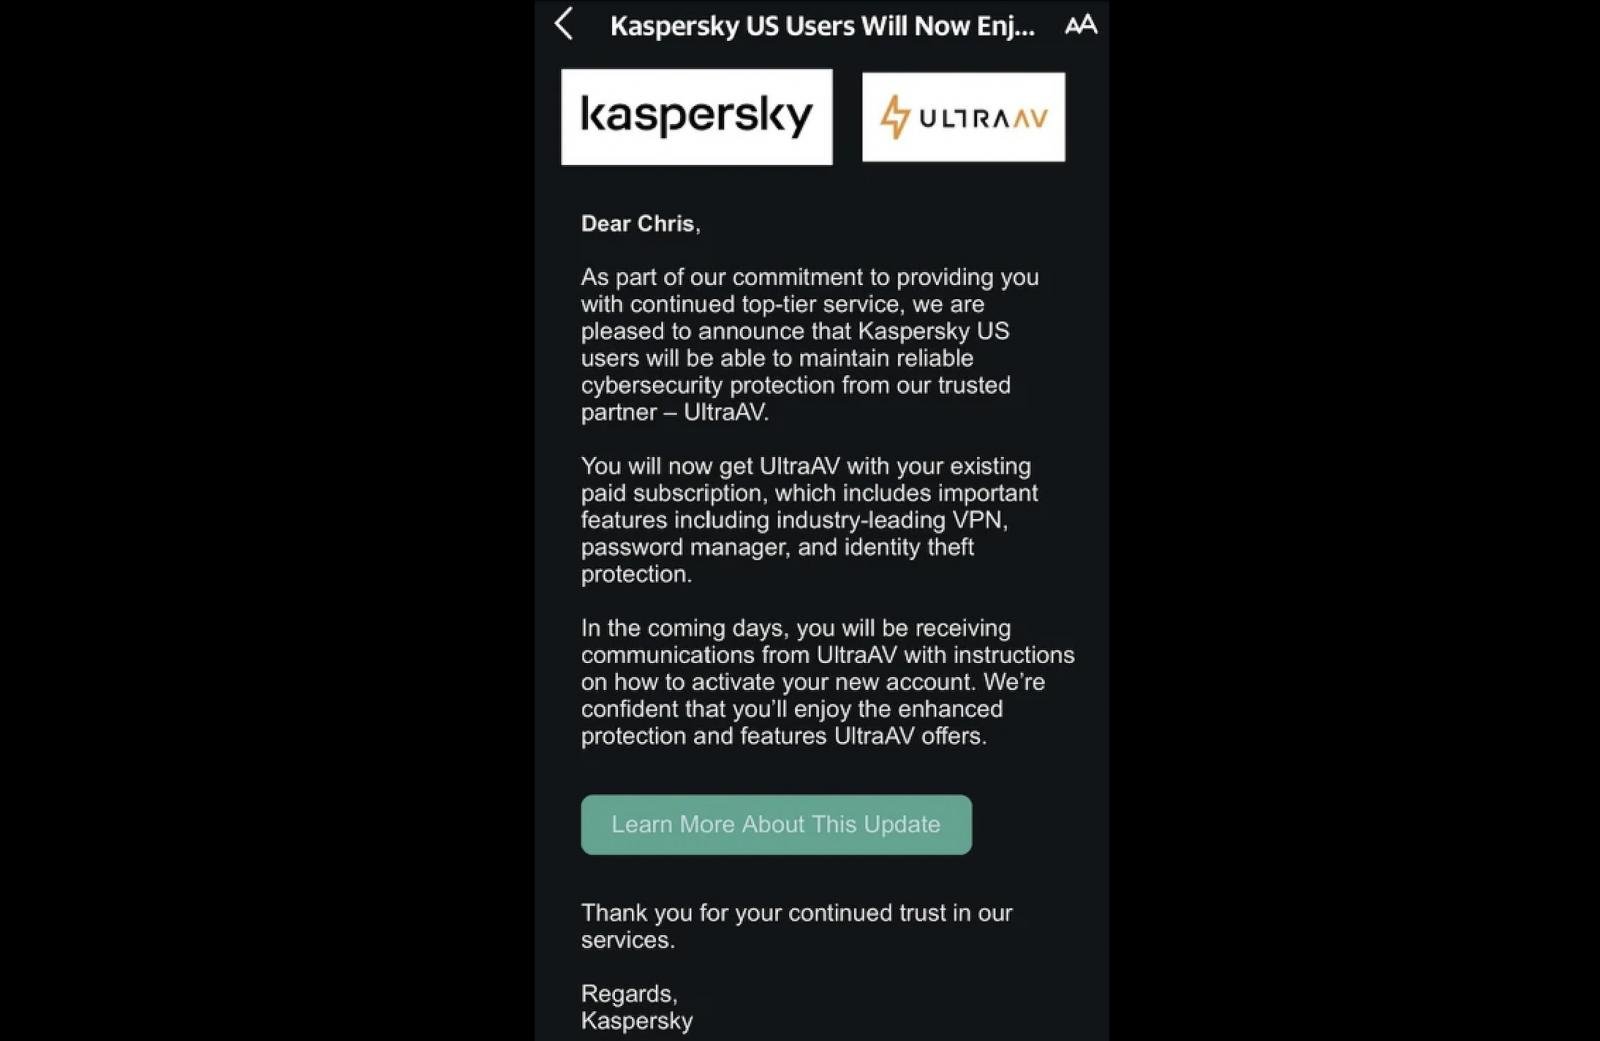
В начале этого месяца пользователи получили от Kaspersky письмо, в котором утверждалось, что защиту их компьютеров сможет подхватить UltraAV (принадлежит Pango Group).

Однако в этих уведомлениях не разъяснялось, что продукты «Лаборатории Касперского» будут автоматически удалены из системы и заменены на UltraAV без предупреждения.


О внезапной смене антивирусов сообщили пользователи на площадке Reddit, а также на форумах Kaspersky и BleepingComputer. Поскольку никакого предупреждения перед установкой UltraAV не было, многие подумали, что их компьютеры заражены.

«Проснулся сегодня и обнаружил какую-то новую антивирусную программу на рабочем столе. Попытался открыть продукт Kaspersky, но он исчез. Чуть не схватил инфаркт — подумал, что на компьютер проник вирус и удалил антивирус Kaspersky», — отмечает один из пользователей.

В официальном заявлении «Лаборатории Касперского» отмечается партнёрство с UltraAV, которая должна подхватить защиту пользователей из США после полного запрета продуктов Kaspersky.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru