


UltraAV автоматически заменил антивирусы Kaspersky у пользователей из США

UltraAV автоматически заменил антивирусы Kaspersky у пользователей из США

UltraAV автоматически заменил антивирусы Kaspersky у пользователей из США

Интересную историю рассказывают пользователи антивирусной продукции «Лаборатории Касперского» из США: на днях защитные продукты Kaspersky автоматически сменились другим антивирусом — UltraAV.

Напомним, в середине лета «Лаборатория Касперского» решила ответить на санкции со стороны Запада и уйти с рынка США. Администрация Байдена при этом наказала до 29 сентября 2024 года заменить в США продукты Kaspersky.

Стоит отметить, что в качестве прощального подарка наш техногигант предоставил американцам бесплатный доступ к своим продуктам в течение шести месяцев.

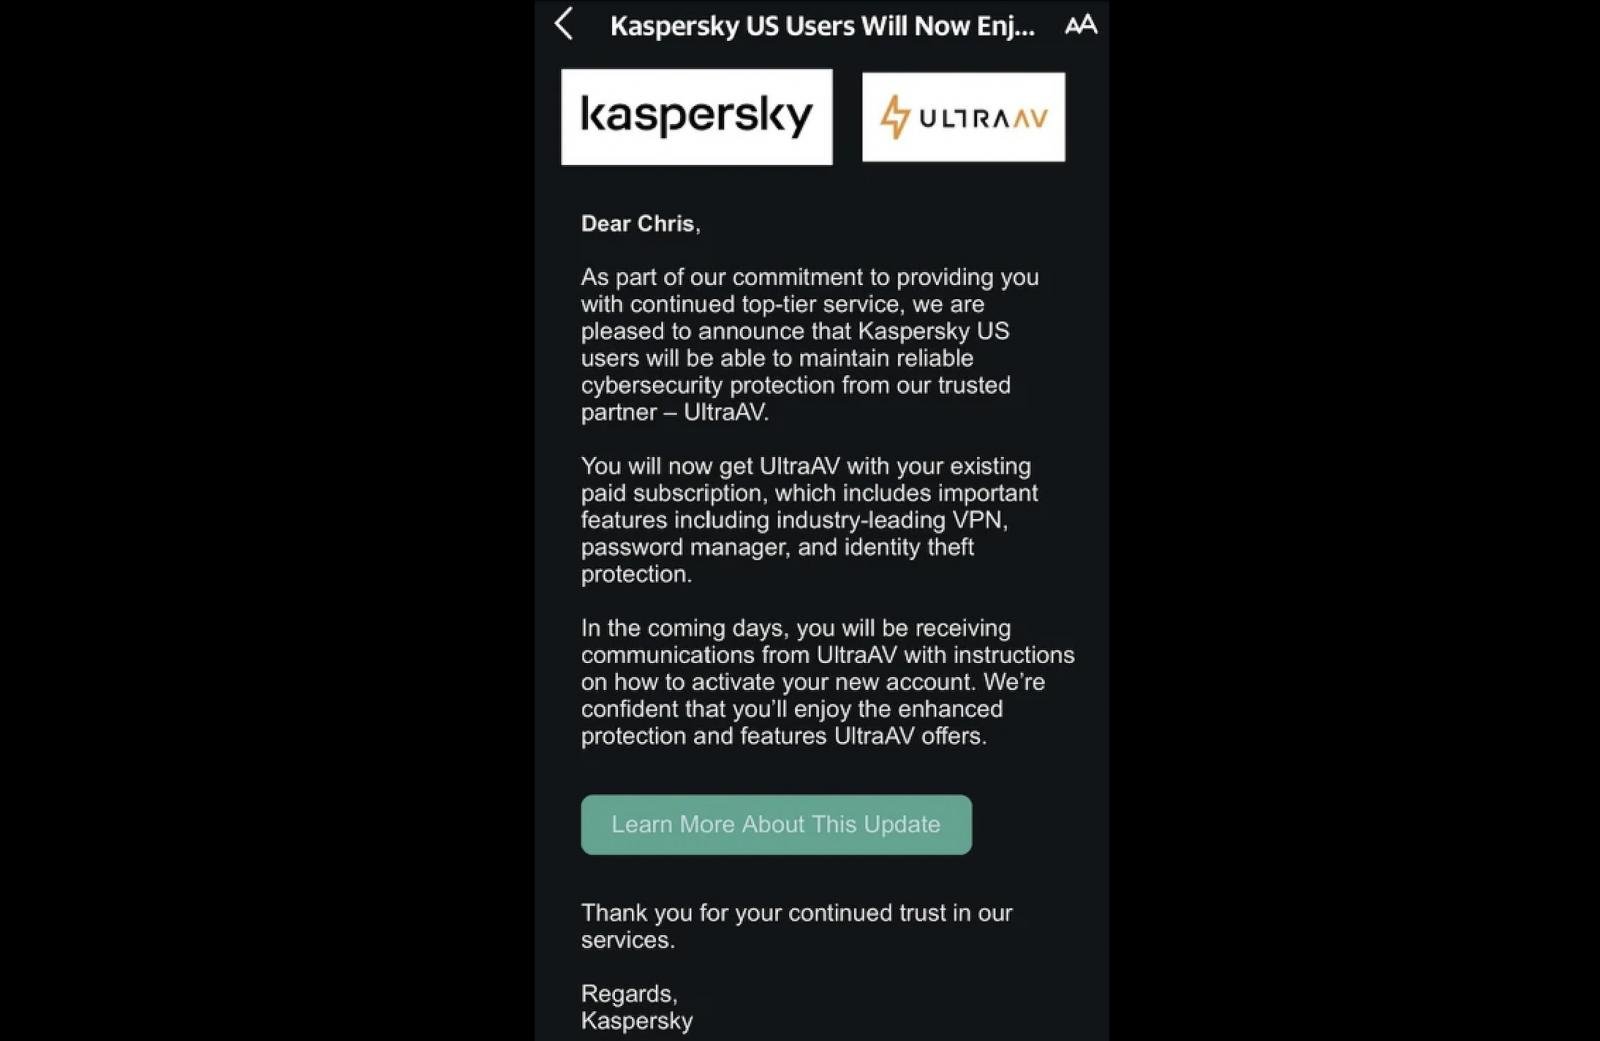
В начале этого месяца пользователи получили от Kaspersky письмо, в котором утверждалось, что защиту их компьютеров сможет подхватить UltraAV (принадлежит Pango Group).

Однако в этих уведомлениях не разъяснялось, что продукты «Лаборатории Касперского» будут автоматически удалены из системы и заменены на UltraAV без предупреждения.


О внезапной смене антивирусов сообщили пользователи на площадке Reddit, а также на форумах Kaspersky и BleepingComputer. Поскольку никакого предупреждения перед установкой UltraAV не было, многие подумали, что их компьютеры заражены.

«Проснулся сегодня и обнаружил какую-то новую антивирусную программу на рабочем столе. Попытался открыть продукт Kaspersky, но он исчез. Чуть не схватил инфаркт — подумал, что на компьютер проник вирус и удалил антивирус Kaspersky», — отмечает один из пользователей.

В официальном заявлении «Лаборатории Касперского» отмечается партнёрство с UltraAV, которая должна подхватить защиту пользователей из США после полного запрета продуктов Kaspersky.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru