


Российское правительство сочло криминализацию дипфейков преждевременной

Российское правительство сочло криминализацию дипфейков преждевременной

Российское правительство сочло криминализацию дипфейков преждевременной

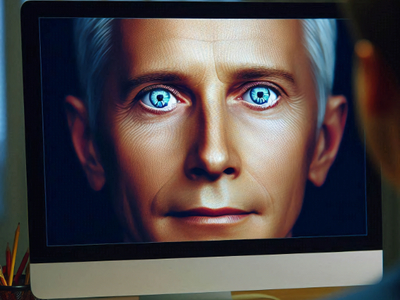
В Госдуму РФ внесен законопроект, предусматривающий уголовную ответственность за использование дипфейков в противоправных целях. Кабмин счел, что документ требует доработки: нормы для технологий подмены личности в законах пока не прописаны.

Депутат от ЛДПР Ярослав Нилов и сенатор Алексей Пушков предложили ввести в ряд статей УК еще один квалифицирующий признак — злонамеренное использование изображения или голоса, в том числе сфальсифицированного или искусственно созданного (читай: дипфейка), и/или биометрических данных граждан.

Наказывать за подобные преступления, по мнению авторов проекта, следует штрафами (до 1,5 млн руб.) и лишением свободы (на срок до двух лет). Соответствующие поправки предлагается внести в статьи о клевете, краже, мошенничестве, вымогательстве, причинении ущерба через обман или злоупотребление доверием.

«Введение предлагаемого регулирования в уголовное законодательство не представляется возможным из-за отсутствия корреспондирующих норм материального законодательства, что влечет существенные риски формирования некорректной правоприменительной практики», — цитирует ТАСС официальный отзыв правительства.

Кабмин также отметил, что в пояснительной записке к проекту ФЗ не указаны данные (свидетельства), на основании которых можно было бы сделать вывод об общественной опасности инкриминируемых деяний.

Атаки с применением дипфейк-технологий— угроза вполне реальная, и специалисты, в том числе в России, активно работают над созданием инструментов для распознавания таких фальшивок. К сожалению, в российском законодательстве это понятие до сих пор отсутствует, и все попытки криминализировать использование дипфейков с преступными намерениями пока терпят неудачу.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru