


Российское правительство сочло криминализацию дипфейков преждевременной

Российское правительство сочло криминализацию дипфейков преждевременной

Российское правительство сочло криминализацию дипфейков преждевременной

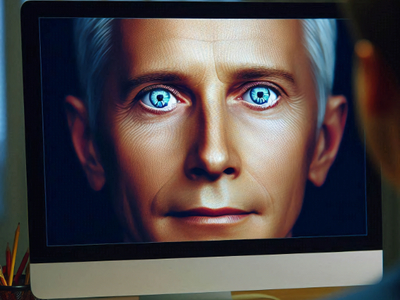
В Госдуму РФ внесен законопроект, предусматривающий уголовную ответственность за использование дипфейков в противоправных целях. Кабмин счел, что документ требует доработки: нормы для технологий подмены личности в законах пока не прописаны.

Депутат от ЛДПР Ярослав Нилов и сенатор Алексей Пушков предложили ввести в ряд статей УК еще один квалифицирующий признак — злонамеренное использование изображения или голоса, в том числе сфальсифицированного или искусственно созданного (читай: дипфейка), и/или биометрических данных граждан.

Наказывать за подобные преступления, по мнению авторов проекта, следует штрафами (до 1,5 млн руб.) и лишением свободы (на срок до двух лет). Соответствующие поправки предлагается внести в статьи о клевете, краже, мошенничестве, вымогательстве, причинении ущерба через обман или злоупотребление доверием.

«Введение предлагаемого регулирования в уголовное законодательство не представляется возможным из-за отсутствия корреспондирующих норм материального законодательства, что влечет существенные риски формирования некорректной правоприменительной практики», — цитирует ТАСС официальный отзыв правительства.

Кабмин также отметил, что в пояснительной записке к проекту ФЗ не указаны данные (свидетельства), на основании которых можно было бы сделать вывод об общественной опасности инкриминируемых деяний.

Атаки с применением дипфейк-технологий— угроза вполне реальная, и специалисты, в том числе в России, активно работают над созданием инструментов для распознавания таких фальшивок. К сожалению, в российском законодательстве это понятие до сих пор отсутствует, и все попытки криминализировать использование дипфейков с преступными намерениями пока терпят неудачу.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru